
Ancaman yang bermula sebelum peranti digunakan
Malware XCPE ialah perisian hasad yang boleh tertanam dalam perisian tegar peranti Android TV Box ketika proses pembuatan, sebelum peranti sampai kepada pengguna, lalu membuka ruang kepada penjenayah siber tanpa perlu mangsa memuat turun aplikasi berbahaya atau menekan pautan palsu.
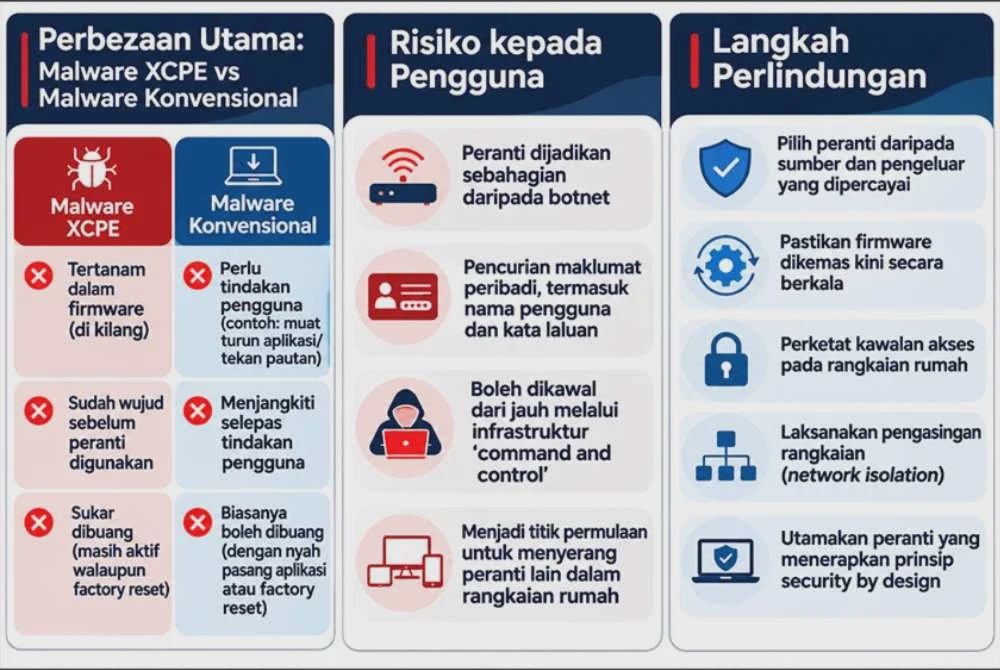
Perbezaan ini penting: amaran keselamatan biasa sering meminta pengguna lebih berhati-hati terhadap pautan dan muat turun, sedangkan malware kilang boleh hadir sebelum peranti dihidupkan buat kali pertama. Risiko XCPE dikaitkan dengan peranti Android TV Box, dan pendedahan operasi botnet melibatkan lebih 1.3 juta peranti set-top box. Angka itu menjadikan isu ini lebih daripada amaran teori; ancaman tersebut pernah beroperasi pada skala besar. Menyalahkan pengguna kerana tersalah klik tidak memadai apabila punca jangkitan mungkin berada dalam firmware atau rantaian bekalan. Keselamatan peranti mesti bermula daripada pihak yang mereka bentuk, menghasilkan dan mengedarkan produk.
Peranti kelihatan normal, tetapi risikonya tersembunyi
Sifat XCPE yang paling mengelirukan ialah peranti dijangkiti masih boleh berfungsi seperti biasa. Pemilik mungkin menonton kandungan tanpa gangguan, sedangkan malware aktif di sebalik sistem operasi dan sukar dilihat pengguna biasa. Ini mematahkan andaian bahawa peranti yang berfungsi dengan lancar semestinya selamat.
Menurut Ketua Eksekutif Agensi Keselamatan Siber Negara, Megat Zuhairy Megat Tajuddin, XCPE mempunyai keistimewaan akses sistem serta mekanisme kecekalan yang boleh membolehkannya memasang semula dirinya daripada bahagian sistem yang dilindungi. Sebab itu, menyahpasang aplikasi atau melakukan tetapan semula kilang mungkin tidak mencukupi. Peranti yang terjejas pula boleh dijadikan sebahagian daripada botnet, digunakan sebagai proksi kediaman untuk menyamarkan trafik jenayah, mencuri maklumat atau kelayakan log masuk, dan menerima arahan dari jauh. Ia juga berpotensi menjadi laluan untuk menyerang peranti lain dalam rangkaian rumah. Pengguna tidak patut menganggap ketiadaan gejala sebagai bukti tiada pencerobohan.
Kepercayaan pengguna mesti disokong oleh pengeluar
Ancaman siber seperti XCPE menggugat kepercayaan asas dalam pembelian elektronik: pengguna mengharapkan produk sudah melalui pembangunan, pengujian dan kawalan kualiti yang wajar. Jika perisian hasad atau kelemahan boleh hadir sejak kilang, pengguna tidak sepatutnya menanggung seluruh risiko akibat kegagalan pihak dalam rantaian pengeluaran dan pengedaran. Ini bukan alasan untuk panik terhadap setiap peranti, tetapi sebab kukuh untuk menuntut ketelusan, kemas kini keselamatan dan tanggungjawab pengeluar.
Bagi pengguna yang mengesyaki peranti berisiko, langkah berhati-hati termasuk memutuskan sambungannya daripada internet, menilai risiko terhadap rangkaian rumah dan mendapatkan bantuan teknikal untuk pemulihan. Kemas kini firmware secara berkala, kawalan akses yang lebih ketat dan pengasingan rangkaian pula boleh mengurangkan peluang ancaman merebak. Namun, tindakan pengguna bukan pengganti kepada keselamatan melalui reka bentuk; pengeluar perlu mengutamakan perlindungan sejak pembangunan. Kesimpulannya, malware XCPE menunjukkan keselamatan peranti tidak boleh dinilai melalui rupa atau kelancaran operasinya sahaja. Kepercayaan terhadap elektronik perlu disokong oleh firmware yang boleh dipercayai dan akauntabiliti sepanjang rantaian bekalan.