
Ancaman yang bermula sebelum peranti digunakan
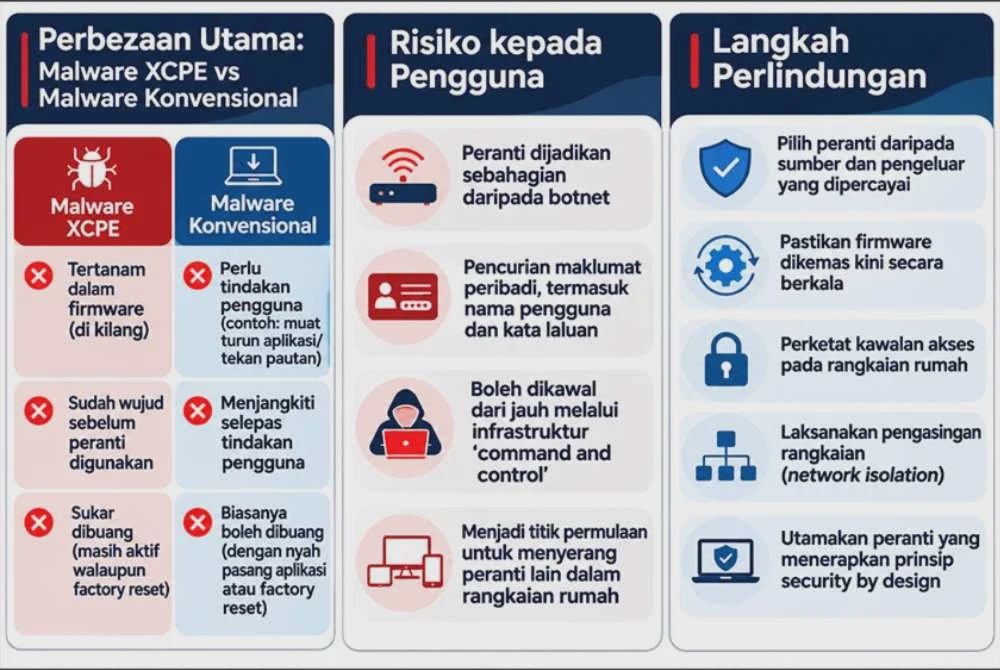
Malware XCPE ialah perisian hasad yang boleh tertanam dalam perisian tegar peranti Android TV Box ketika proses pembuatan, sebelum produk itu digunakan oleh pembeli. Tidak seperti jangkitan biasa yang sering berpunca daripada aplikasi dimuat turun atau pautan berbahaya, ancaman ini boleh hadir tanpa pengguna melakukan kedua-dua perkara tersebut. Ini mengubah cara kita menilai keselamatan peranti: sikap berhati-hati ketika melayari internet masih penting, tetapi tidak dapat menutup kelemahan yang sudah wujud dalam rantaian pengeluaran.
Pihak berkuasa keselamatan siber negara menyifatkan XCPE sebagai ancaman serius kerana ia ditemui pada peringkat firmware. Pendedahan mengenai perisian hasad yang dibina ke dalam firmware pelbagai model dan jenama selama beberapa tahun turut menegaskan bahawa risiko boleh bermula jauh sebelum peranti sampai ke rumah pengguna. Maka, menyalahkan pemilik atas setiap jangkitan siber tidak memadai; keselamatan perlu dijaga sejak reka bentuk, pengeluaran dan pengedaran.
Peranti kelihatan normal, tetapi ancaman terus berjalan
Bahagian paling mengelirukan bagi pengguna ialah peranti dijangkiti masih boleh berfungsi seperti biasa. XCPE boleh aktif di sebalik operasi sistem tanpa tanda jelas pada skrin atau perubahan yang mudah dikenal pasti. Oleh itu, prestasi yang kelihatan normal bukan bukti bahawa peranti bebas ancaman siber. Pengguna biasa mungkin tidak menyedari masalah sehingga maklumat terdedah atau peranti digunakan untuk kegiatan luar.
Risikonya melangkaui satu kotak penstriman yang terjejas. Peranti boleh dijadikan sebahagian daripada botnet dan proksi kediaman untuk menyembunyikan trafik jenayah, di samping mencuri maklumat peribadi serta kelayakan seperti nama pengguna dan kata laluan. Penyerang juga boleh menghantar arahan dari jauh atau menjadikan peranti itu titik mula untuk mencari kelemahan pada peranti lain dalam rangkaian rumah. Ini menjadikan perlindungan rangkaian rumah tanggungjawab yang tidak boleh diketepikan.
Operasi botnet XCPE yang melibatkan lebih 1.3 juta peranti set-top box dilaporkan telah dilumpuhkan oleh Google Threat Intelligence Group bersama rakan industri. Angka itu menunjukkan skala ancaman yang pernah berlaku, tetapi tidak bermakna setiap Android TV Box dijangkiti. Pengguna wajar menganggapnya sebagai amaran tentang risiko pada peranti bersambung internet, bukan alasan untuk membuat kesimpulan tanpa pemeriksaan.
Tetapan semula biasa mungkin tidak mencukupi
XCPE lebih sukar dibuang daripada malware biasa kerana ia mempunyai keistimewaan akses pada peringkat sistem dan mekanisme yang membolehkannya memasang semula dirinya daripada bahagian sistem yang dilindungi. Menyahpasang aplikasi yang mencurigakan atau melakukan tetapan semula kilang mungkin tidak menghapuskan puncanya. Jika masalah berterusan selepas langkah tersebut, jangan anggap peranti sudah pulih atau sambungkannya semula ke rangkaian rumah tanpa mendapatkan nasihat teknikal.
Jika mengesyaki peranti terjejas, putuskan sambungannya daripada internet terlebih dahulu. Selepas itu, pertimbangkan risiko kepada rangkaian rumah dan dapatkan bantuan teknikal untuk pemeriksaan serta pemulihan. Langkah pencegahan yang disarankan termasuk mengemas kini firmware secara berkala, memperketat kawalan akses dan mengasingkan peranti daripada rangkaian utama jika boleh. Pengasingan rangkaian membantu mengehadkan kemungkinan ancaman pada satu peranti merebak kepada peranti lain.

Tanya tentang sokongan keselamatan sebelum membeli
Ancaman daripada kilang menuntut pengguna melihat lebih jauh daripada harga dan ciri produk. Ketahui berapa lama pengeluar akan menyediakan kemas kini firmware serta tampalan keselamatan selepas pembelian. Periksa sama ada kemas kini masih diterbitkan dan hadkan akses rangkaian peranti kepada perkara yang diperlukan. Langkah ini tidak menjamin produk bebas malware, tetapi boleh mengurangkan pendedahan kepada kelemahan yang diketahui.
Isu ini juga mengingatkan pengeluar bahawa keselamatan peranti perlu diutamakan sejak peringkat reka bentuk dan pembangunan, bukan ditambah selepas produk berada di pasaran. Peti sejuk pintar, CCTV dan televisyen pintar turut berpotensi menjadi sasaran jika mempunyai kelemahan keselamatan. Pada akhirnya, pengguna boleh mengamalkan langkah berjaga-jaga, tetapi keselamatan tidak sepatutnya diletakkan di bahu mereka semata-mata. Rantaian pengeluaran yang telus, sokongan kemas kini yang jelas dan reka bentuk lebih selamat perlu menjadi sebahagian daripada mutu produk.