
Ancaman yang mungkin sudah ada sebelum peranti dibeli
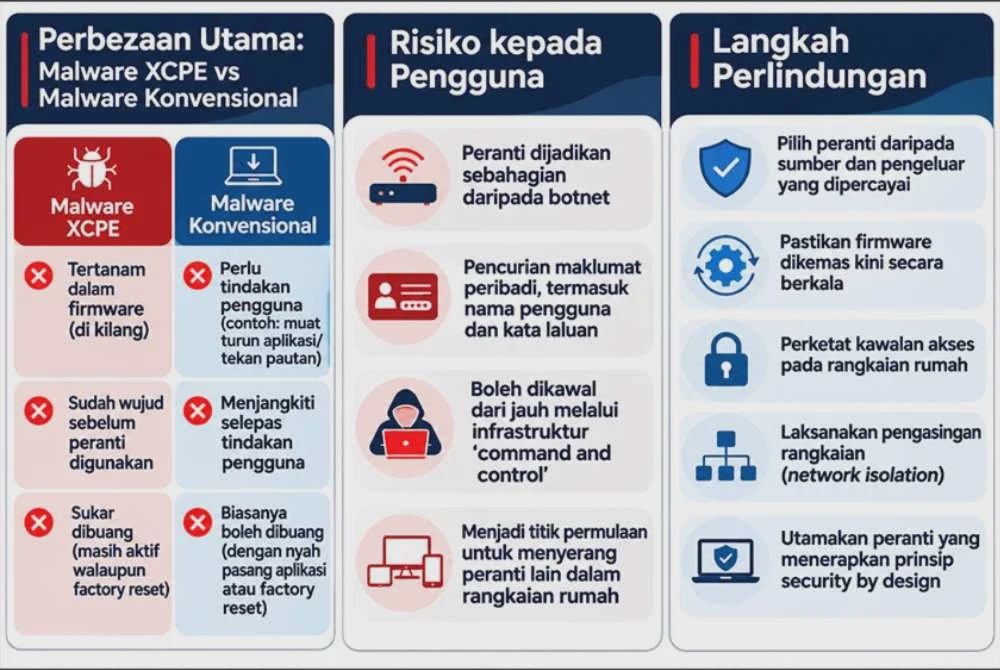
Malware XCPE ialah perisian hasad yang dilaporkan tertanam dalam perisian tegar Android TV Box sejak pembuatan, sebelum peranti sampai kepada pengguna. Ini bermakna jangkitan tidak semestinya berpunca daripada aplikasi yang dimuat turun atau pautan yang ditekan pemilik. Agensi Keselamatan Siber Negara memberi amaran bahawa XCPE mempunyai akses pada peringkat sistem serta mekanisme yang membolehkannya memasang semula dirinya daripada bahagian sistem terlindung.
Pendedahan ini mengubah cara kita patut menilai keselamatan peranti murah atau tidak dikenali: rupa luaran dan fungsi yang lancar bukan bukti firmware selamat. Menurut kumpulan risikan ancaman Google, operasi botnet XCPE yang dilumpuhkan bersama rakan industri melibatkan lebih 1.3 juta peranti set-top box; Google mengaitkannya dengan keyakinan tinggi kepada pengeluar peranti Android Videostrong Technology Co. Walaupun operasi itu telah dilumpuhkan, pemilik tidak patut menganggap setiap Android TV Box terjejas atau bahawa peranti mereka selamat tanpa pemeriksaan.
Peranti boleh kelihatan normal, tetapi risikonya melangkaui TV
Salah satu ciri yang menjadikan malware kilang ini berbahaya ialah peranti dijangkiti mungkin masih berfungsi seperti biasa. Pengguna boleh menonton kandungan tanpa melihat tanda jelas, sedangkan malware aktif di sebalik operasi sistem. Oleh sebab ia beroperasi dengan keistimewaan sistem, menyahpasang aplikasi atau membuat tetapan semula kilang mungkin tidak mencukupi untuk membuangnya.
Risikonya bukan sekadar prestasi TV Box. Peranti terjejas berpotensi dimasukkan ke dalam botnet dan digunakan sebagai proksi kediaman untuk menyembunyikan trafik jenayah siber. Ia juga boleh digunakan untuk mengumpul maklumat atau kelayakan akaun, menerima arahan dari jauh, memuat turun malware tambahan dan menjadi titik mula untuk mencari kelemahan pada peranti lain dalam rangkaian rumah. Maka, isu ini wajar dianggap sebagai risiko kepada rangkaian rumah, bukan gangguan pada alat hiburan semata-mata.

Langkah berjaga-jaga yang patut diambil pemilik
Tiada petunjuk luaran yang boleh mengesahkan peranti bebas XCPE, jadi langkah paling berguna ialah mengehadkan pendedahan dan mendapatkan bantuan apabila timbul kebimbangan. Jika mengesyaki peranti terjejas, putuskan sambungannya daripada internet, kenal pasti peranti lain yang berkongsi rangkaian rumah dan dapatkan bantuan teknikal untuk proses pemulihan. Jangan menganggap tetapan semula kilang atau pembuangan aplikasi menyelesaikan masalah, kerana malware ini dilaporkan mampu memasang semula dirinya daripada bahagian sistem yang dilindungi.
- Pastikan perisian tegar dikemas kini secara berkala melalui saluran yang disediakan pengeluar.
- Perketat kawalan akses pada peranti dan rangkaian rumah.
- Asingkan rangkaian peranti yang berisiko supaya ancaman tidak mudah merebak kepada peranti lain.
- Jika bimbang tentang keselamatan firmware atau pemulihan, dapatkan bantuan teknikal dan elakkan menyambung semula peranti sebelum dinilai.
Langkah ini tidak menjamin setiap peranti bebas ancaman, tetapi mengurangkan peluang satu TV Box membuka laluan kepada bahagian lain dalam rumah. Tanggungjawab keselamatan juga tidak wajar diletakkan sepenuhnya pada pengguna: keselamatan melalui reka bentuk perlu bermula ketika peranti dan firmware dibangunkan.