
Fail ZIP bukan sekadar dokumen termampat
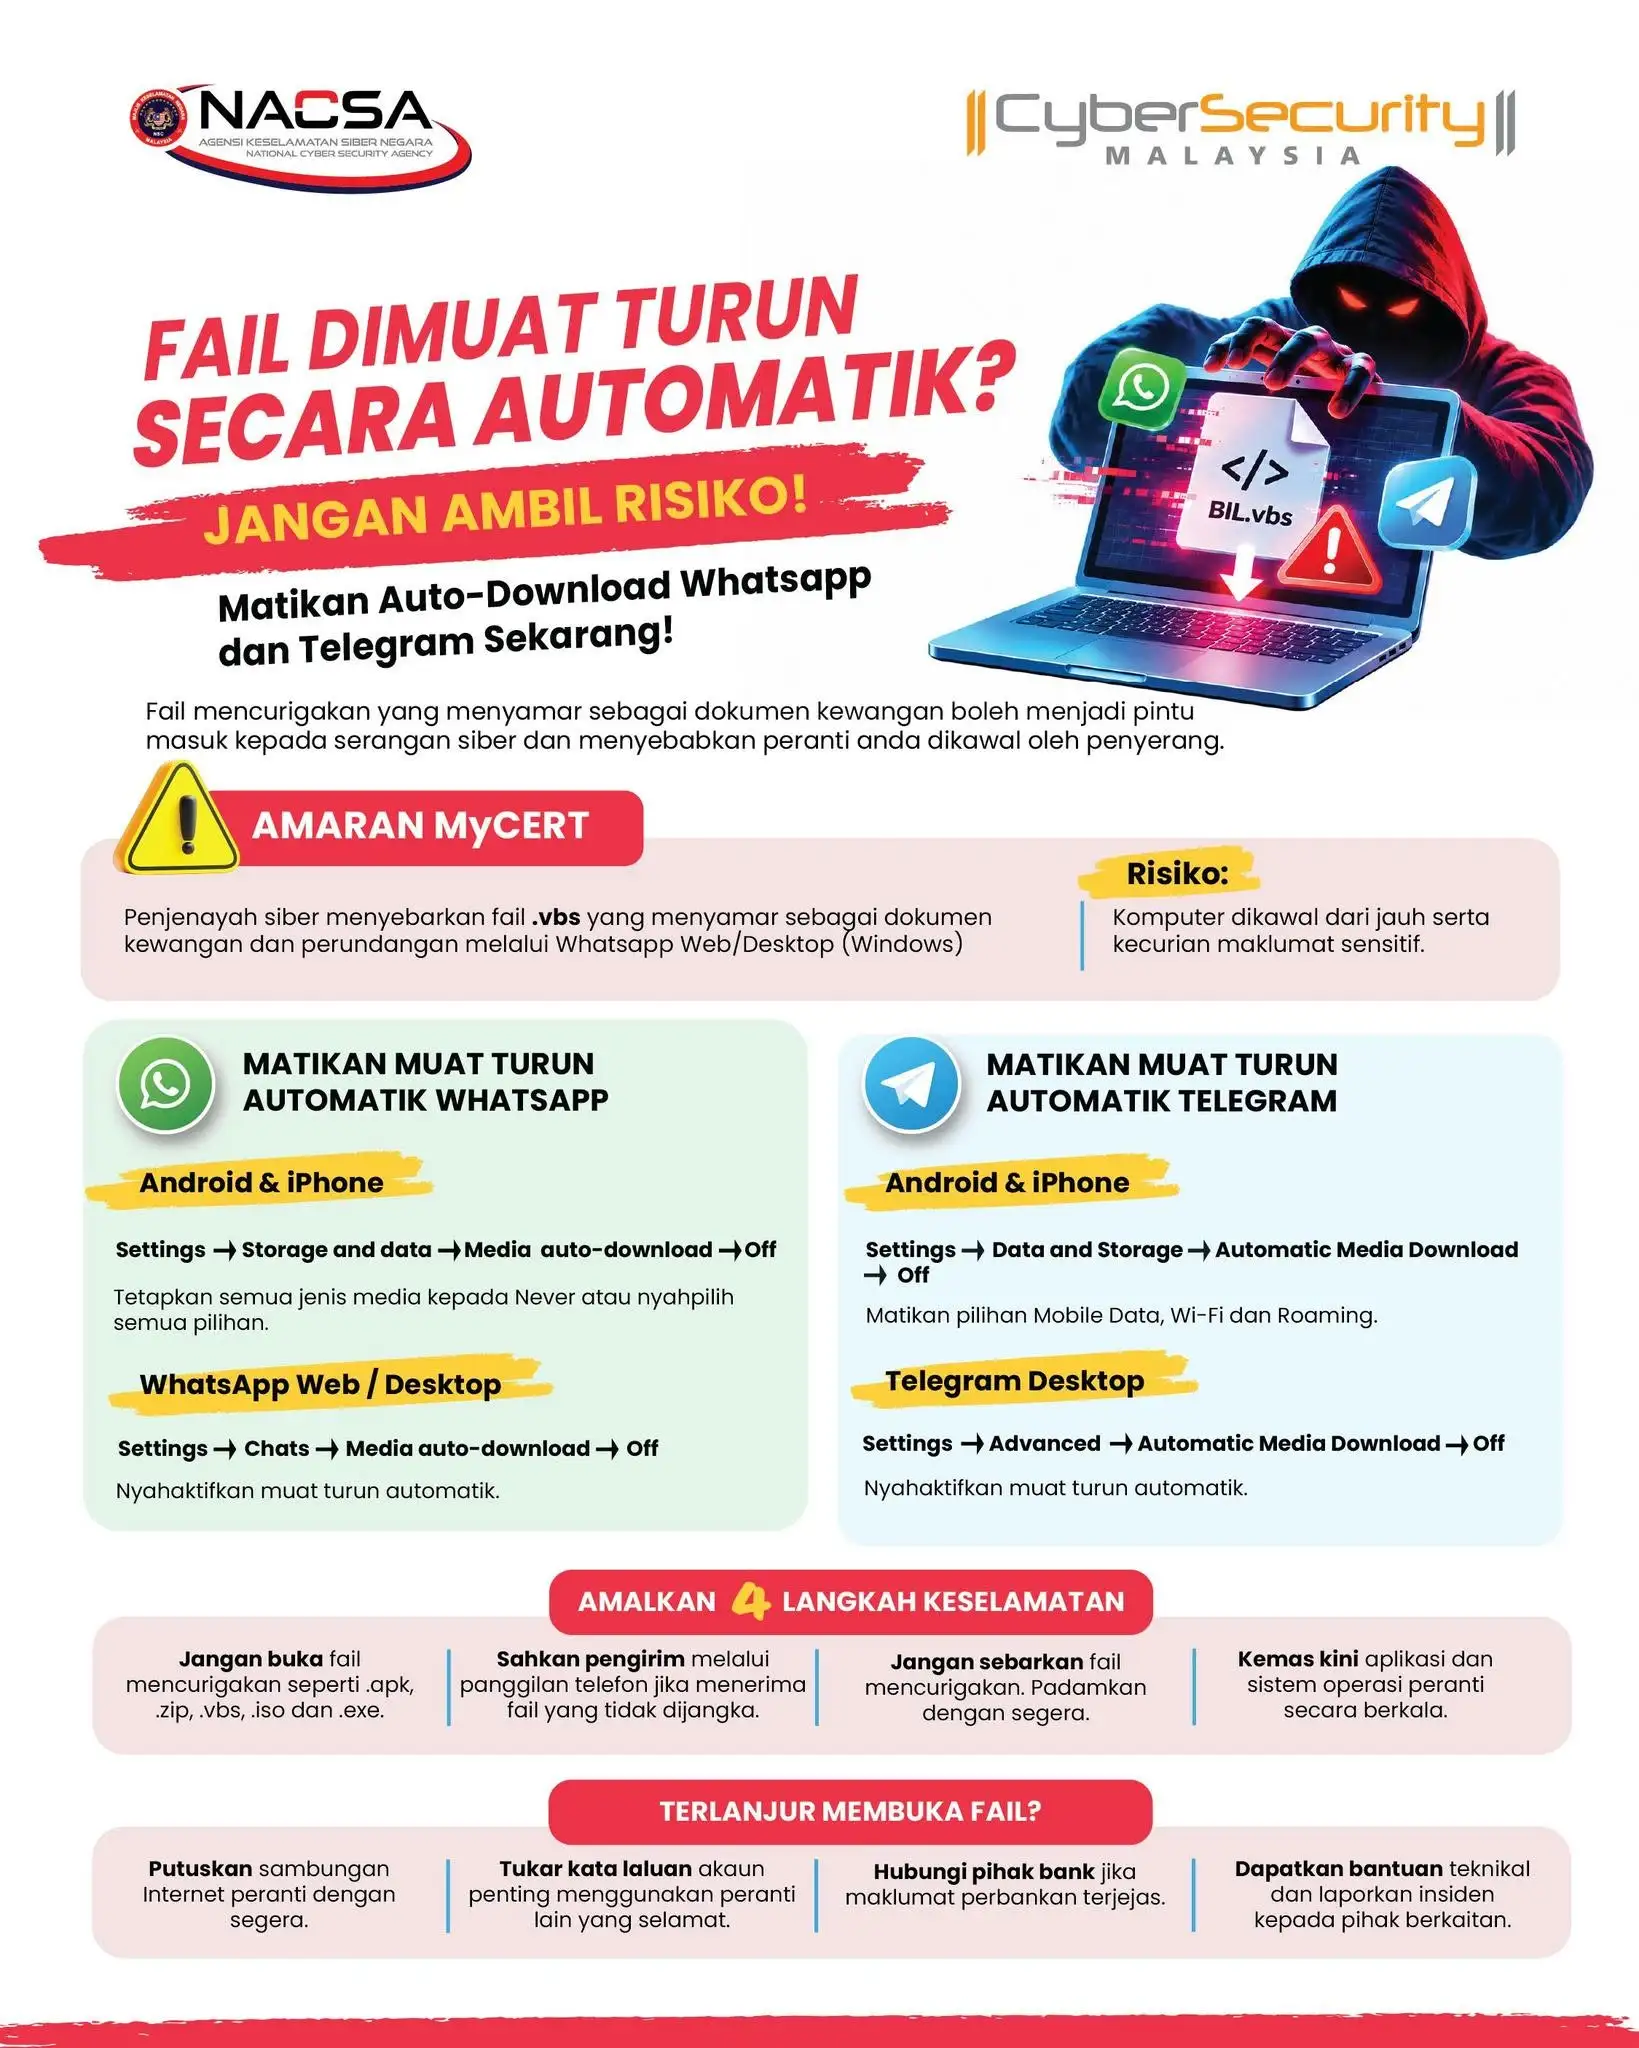
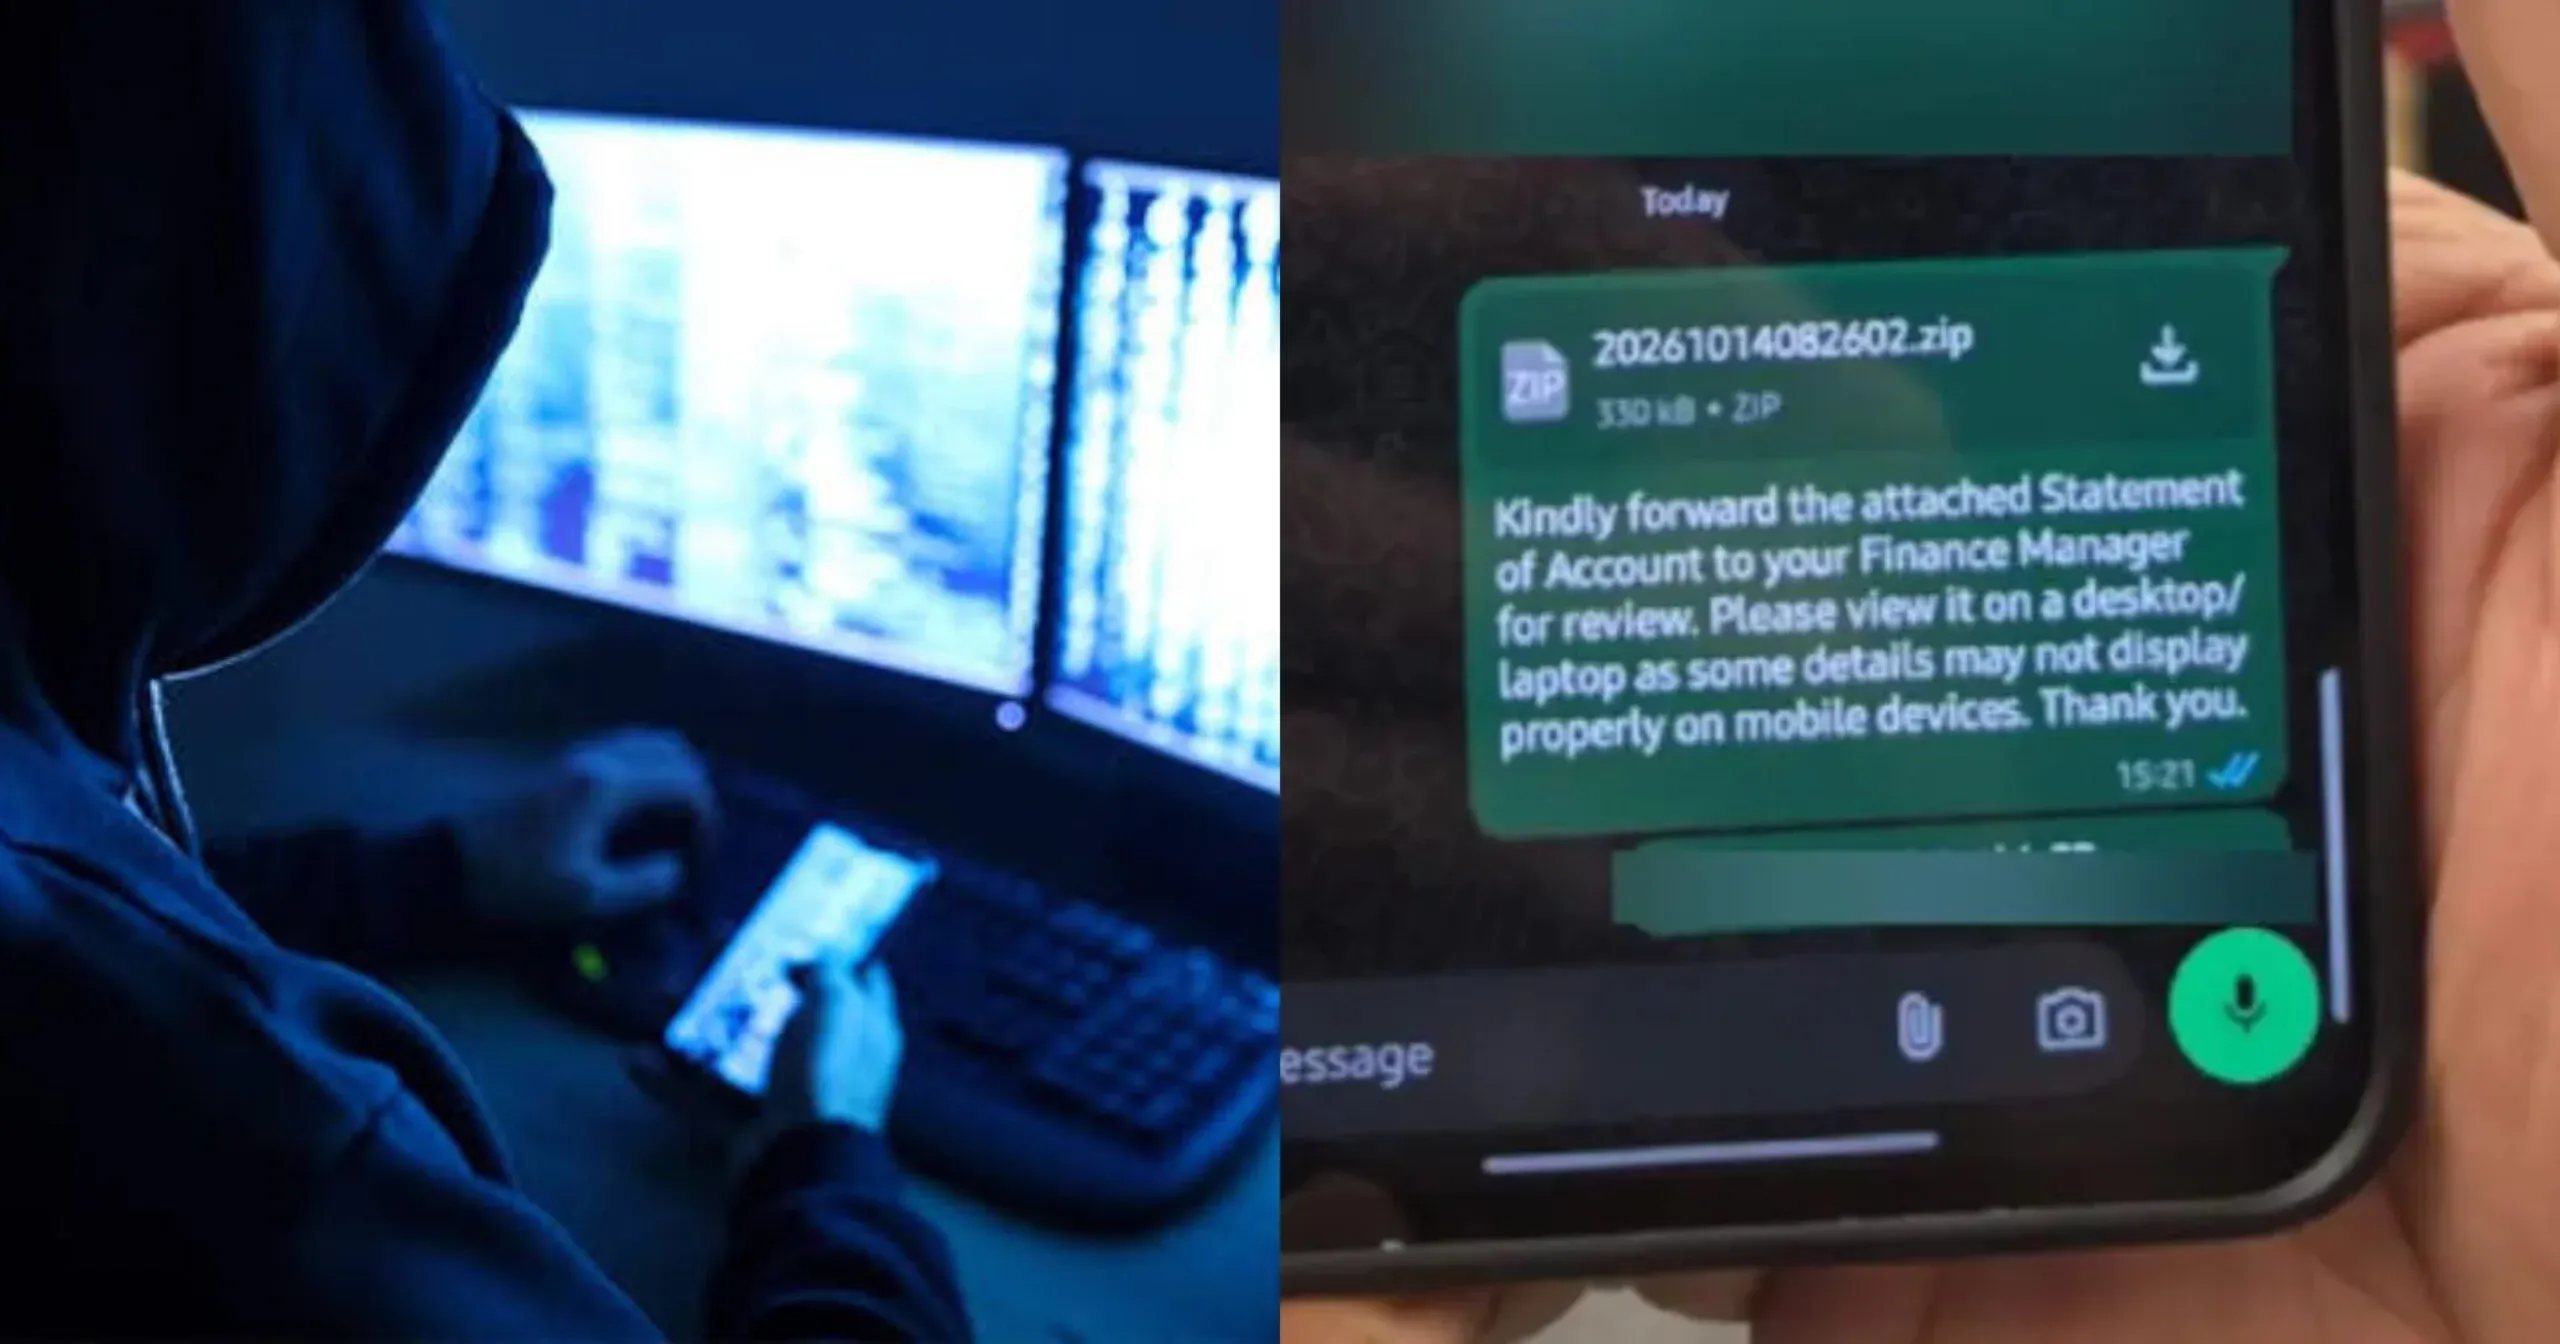
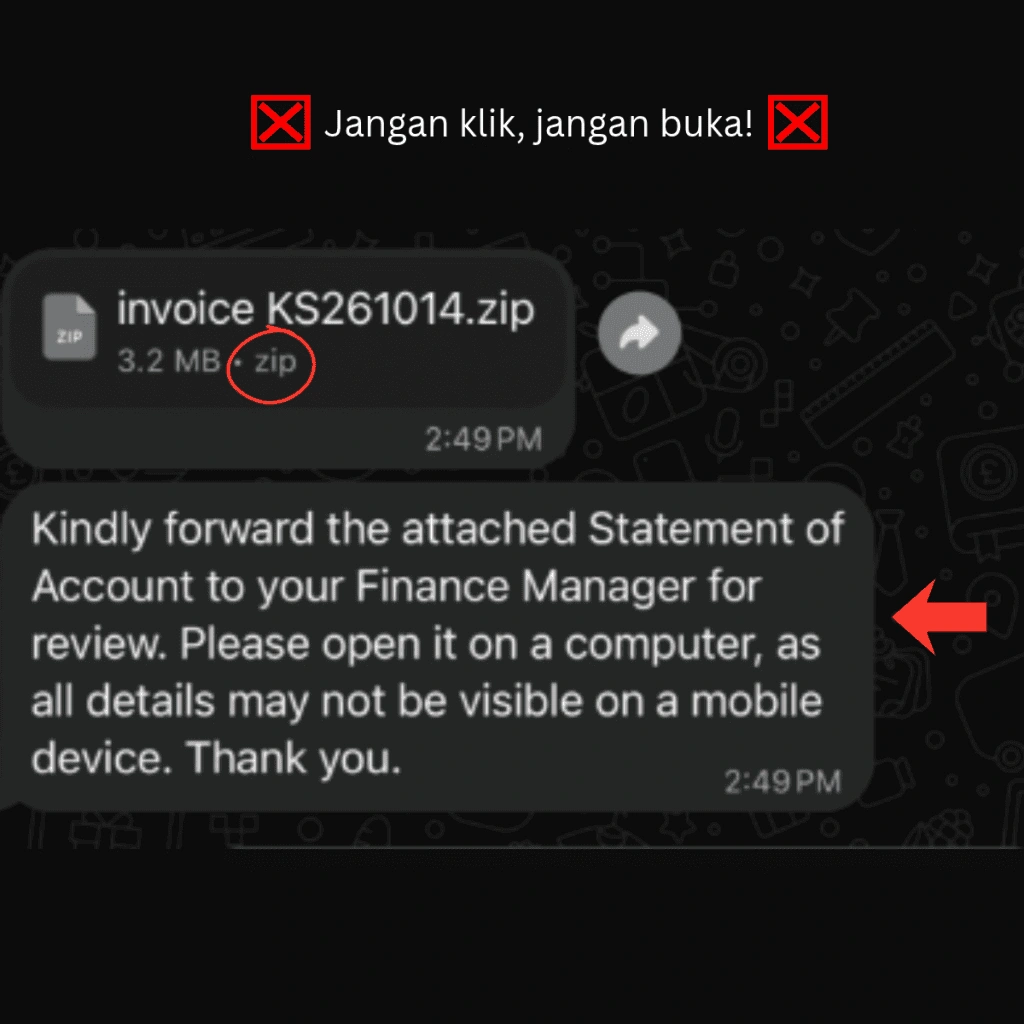
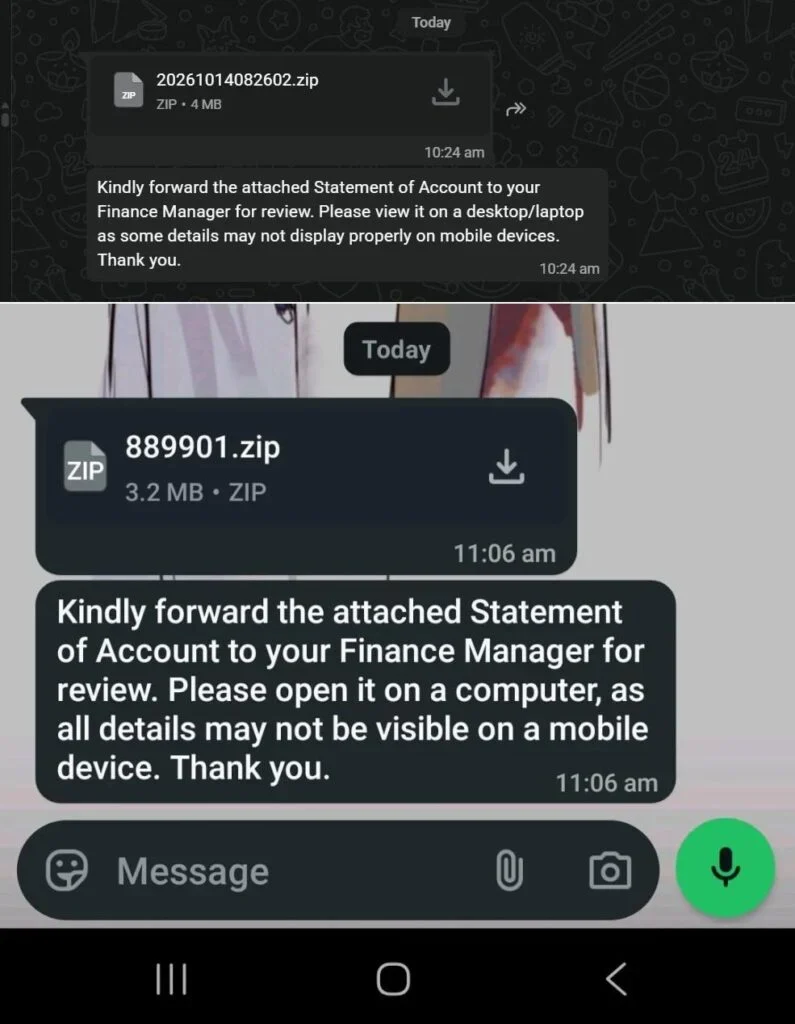
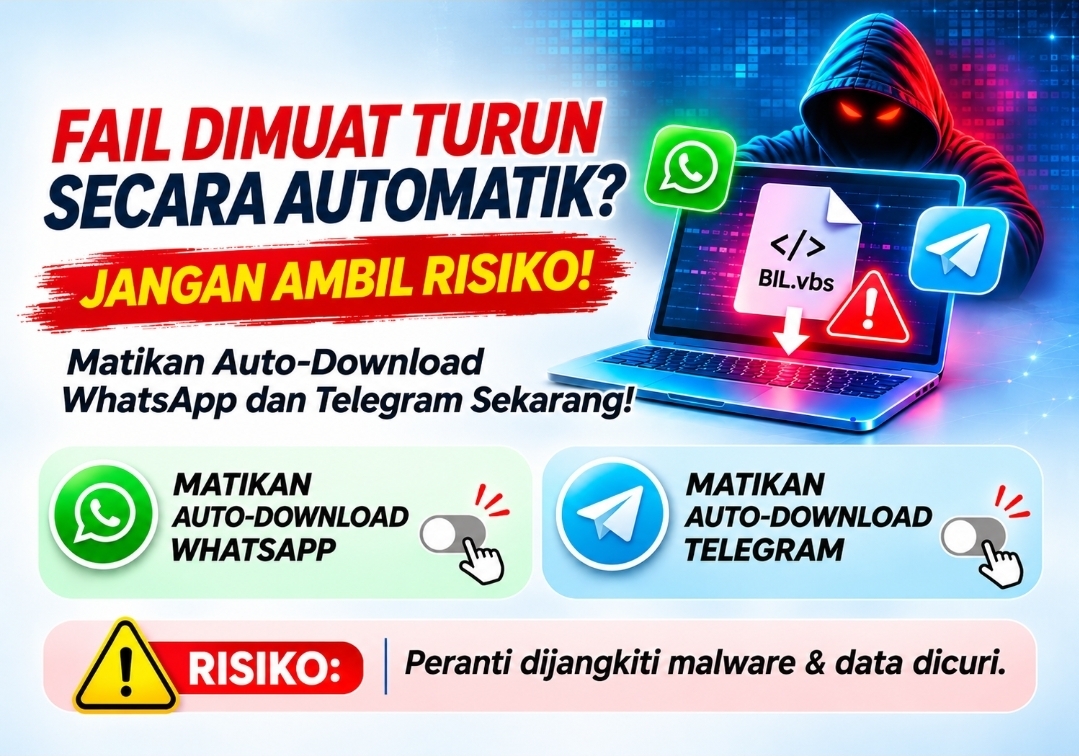
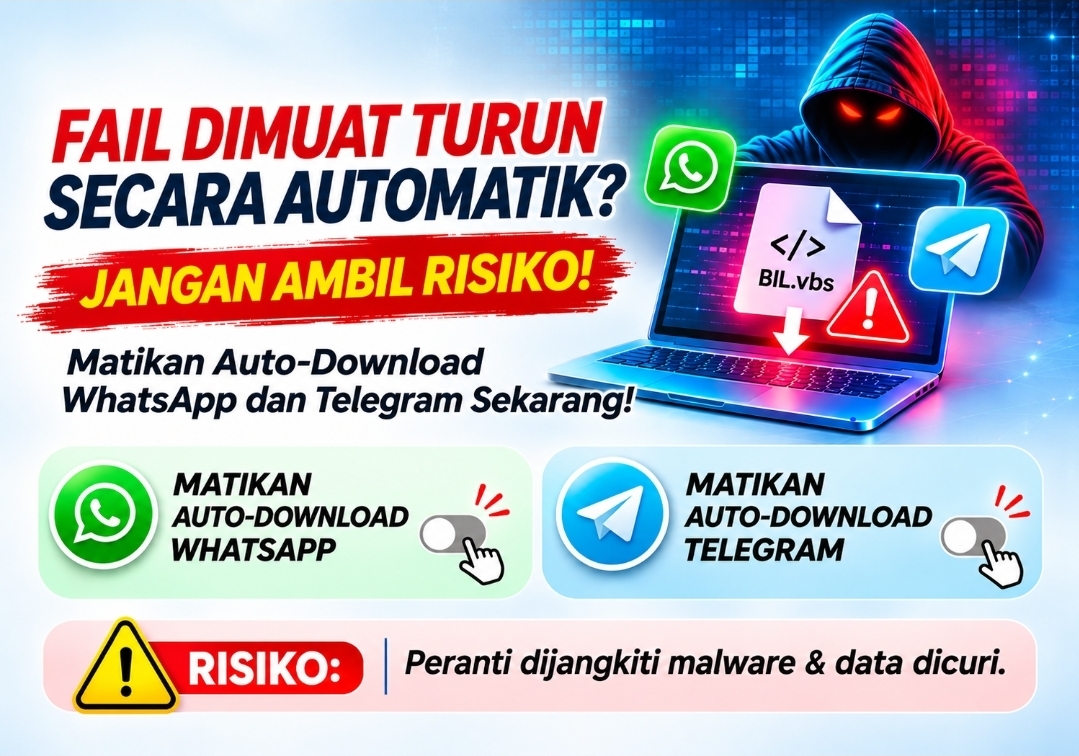
Fail ZIP mencurigakan ialah arkib yang diterima melalui aplikasi pemesejan tetapi mungkin mengandungi program atau kod berniat jahat yang boleh menjangkiti peranti apabila dibuka atau diekstrak. Risiko ini wajar dianggap serius: fail yang kelihatan seperti invois, penyata akaun atau dokumen pembayaran boleh menjadi umpan untuk memasang perisian hasad kawalan jauh pada komputer Windows. Amaran turut meliputi pengguna WhatsApp dan Telegram, dengan format seperti .vbs, .apk, .zip, .iso dan .xlsx berpotensi digunakan untuk menjalankan kod, mencuri maklumat atau membuka akses tanpa kebenaran kepada peranti. Jadi, jangan menilai keselamatan berdasarkan nama fail, rupa dokumen atau identiti yang tertera sebagai pengirim. Fail WhatsApp mencurigakan yang tiba tanpa diminta patut disahkan dahulu, bukan dibuka kerana mesejnya nampak mendesak atau meyakinkan.
Ancaman sebenar: kata laluan, perbankan dan privasi
Kesan jangkitan boleh melangkaui satu peranti. Perisian hasad berupaya merekodkan apa yang ditaip, mengumpul kata laluan dan kelayakan log masuk, mengakses data tersimpan serta memantau aktiviti kewangan. Dalam keadaan tertentu, penyerang juga boleh mengalihkan kod TAC ke telefon mereka, lalu menerima kod pengesahan tanpa disedari pemilik akaun. Ini menjadikan fail ZIP berbahaya ancaman terhadap wang dan identiti, bukan sekadar gangguan teknikal. Kempen serangan aktif yang menggunakan dokumen kewangan dan pembayaran sebagai penyamaran telah dilaporkan, manakala program dalam arkib ZIP dikenal pasti boleh memasang perisian hasad kawalan jauh pada komputer Windows. Telefon juga perlu diberi perhatian, terutama apabila tiada perlindungan antivirus. Keselamatan Telegram dan WhatsApp bergantung pada pilihan pengguna: mesej datang daripada kenalan tidak semestinya bermakna lampirannya selamat.
Matikan muat turun automatik dan semak pengirim
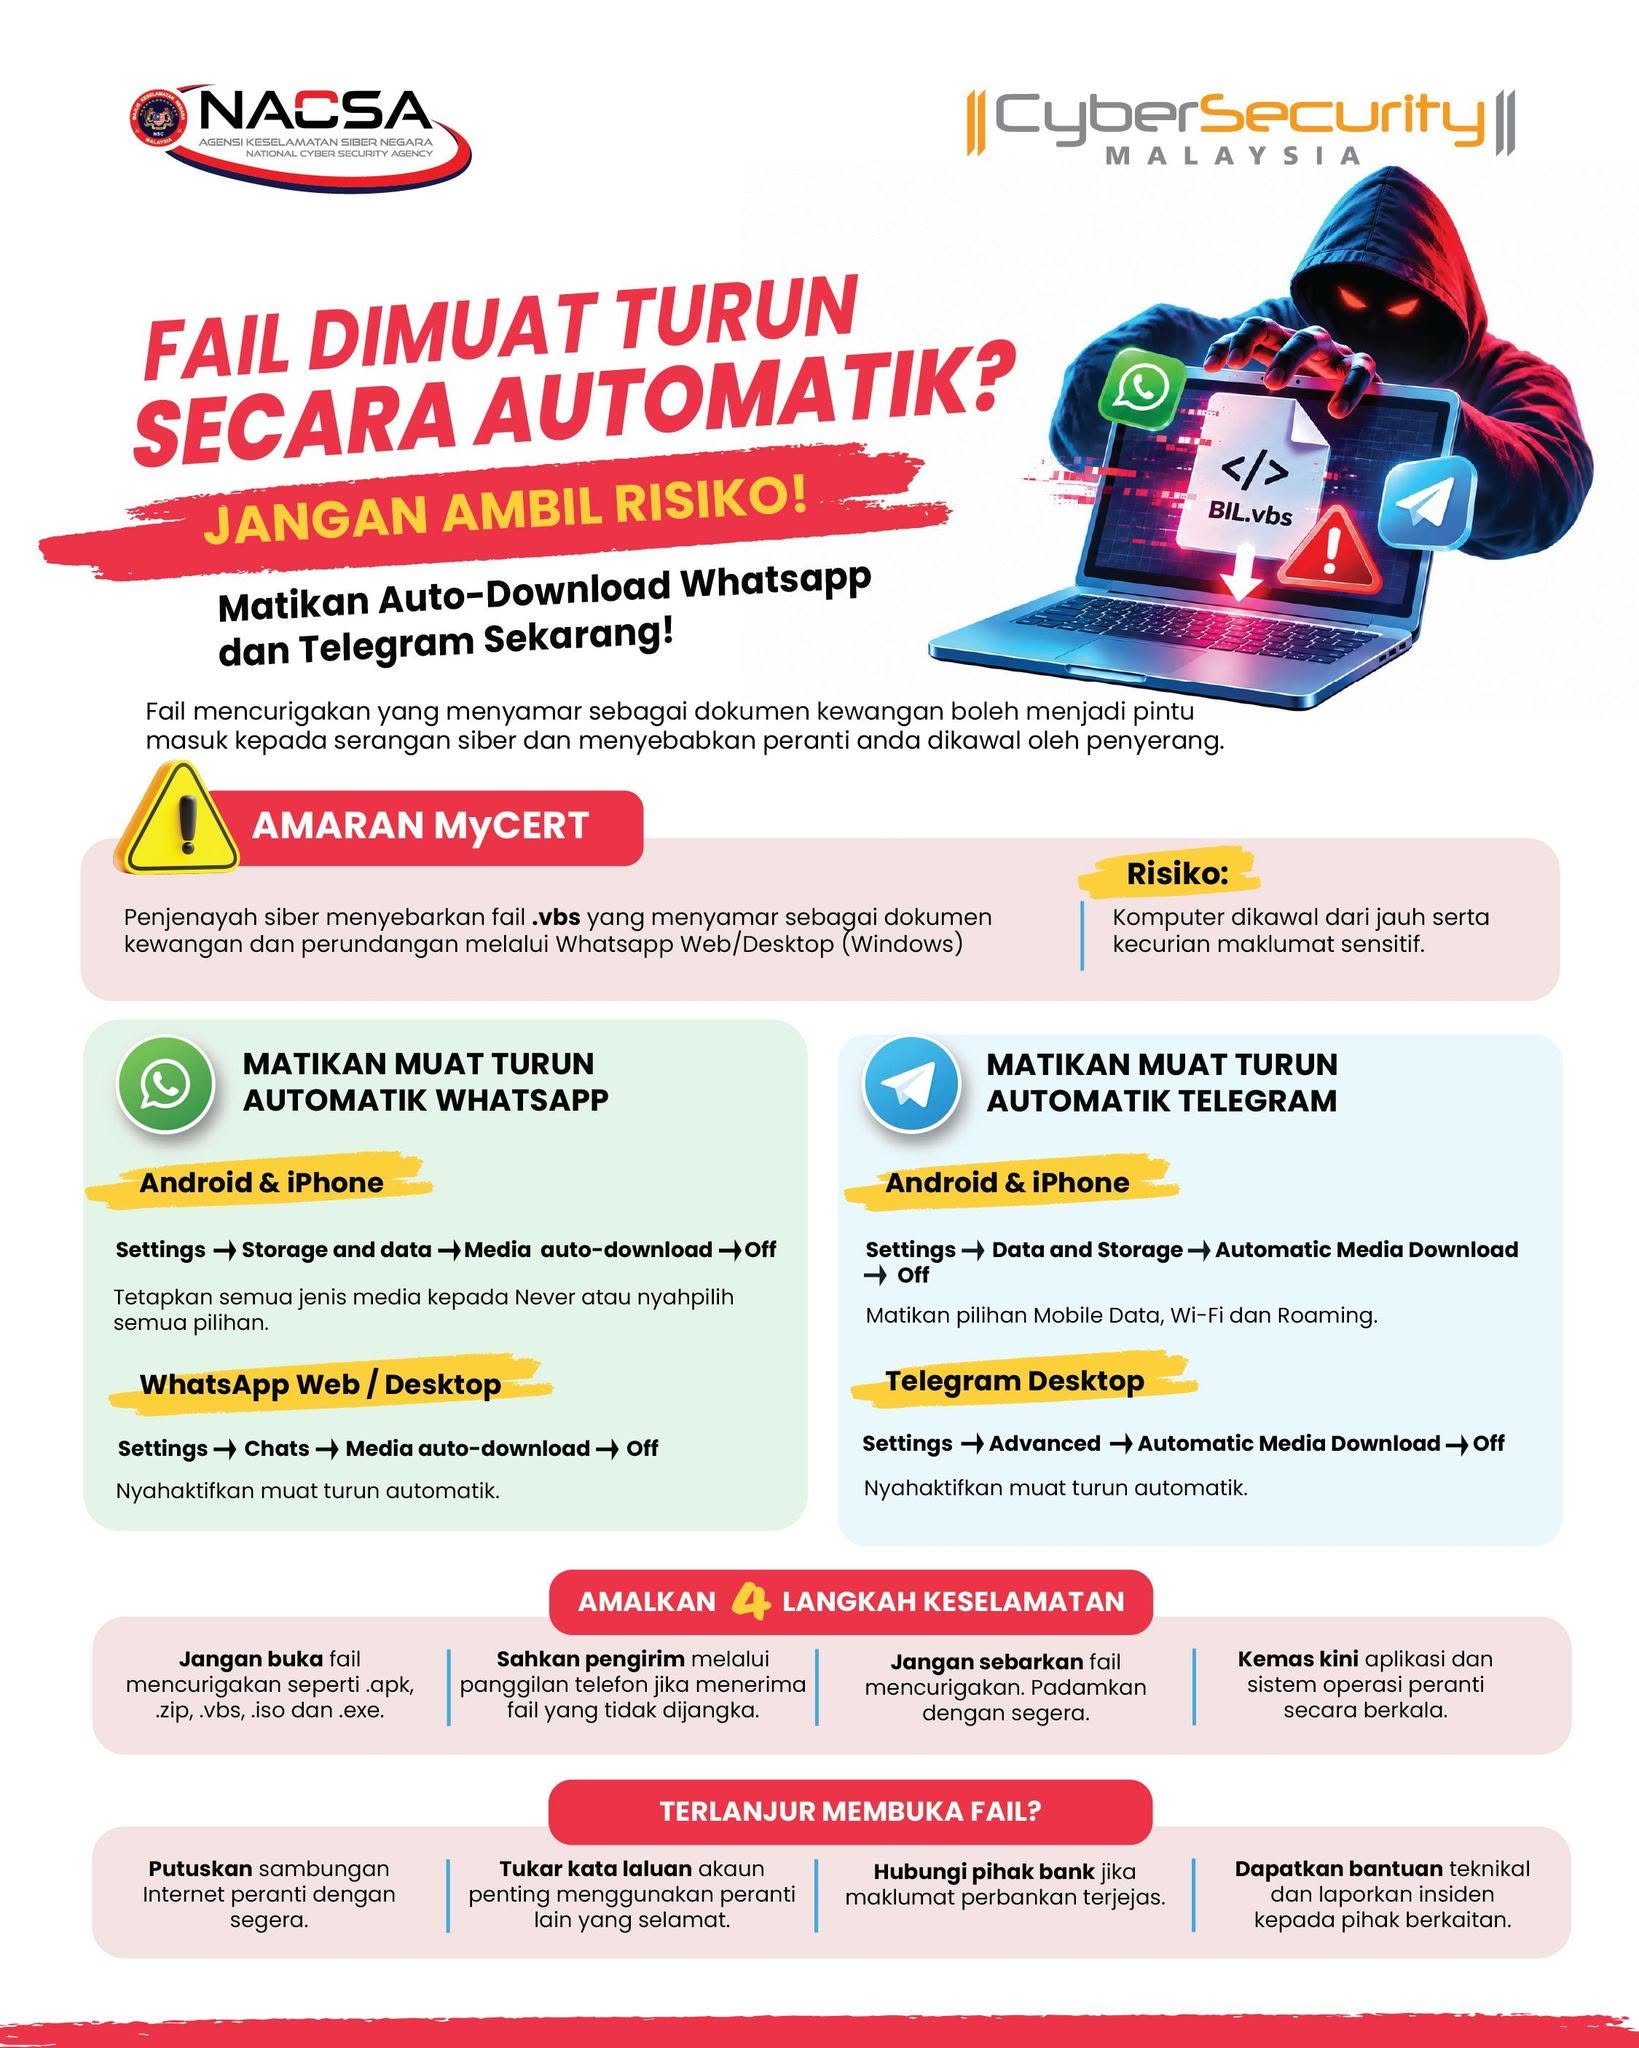
Langkah paling berguna ialah menghalang lampiran daripada masuk ke peranti tanpa semakan. Matikan fungsi muat turun automatik dalam WhatsApp dan Telegram supaya anda boleh menilai fail sebelum memuat turunnya. Kemudian, jangan buka lampiran daripada sumber tidak dikenali. Jika fail tidak dijangka datang daripada kenalan, hubungi orang itu melalui saluran lain untuk mengesahkan bahawa mereka memang menghantarnya; akaun yang kelihatan dikenali boleh disalah guna atau ditiru. Berhati-hati juga terhadap mesej yang menyamar sebagai dokumen kewangan atau perundangan dan mendesak anda membuka fail. Pastikan aplikasi serta sistem operasi dikemas kini, dan gunakan antivirus yang aktif untuk mengesan atau mengkuarantin fail berniat jahat. Langkah ini tidak menggantikan pertimbangan, tetapi mengurangkan peluang fail berbahaya dibuka secara tidak sengaja.
Jika fail sudah dibuka, bertindak segera
Jika anda telah membuka atau mengekstrak fail yang meragukan, jangan tunggu sehingga akaun menunjukkan tanda pencerobohan. Putuskan sambungan internet peranti dengan segera untuk mengehadkan komunikasi perisian hasad dengan pihak luar. Gunakan peranti lain yang selamat untuk menukar kata laluan akaun penting, khususnya e-mel dan perbankan; jika maklumat bank mungkin terdedah, hubungi pihak bank tanpa berlengah. Dapatkan bantuan teknikal dan laporkan kejadian kepada pihak berkaitan. Selepas itu, semak sesi log masuk dan aktiviti akaun serta aktifkan langkah perlindungan yang disediakan oleh perkhidmatan berkenaan. Kesimpulannya, jangan jadikan kemudahan membuka lampiran sebagai alasan untuk mengambil risiko. Matikan muat turun automatik, sahkan pengirim dan anggap fail ZIP yang tidak diminta sebagai mencurigakan sehingga kesahihannya dipastikan.