
Apa Itu Scam WhatsApp ZIP & Mengapa Ia Lebih Berbahaya
Scam WhatsApp ZIP ialah taktik penipuan yang menghantar fail ZIP atau penipuan fail RAR melalui akaun kenalan yang telah digodam, mengandungi skrip berbahaya yang boleh memasang malware kawalan jauh pada komputer apabila mangsa mengekstrak dan membuka kandungannya, sekali gus membenarkan penggodam mencuri kata laluan, data peribadi dan mengawal peranti mangsa tanpa disedari. Ramai pengguna kini menjadi sasaran taktik ini yang beroperasi melalui aplikasi WhatsApp dan menyasarkan mereka yang biasa mengurus dokumen profesional setiap hari. Taktik ini berbeza daripada scam WhatsApp biasa yang selalunya datang daripada nombor tidak dikenali atau pautan mencurigakan; kali ini, fail ZIP/RAR itu muncul terus daripada nama yang anda percaya dalam senarai kenalan seperti ahli keluarga atau rakan sekerja. Realitinya, akaun mereka telah digodam dan identiti mereka dieksploitasi untuk menyebarkan fail berbahaya tersebut. Dari sudut keselamatan WhatsApp, ini bukan sekadar gangguan, tetapi ancaman serius yang membuka pintu kepada pencerobohan akaun lain dan sistem komputer anda.
Modus Operandi: Fail ZIP/RAR, Bahasa Korporat dan Akaun Spoofing
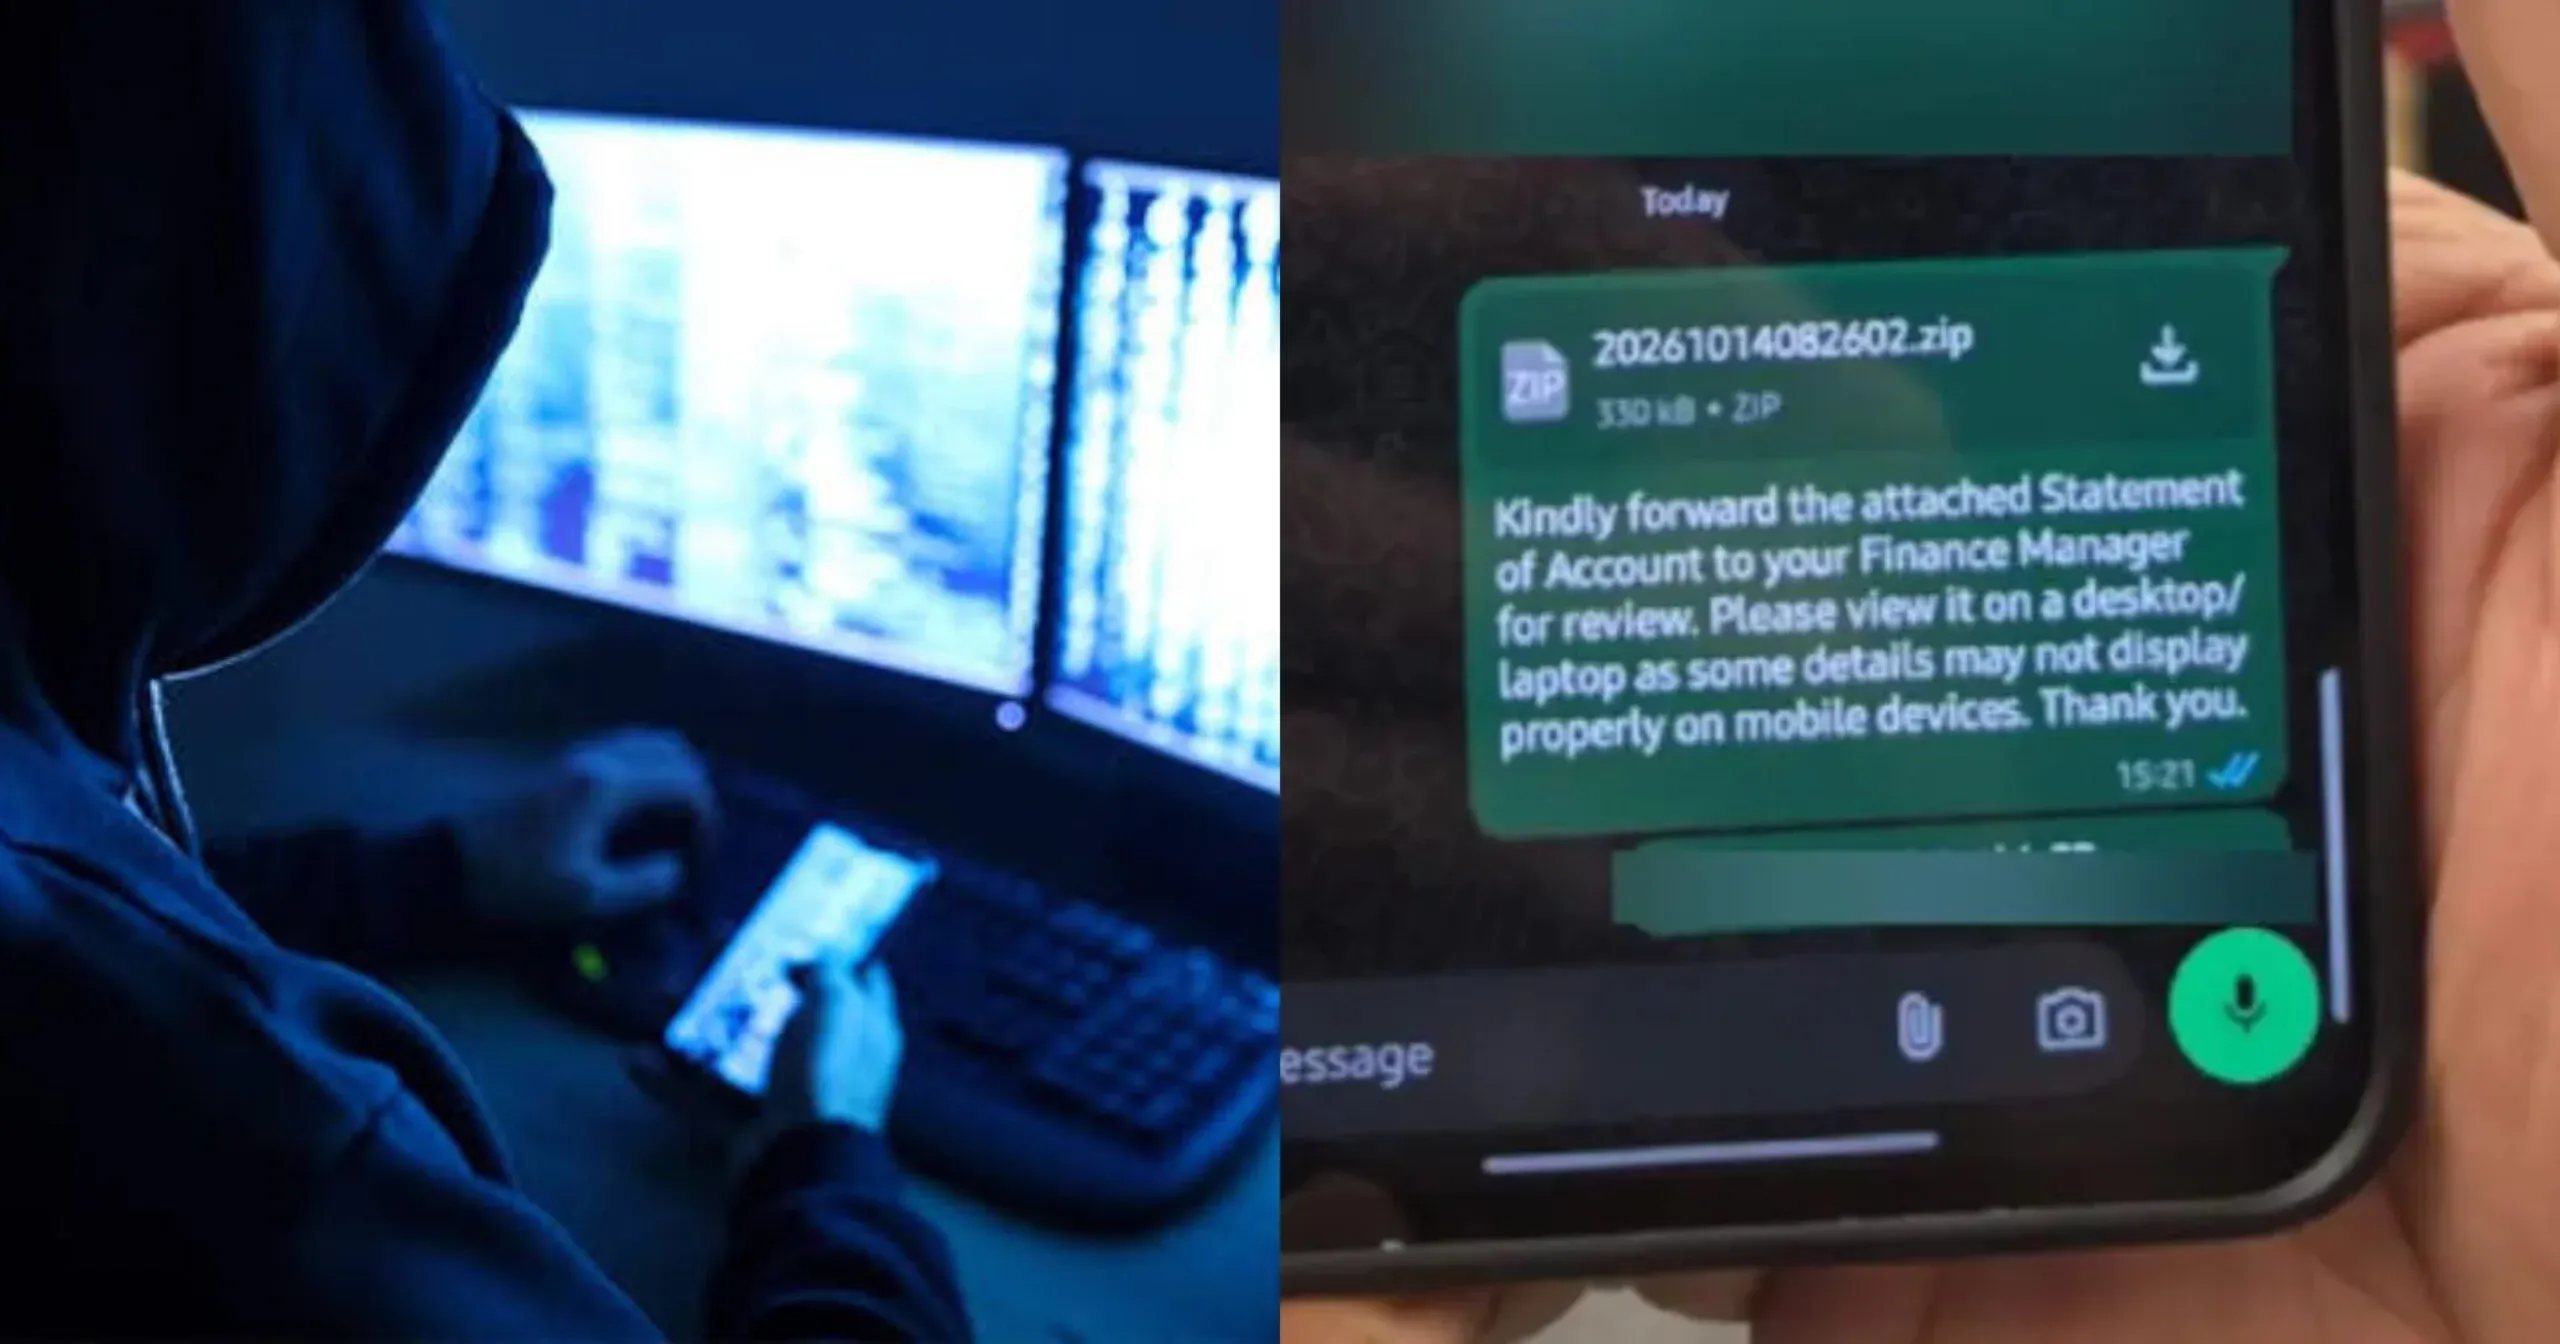
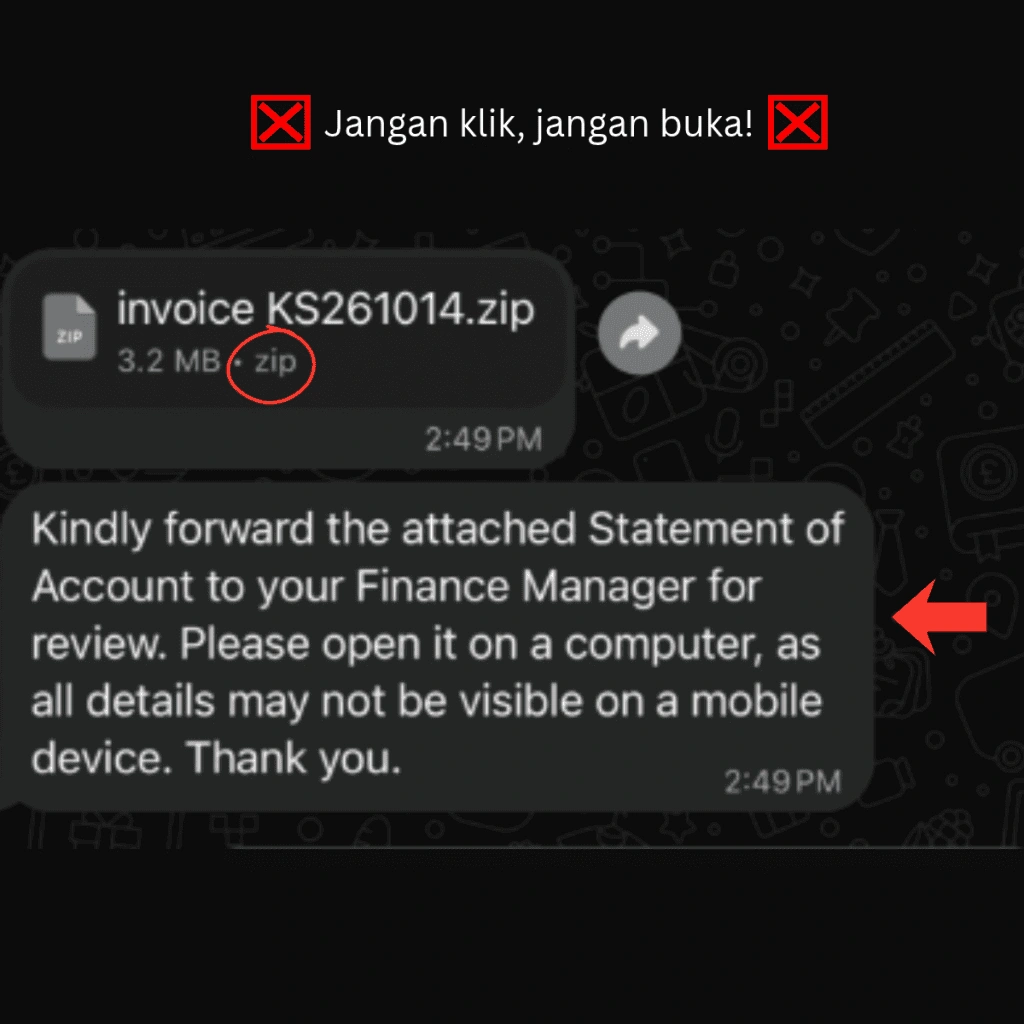
Scammer kini semakin licik: mereka tidak lagi menghantar mesej rawak yang jelas kelihatan pelik, sebaliknya menyamar melalui akaun spoofing kenalan anda yang telah digodam. Mesej yang dihantar ringkas, profesional dan disertakan fail ZIP atau RAR yang kononnya "Invoice" atau "Statement of Account". Arahan tipikal berbunyi seperti, “Kindly forward the attached Statement of Account to your Finance Manager for review. Please open it on a computer...” Nada korporat ini sengaja dipilih untuk mengurangkan rasa curiga. Scammer juga menekan mangsa supaya membuka fail di komputer atau laptop dengan alasan butiran dokumen tidak jelas di telefon. Hakikatnya, komputer (Windows/macOS) lebih mesra kepada skrip seperti Visual Basic Script (VBS) yang disembunyikan dalam ZIP/RAR itu. Apabila anda mengekstrak dan klik dokumen tiruan tersebut, malware akan memasang Remote Access Trojan (RAT) yang membenarkan penggodam mengawal komputer anda dari jauh dan mengakses maklumat sensitif seperti kata laluan perbankan dan data syarikat. Ini menjadikan scam WhatsApp ZIP jauh lebih berbahaya berbanding spam pautan biasa.
Siapa Paling Terjejas dan Sejauh Mana Serius Ancaman Ini
Kempen serangan ini menyasarkan pengguna WhatsApp Web dan WhatsApp Desktop, kerana kedua-dua platform itu beroperasi terus pada komputer yang lebih terdedah kepada skrip berbahaya dalam fail ZIP/RAR. Menurut amaran pasukan respon kecemasan komputer, ramai pengguna sudah menjadi sasaran, menunjukkan ancaman ini bukan teori tetapi sedang aktif dieksploitasi. Golongan yang banyak mengurus dokumen rasmi, akaun syarikat dan akses sistem kewangan patut berasa sangat bimbang. Kesan pemasangan RAT bukan perkara kecil: penggodam boleh mengawal komputer anda secara ghaib, mencuri kata laluan, memintas sesi log masuk sedia ada dan menceroboh akaun media sosial, e-mel serta aplikasi pemesejan lain. Lebih menakutkan, mereka boleh menggunakan identiti anda untuk menyebarkan scam yang sama kepada kenalan lain, meluaskan rangkaian penipuan. Golongan ibu bapa dan ahli keluarga yang kurang pendedahan tentang format ZIP dan RAR juga mudah menjadi mangsa jika tidak diberi penerangan. Jika kita memandang ringan ancaman ini, kita bukan sahaja mempertaruhkan keselamatan WhatsApp sendiri, tetapi juga keselamatan digital orang di sekeliling.
Langkah Segera: Jangan Klik, Laporkan dan Putuskan Internet
Pendapat tegas: dalam era scam WhatsApp ZIP, sikap "klik dulu, fikir kemudian" ialah resepi malapetaka. Jika anda menerima fail ZIP atau penipuan fail RAR yang mencurigakan, jangan buka, jangan ekstrak, jangan jalankan dan jangan sekali-kali forward kepada orang lain. Membalas mesej penghantar juga tidak bijak kerana ia mengesahkan kepada scammer bahawa nombor anda aktif. Langkah yang wajar ialah terus lapor dan blok. Di WhatsApp, tekan lama pada mesej tersebut dan pilih Report (Lapor). Anda juga boleh membuat laporan insiden kepada pasukan keselamatan siber melalui laman web rasmi atau e-mel yang disediakan. Jika anda sudah terlanjur klik dan mengekstrak fail di komputer, anggap peranti anda telah dicoroboh: segera putuskan sambungan internet dengan mencabut kabel LAN atau mematikan Wi-Fi untuk menyekat kawalan jauh. Kemudian guna peranti lain yang bersih untuk menukar semua kata laluan penting dan bawa komputer kepada pakar profesional kerana imbasan antivirus biasa selalunya tidak memadai untuk membuang ejen kawalan jauh. Prinsip yang patut kita pegang ialah: sahkan dahulu, klik kemudian.
Kuatkan Keselamatan WhatsApp Dengan Pengesahan Dua Langkah
Satu punca utama akaun spoofing ialah akaun WhatsApp yang terlalu mudah diambil alih. Di sinilah pengesahan dua langkah menjadi benteng penting. Dengan pengesahan dua langkah, kod SMS sahaja tidak cukup untuk log masuk ke akaun WhatsApp anda kerana kata laluan tambahan juga diperlukan. Ini menjadikan proses rampasan akaun oleh penggodam jauh lebih sukar, sekali gus mengurangkan risiko akaun anda digodam dan digunakan untuk menyebarkan scam WhatsApp ZIP kepada orang lain. WhatsApp menyediakan tetapan pengesahan dua langkah yang boleh dihidupkan melalui menu keselamatan, dan ciri ini sedang beralih daripada PIN 6 digit kepada kata laluan. Jika anda terlupa kata laluan semasa log masuk, terdapat pilihan "Verify another way" untuk menerima kod melalui e-mel, SMS atau panggilan suara. Dari sudut keselamatan WhatsApp, pengesahan dua langkah bukan lagi pilihan tambahan, tetapi keperluan asas. Tanpa lapisan ini, anda memberi ruang kepada penjenayah untuk menyamar sebagai anda dan menjadikan kenalan anda mangsa seterusnya. Kesimpulannya, jika anda belum menghidupkan pengesahan dua langkah, anda sedang mengambil risiko yang tidak perlu.