
Kenalan yang dipercayai boleh menjadi umpan
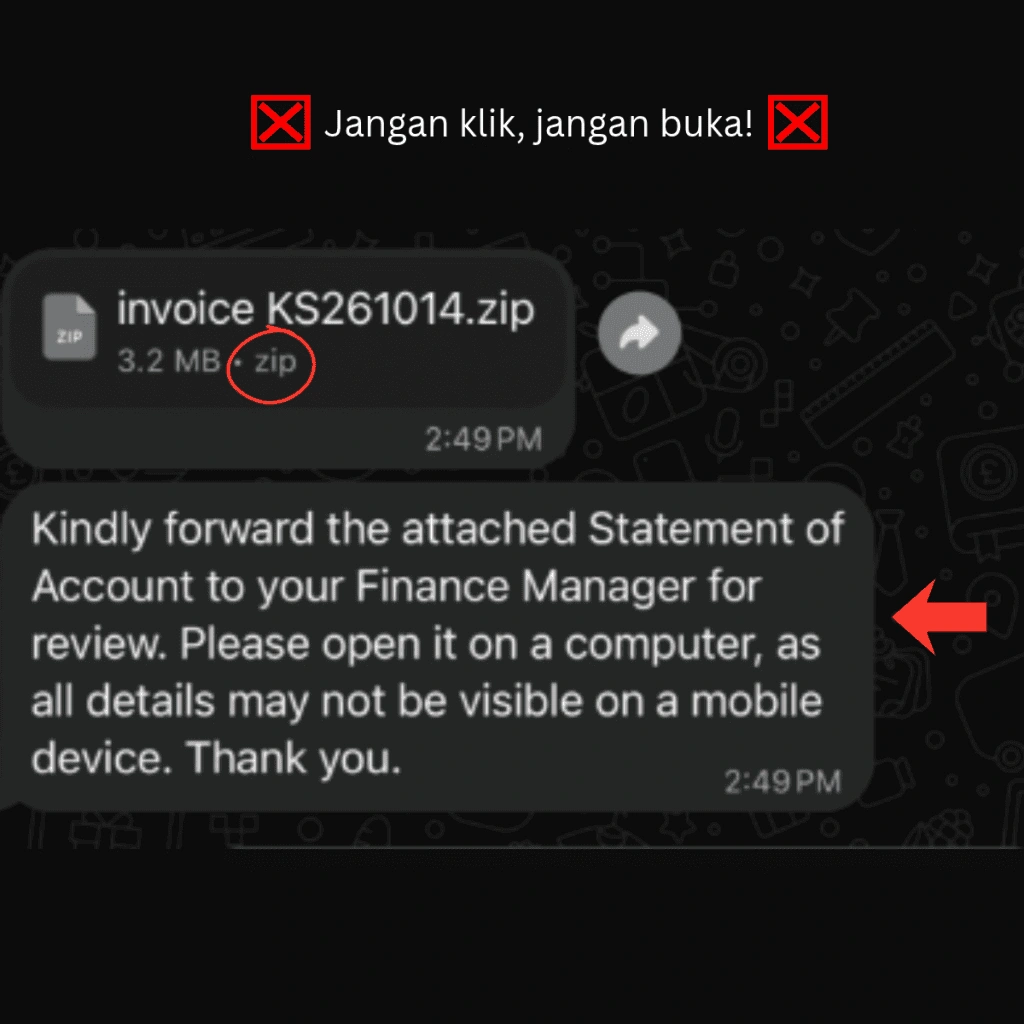
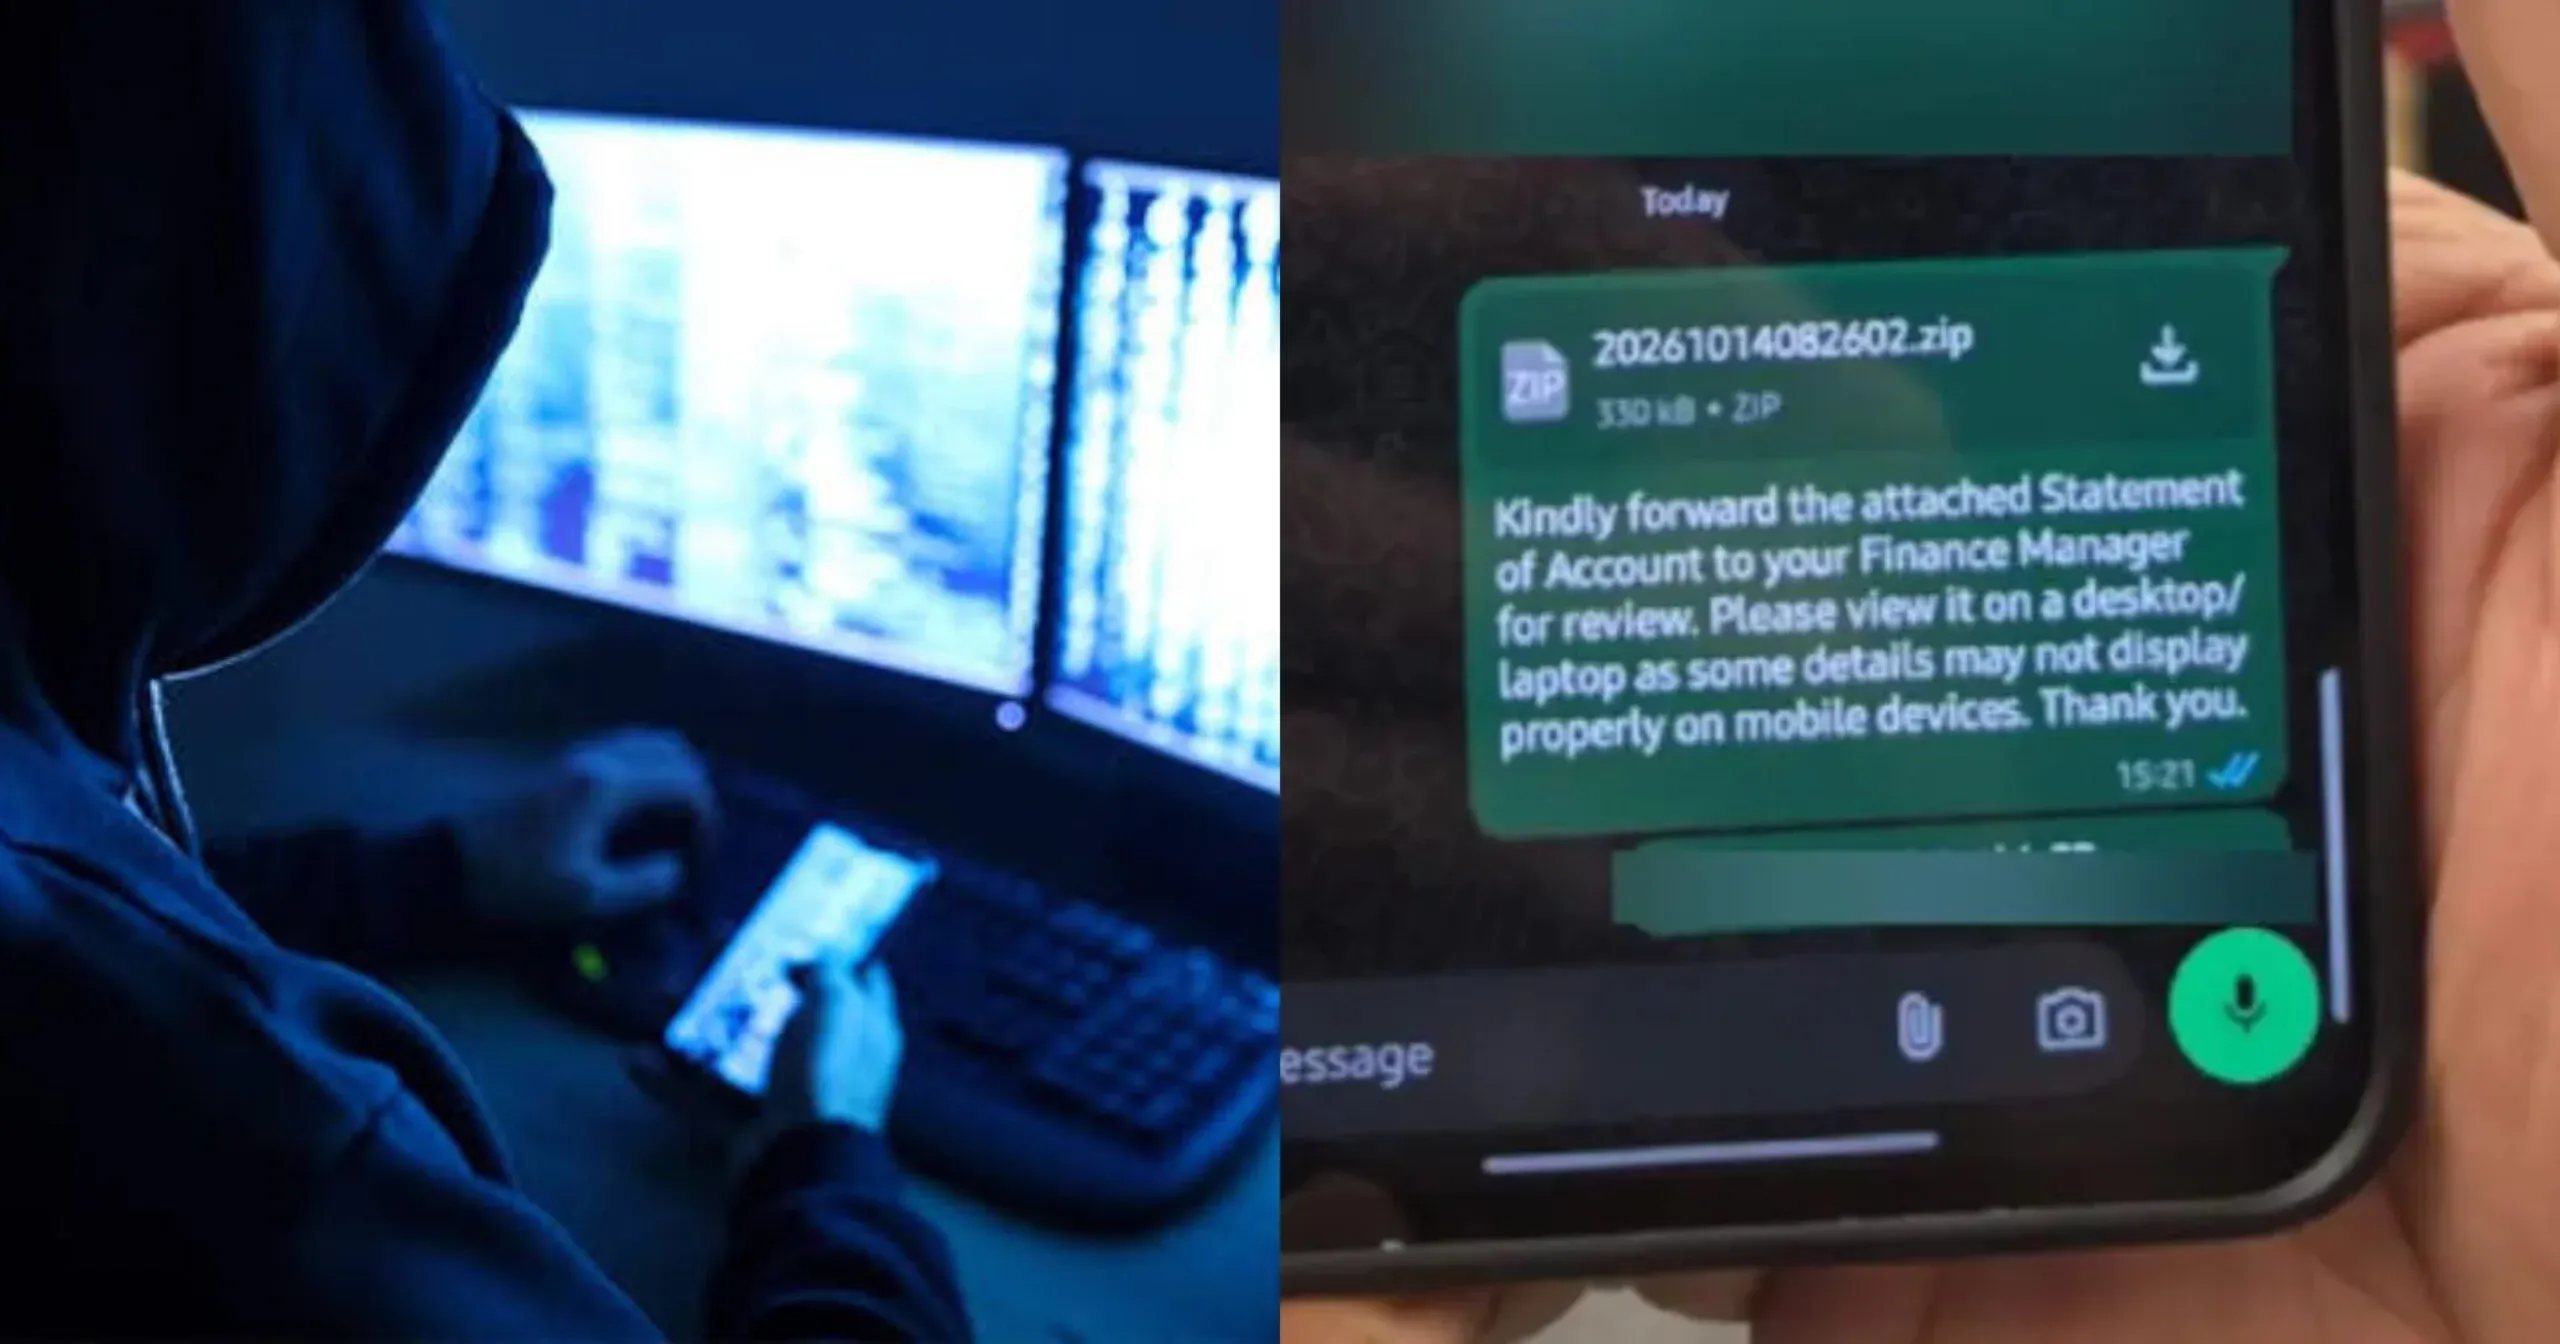
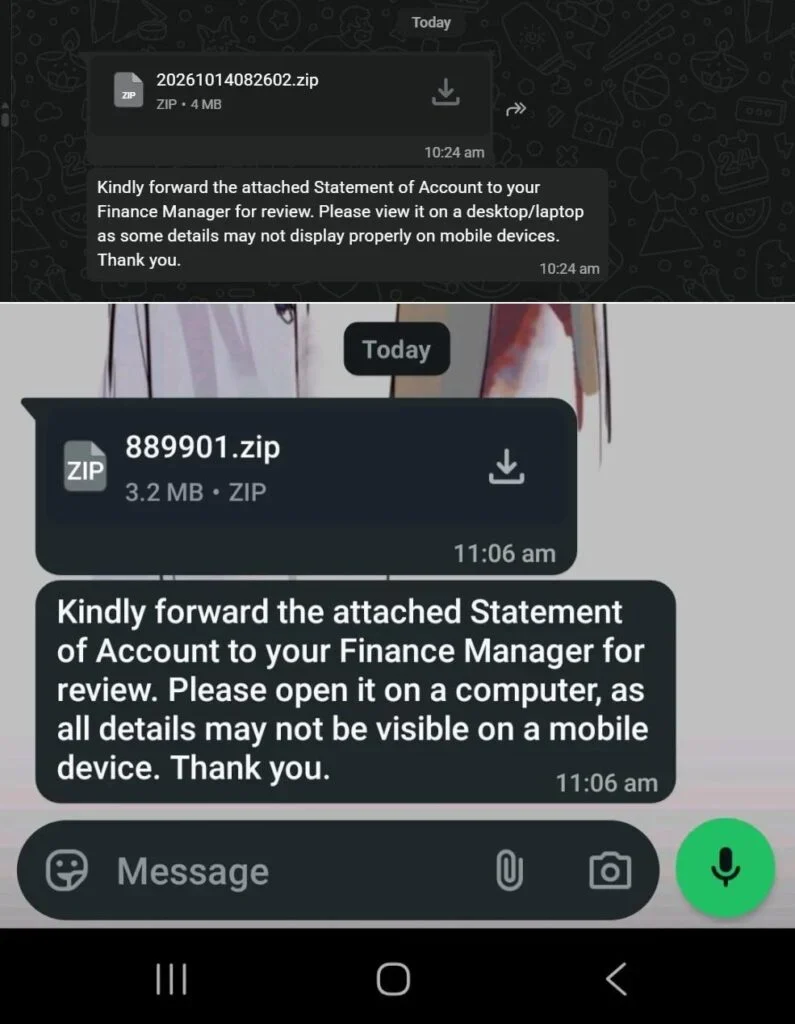
Scam WhatsApp ZIP RAR ialah taktik penipuan yang menggunakan lampiran termampat daripada akaun kenalan dipercayai untuk memancing pengguna menjalankan skrip hasad atau mendedahkan maklumat sensitif melalui komputer mereka. Puluhan orang dilaporkan menerima fail ZIP dan RAR yang menyamar sebagai dokumen kewangan, berserta arahan untuk membukanya di komputer. Ini bukan mesej pelik daripada nombor rawak: penghantar mungkin muncul sebagai ahli keluarga, rakan sekerja atau kenalan perniagaan. Penipu mengeksploitasi akaun WhatsApp yang telah digodam untuk menyebarkan fail tersebut, lalu menjadikan kepercayaan kita sebagai sebahagian daripada perangkap. Sebab itu, nama yang dikenali pada skrin bukan bukti bahawa lampiran selamat. Anggap fail termampat yang tidak dijangka sebagai mencurigakan, walaupun mesejnya kelihatan sopan, profesional dan berkaitan dengan urusan harian.

Arahan membuka fail di komputer ialah tanda amaran
Lampiran itu boleh mengandungi skrip berbahaya seperti Visual Basic Script (VBS). Jika pengguna mengekstrak arkib lalu membuka fail di dalamnya, skrip boleh memasang perisian akses jarak jauh yang membolehkan penyerang mengawal komputer dan mencari maklumat sensitif. Risikonya termasuk kata laluan perbankan, fail peribadi dan data syarikat yang boleh dicuri. Amaran MyCERT yang dikeluarkan pada Jun lalu menyebut kempen perisian hasad yang menyasarkan WhatsApp Web dan WhatsApp Desktop pada komputer Windows. Jadi, permintaan supaya fail dibuka di komputer atas alasan paparan telefon tidak lengkap patut membuat anda berhenti, bukan menurut arahan. Keselamatan WhatsApp terkini bukan sekadar mengenal pasti mesej daripada nombor asing; anda juga perlu mempersoalkan lampiran yang datang daripada kenalan sendiri.
Sahkan penghantar sebelum memuat turun
Jangan buka atau ekstrak fail ZIP atau RAR yang tidak dijangka, walaupun ia dihantar oleh seseorang yang anda kenali. Jika mesej meminta anda memajukan penyata akaun atau invois kepada pengurus kewangan, jangan biarkan nada rasmi mengaburi pertimbangan. Hubungi pengirim melalui panggilan telefon atau saluran komunikasi lain untuk mengesahkan sama ada mereka benar-benar menghantarnya. Dalam satu kes yang dilaporkan, seorang penerima mendapat lampiran mencurigakan daripada ibu rakannya dan kenalan pengurusan kondominium; wanita itu memilih untuk tidak membuka fail tersebut, lalu mendapati akaun pengirim telah diceroboh. Jangan muat turun, jalankan atau majukan lampiran itu kepada sesiapa. Untuk menangani penipuan fail WhatsApp, laporkan mesej melalui pilihan Report dalam aplikasi. Tindakan pantas ini membantu anda lindungi akaun WhatsApp dan mengelakkan kenalan lain daripada menerima fail yang sama.
Jika fail sudah dibuka, bertindak segera
Jika anda telah mengekstrak fail atau membuka kandungannya di komputer, jangan anggap peranti itu masih selamat. Putuskan sambungan internet serta-merta dengan mematikan Wi-Fi atau mencabut kabel rangkaian LAN supaya penyerang sukar meneruskan akses jauh. Selepas itu, gunakan peranti lain yang bersih untuk menukar kata laluan akaun penting. Elakkan melakukan urusan sensitif pada komputer yang terjejas sementara anda mendapatkan bantuan. Laporkan mesej tersebut melalui fungsi Report di WhatsApp, dan hantar laporan insiden kepada MyCERT melalui laman rasminya atau e-mel cyber999@cybersecurity.my. Jika akaun kenalan anda yang digodam, maklumkan kepada mereka melalui panggilan atau saluran lain agar mereka boleh mendapatkan semula akses dan memberi amaran kepada kenalan. Jangan tunggu sehingga kehilangan data berlaku: fail yang nampak seperti dokumen pejabat boleh membuka laluan kepada pencerobohan komputer.