
Cadangan yang wajar dibincangkan, bukan dianggap sudah terlaksana
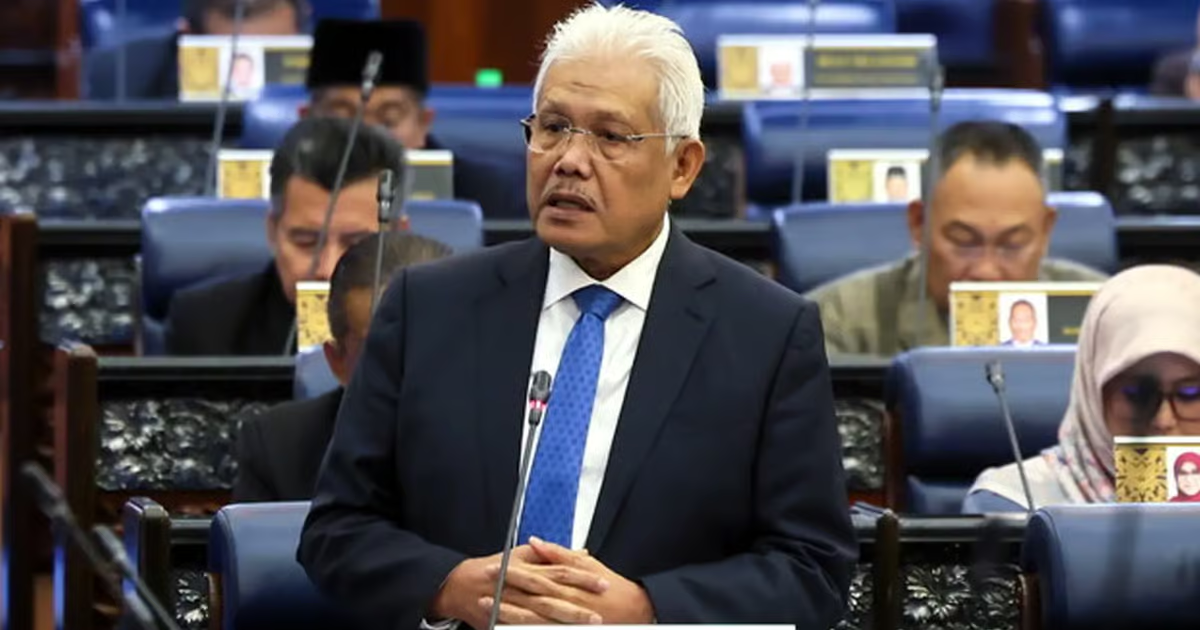
Kunci penyulitan data ialah kod rahsia yang digunakan untuk mengunci dan membuka maklumat digital, sekali gus menentukan siapa yang boleh membaca data yang dilindungi. Pada 5 November, Ketua Pembangkang Hamzah Zainudin menggesa kerajaan memastikan kunci penyulitan data negara berada di bawah kawalannya bagi memperkukuh keselamatan maklumat daripada serangan siber.
Cadangan ini patut dibahaskan sebagai pilihan dasar, bukan dilaporkan seolah-olah sudah menjadi amalan. Hamzah turut mencadangkan pusat data berdaulat nasional sebagai langkah jangka panjang. Beliau menyambut baik hasrat Perdana Menteri Anwar Ibrahim menubuhkan jawatankuasa keselamatan siber, tetapi menegaskan usaha itu tidak boleh sekadar tindak balas sementara atau memenuhi keperluan semasa.
Arah dasarnya jelas: lebih banyak kawalan kerajaan terhadap infrastruktur dan akses kepada data. Namun, seruan untuk memegang kunci sahaja belum menjelaskan siapa yang akan mengurusnya, di bawah aturan apa, atau bagaimana akses akan diawasi. Soalan-soalan itu menentukan sama ada kawalan kunci benar-benar menguatkan keselamatan data.
Ancaman siber memberi alasan, tetapi bukan jawapan lengkap
Hamzah mengaitkan cadangannya dengan kebimbangan bahawa serangan siber semakin membimbangkan ketika ketidaktentuan geopolitik meningkat. Beliau turut menyebut Singapura, Azerbaijan dan Perancis sebagai negara yang berdepan masalah serupa. Hujah ini menunjukkan risiko digital tidak terpisah daripada keadaan antarabangsa, tetapi tidak dengan sendirinya membuktikan bahawa pemusatan kunci ialah penyelesaian terbaik.
Pada 3 November, Anwar berkata negara berpotensi menjadi sasaran serangan siber kerana kekuatan infrastruktur digital dan pusat datanya, selain pendirian kerajaan dalam beberapa isu antarabangsa. Sehari sebelum laporan mengenai gesaan Hamzah, Agensi Keselamatan Siber Negara menaikkan tahap ancaman daripada rendah kepada sederhana sebagai langkah berjaga-jaga. Perubahan itu mengukuhkan alasan untuk bersiap siaga, tetapi bukan bukti bahawa satu model pengurusan kunci tertentu pasti lebih selamat.
Sebab itu jawatankuasa yang dicadangkan perlu menilai ancaman, keupayaan teknikal dan aturan tadbir urus bersama-sama. Membina pusat data nasional atau memindahkan kunci ke bawah kawalan kerajaan tidak dengan sendirinya menghapuskan risiko. Keberkesanannya bergantung pada cara kunci disimpan, siapa dibenarkan menggunakannya dan bagaimana penyalahgunaan atau pencerobohan dapat dikesan.
Kawalan kerajaan mesti disertai semak imbang
Kunci penyulitan memberi kuasa untuk membuka data yang dilindungi. Maka, kawalan kerajaan boleh menawarkan kelebihan dari segi kedaulatan dan kebergantungan kepada pengendali luar, tetapi ia juga meletakkan tanggungjawab besar pada pihak yang memegang akses. Jika kuasa itu tertumpu tanpa aturan dan pengawasan yang nyata, kawalan yang dimaksudkan untuk melindungi data boleh menjadi titik risiko baharu.
Bahan yang tersedia tidak menerangkan bagaimana cadangan itu akan dilaksanakan, data mana yang akan diliputi atau siapakah yang boleh meluluskan akses. Hal itu belum wajar diisi dengan andaian. Sebaliknya, ia patut menjadi perkara yang perlu dijawab sebelum dasar diputuskan: siapakah penjaga kunci, bagaimana akses direkodkan, apakah semak imbangnya, dan bagaimana sistem terus berfungsi jika berlaku gangguan?
Majlis Keselamatan Negara memaklumkan bahawa entiti infrastruktur maklumat kritikal diarahkan memperkukuh kesiapsiagaan, termasuk pemantauan 24 jam, kemas kini sistem keselamatan dan pelan kesinambungan perkhidmatan. Langkah segera ini menunjukkan persediaan tidak boleh menunggu keputusan tentang kunci. Cadangan pusat data berdaulat nasional pula wajar dinilai sebagai usaha jangka panjang, dengan piawaian perlindungan dan tanggungjawab akses yang jelas.
Kesimpulan: ukur dasar pada keselamatan dan akauntabiliti
Gesaan Hamzah mengetengahkan persoalan penting: siapa patut memegang kunci penyulitan data negara ketika ancaman siber dan ketidaktentuan geopolitik meningkat? Jawapannya tidak memadai dengan menyebut bahawa kawalan kerajaan akan menguatkan keselamatan. Dasar yang baik perlu menerangkan cara kawalan itu mengehadkan akses tanpa menambah risiko melalui pemusatan kuasa.
Kerajaan belum menyatakan dalam bahan yang dirujuk bahawa cadangan tersebut sudah dilaksanakan. Langkah seterusnya ialah membincangkannya dengan serius melalui jawatankuasa yang dicadangkan, sambil menjelaskan aturan pengurusan kunci serta hubungan cadangan itu dengan pusat data berdaulat. Keselamatan data bergantung bukan sekadar pada siapa memegang kunci, tetapi juga pada ketelusan, pengawasan dan kesiapsiagaan sistem. Itulah ukuran yang sepatutnya menentukan dasar.