
Bocor Data Waze: Mengapa Pengguna Tidak Boleh Lagi Rasa Selamat
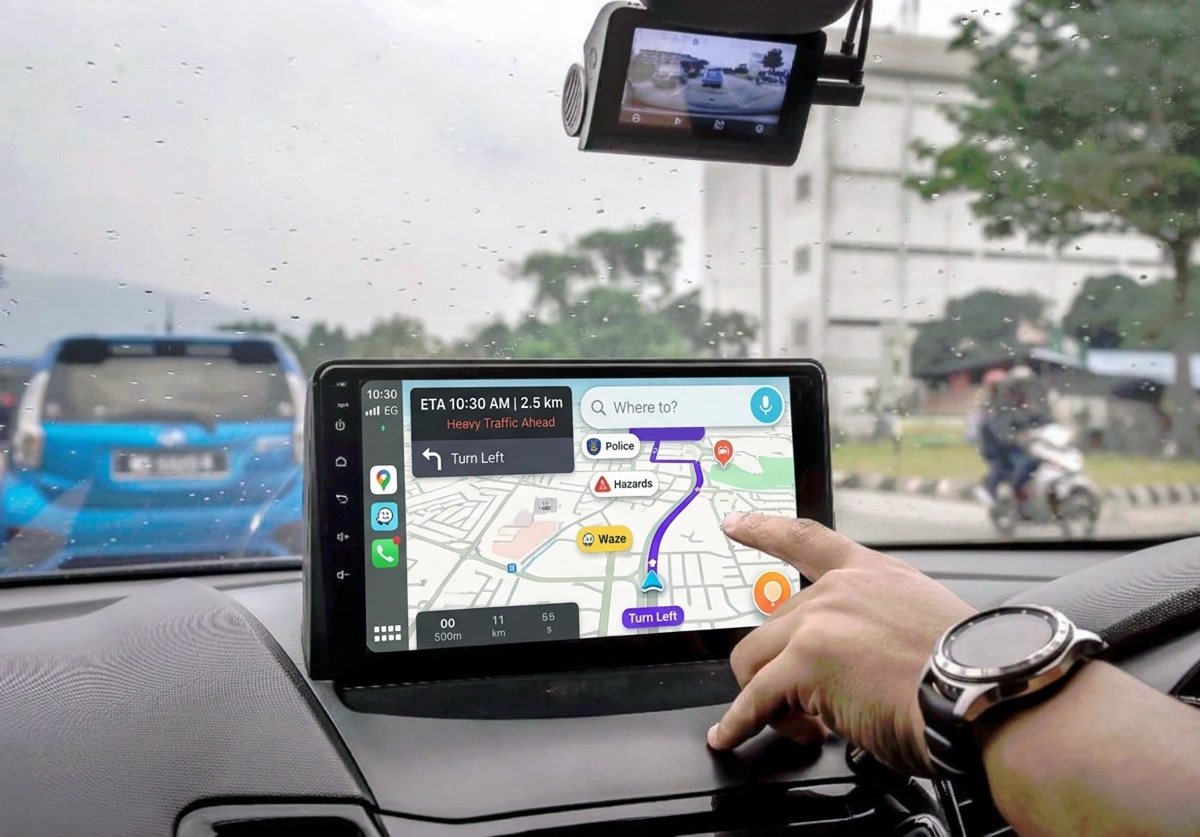
Keselamatan aplikasi navigasi merujuk kepada tahap perlindungan data peribadi dan lokasi GPS masa nyata yang dikumpulkan, disimpan dan dihantar oleh aplikasi seperti Waze, termasuk bagaimana data itu boleh diakses, disalah guna atau didedahkan melalui kelemahan teknikal, dasar privasi yang longgar atau serangan siber yang menyasarkan pangkalan data pengguna. Dakwaan Waze data breach bukan sekadar isu teknikal; ia menyentuh soal asas perlindungan data peribadi dan hak privasi setiap pemandu. Hampir 7.7 juta rekod pengguna didakwa dijual di dark web bocor data, merangkumi nama pengguna, ID unik, sejarah perjalanan dan koordinat GPS masa nyata. Ini bukan kebocoran kecil yang boleh dipandang remeh. Apabila corak perjalanan harian anda berada di pasaran gelap, ia membuka pintu kepada pengintipan, pengawasan tidak sah dan ancaman fizikal yang sukar dijangka.
Skop Ancaman: Daripada Dark Web ke Ancaman Di Dunia Nyata
Menurut laporan firma keselamatan siber, seorang “pelaku ancaman” mendakwa menjual pangkalan data Waze yang mengandungi butiran peribadi dan rekod lokasi GPS masa nyata hampir 7.7 juta pengguna di sebuah platform dark web. Rekod yang didakwa bocor termasuk nama pengguna, nombor pengenalan unik, sejarah perjalanan dan koordinat GPS masa nyata. Jika dakwaan ini benar, keupayaan mengakses data GPS masa nyata dan pengecam unik membolehkan penjenayah siber menjejaki pergerakan pengguna, memantau corak perjalanan atau menyamar sebagai individu untuk tujuan berniat jahat. Laporan keselamatan menegaskan bahawa ketirisan ini “amat membimbangkan kerana boleh membolehkan penyerang menjejaki pengguna secara masa nyata, sekali gus mendedahkan mereka kepada ancaman keselamatan seperti pengintipan maya, serangan tertentu atau kecurian identiti”. Ini adalah contoh jelas bagaimana keselamatan GPS aplikasi yang longgar boleh bertukar menjadi risiko fizikal kepada pengguna.
Kelemahan Lama, Amaran Baharu: Mengapa Isu Ini Tidak Mengejutkan Pakar
Isu keselamatan GPS aplikasi Waze bukan perkara baharu. Sebelum ini, penyelidik keselamatan siber Peter Gasper mendedahkan kelemahan Antara Muka Pengaturcaraan Aplikasi (API) yang boleh dieksploitasi untuk menjejaki pergerakan pengguna secara masa nyata. Walaupun sebahagian kelemahan dilaporkan telah dibaiki, dakwaan kebocoran terkini menunjukkan bahawa Waze mungkin masih mempunyai banyak jurang keselamatan yang belum ditangani. Lebih membimbangkan, Google masih belum mengesahkan secara rasmi ketirisan data berkenaan. Dalam keadaan maklumat rasmi yang terhad, pengguna berada dalam zon kelabu: data mungkin bocor, tetapi tiada pengesahan jelas dan tiada garis masa pemulihan. Ini menimbulkan persoalan besar tentang sejauh mana aplikasi komersial boleh dipercayai untuk menjaga perlindungan data peribadi apabila model perniagaan mereka bergantung kepada pengumpulan dan analisis data pengguna.
Larangan Penjawat Awam dan Isyarat Kepada Semua Pengguna
Kerajaan telah memutuskan untuk melarang semua penjawat awam menggunakan aplikasi navigasi Waze bagi melindungi maklumat kerajaan dan data peribadi pengguna daripada ancaman penyalahgunaan oleh rejim Israel. Larangan serta-merta ini ialah mesej politik dan keselamatan yang jelas: data lokasi bukan sekadar titik di peta, tetapi aset strategik yang boleh digunakan untuk memprofil, memantau dan menekan individu atau organisasi. Apabila kerajaan sanggup mengubah amalan harian penjawat awam demi mengurangkan risiko, pengguna biasa juga wajar menilai semula kebergantungan mutlak kepada satu aplikasi. Dalam konteks Waze data breach, larangan ini patut dibaca sebagai amaran keras bahawa kita terlalu mudah menyerahkan pergerakan harian kepada syarikat teknologi tanpa mempersoalkan bagaimana data itu disimpan, dikongsi dan dilindungi.
Langkah Praktikal: Cara Melindungi Akaun dan Menilai Alternatif
Dalam keadaan ketirisan belum disahkan tetapi risiko sudah jelas, pengguna tidak boleh menunggu. Pakar keselamatan menasihatkan supaya anda segera mengemas kini kata laluan akaun, memantau aktiviti log masuk dan berwaspada terhadap percubaan pancingan data. Nyahaktifkan penjejakan lokasi pada peranti ketika aplikasi tidak digunakan, dan pertimbangkan penggunaan rangkaian persendirian maya (VPN) untuk menambah lapisan perlindungan data. Lebih penting, jangan terikat kepada satu aplikasi; pertimbangkan untuk menukar kepada aplikasi navigasi alternatif, termasuk pilihan tempatan yang tidak bergantung kepada infrastruktur data luar. Hadkan kebenaran perkongsian data dalam tetapan aplikasi dan semak semula sejarah perjalanan yang disimpan. Kesimpulannya, kebocoran ini sepatutnya menjadi titik perubahan: sama ada kita mula mengawal perlindungan data peribadi sendiri, atau terus membiarkan corak perjalanan harian kita menjadi komoditi di dark web bocor data.