
Identiti digital ialah asas kepercayaan
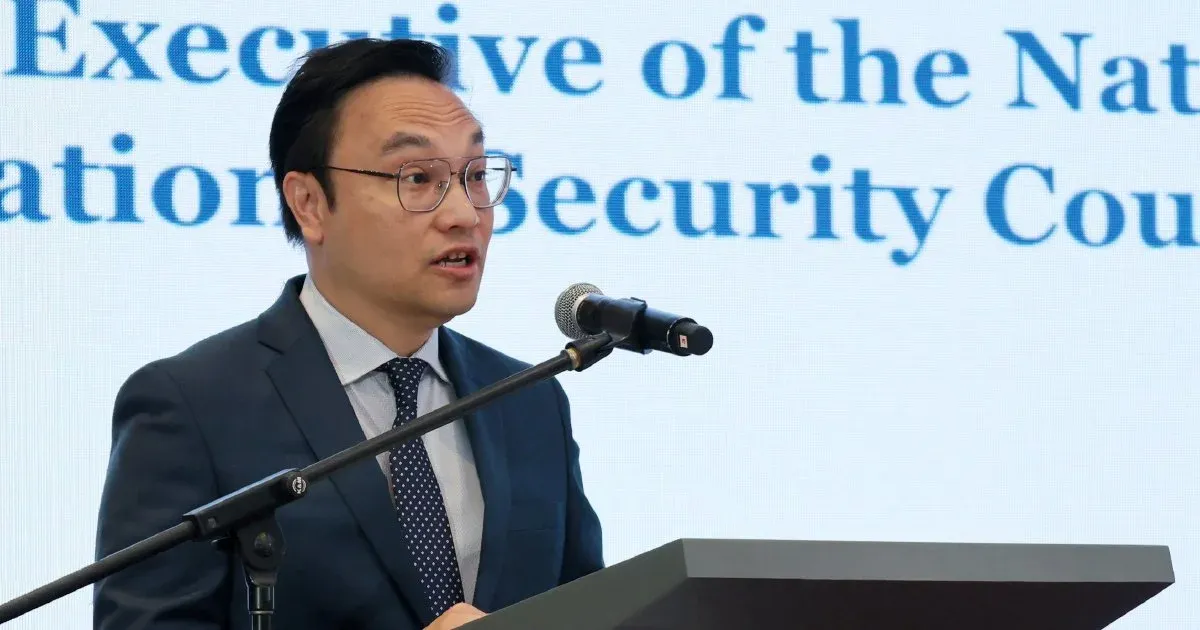
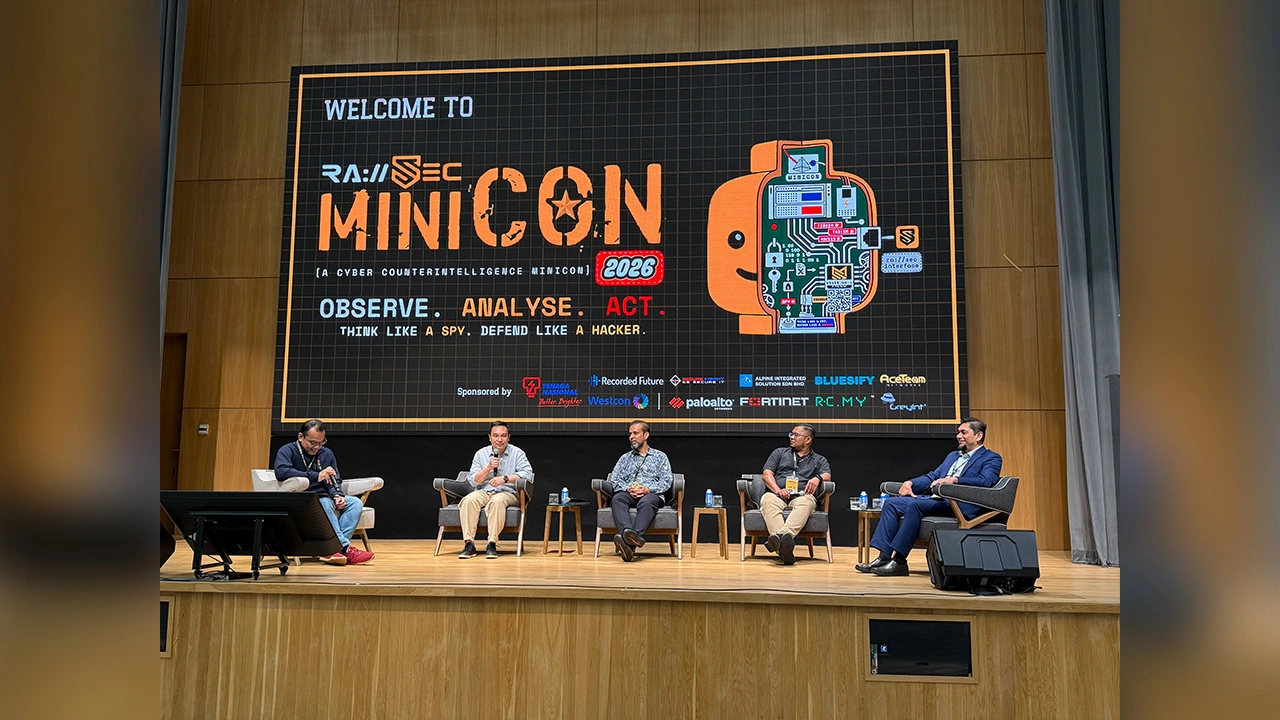
Identiti digital ialah kaedah mengenal pasti dan mengesahkan seseorang dalam perkhidmatan dalam talian, dengan kepercayaan dan perlindungan maklumat sebagai syarat utama. Pengukuhannya bukan urusan teknikal semata-mata: ia menjadi sebahagian daripada kedaulatan siber dan pertahanan negara. Ketua Eksekutif Agensi Keselamatan Siber Negara (NACSA), Dr Megat Zuhairy Megat Tajuddin, menegaskan perkara itu ketika merasmikan rawSEC MiniCon 2026 di ibu negara pada Oktober 2026. Beliau berkata pengesahan fizikal dan digital perlu saling melengkapi demi kestabilan serta keselamatan prasarana digital negara.
Penekanan itu tepat kerana perkhidmatan digital bergantung pada keupayaan membezakan pengguna sah daripada pihak yang menyamar. Jika identiti mudah dieksploitasi, kesannya melangkaui akaun individu dan boleh menjejaskan keyakinan terhadap keseluruhan sistem. Maka, identiti yang boleh dipercayai patut dianggap sebagai lapisan pertahanan awal, bukan ciri tambahan yang boleh ditangguhkan.

Pengesahan berlapis melindungi pengguna
Bagi pengguna biasa, keselamatan identiti bermula dengan cara akaun disahkan. Timbalan Ketua Pegawai Eksekutif MyDigital ID Sdn Bhd, Azrin Aris, berkata peralihan daripada satu kaedah pengesahan kepada Pengesahan Pelbagai Faktor (MFA) boleh meningkatkan keselamatan dan integriti identiti digital dengan ketara. MFA meminta pengguna membuktikan identiti melalui lebih daripada satu bentuk pengesahan, lalu menyukarkan penceroboh yang memperoleh kata laluan untuk mengambil alih akaun.
Namun, teknologi ini bukan alasan untuk mengabaikan kewaspadaan. Pengguna perlu menjaga maklumat pengesahan, menyemak permintaan log masuk yang mencurigakan dan tidak berkongsi kod keselamatan. Pada masa yang sama, penyedia perkhidmatan mesti menjadikan pengesahan lebih selamat tanpa menjadikannya terlalu rumit sehingga pengguna mencari jalan pintas. Keseimbangan antara perlindungan dan kemudahan menentukan sama ada langkah keselamatan benar-benar digunakan.
Ancaman besar menuntut kerjasama rentas sektor
Pencerobohan dan pengintipan siber tidak mengenal sempadan organisasi. Sebab itu, kerjasama rentas sektor bukan pelengkap kepada pertahanan siber, tetapi prasyarat untuk mengesan ancaman dan bertindak sebelum kerosakan merebak. Strategi Keselamatan Siber Malaysia 2025–2030 menuntut penglibatan sektor awam, swasta, komuniti dan masyarakat umum. rawSEC MiniCon 2026 pula menumpukan risikan balas siber, pencegahan proaktif serta hubungan antara agensi keselamatan, pakar industri, pengamal teknikal dan bakat baharu.
Nilai kerjasama itu jelas apabila risiko menyentuh prasarana penting. Ketua Pegawai Operasi Keselamatan Siber Tenaga Nasional Berhad, Nasrin Abg Omar, mengingatkan bahawa pertahanan yang lemah boleh mengancam bekalan tenaga dan operasi infrastruktur asas. Tiada satu organisasi mampu melihat keseluruhan ancaman sendirian. Perkongsian kepakaran dan maklumat yang teratur boleh mempercepat pengesanan, mengurangkan jurang tindak balas dan menguatkan ketahanan apabila serangan berlaku.
Bina keupayaan, bukan sekadar kesedaran
Pertahanan yang tahan lama memerlukan komuniti berkemahiran serta latihan yang sampai kepada orang ramai. Komuniti Keselamatan Siber Malaysia menghimpunkan lebih 3,000 pengamal di seluruh negara, meningkat daripada 15 ahli ketika ditubuhkan pada 2017. Program Kesedaran Keselamatan Siber Serantau turut diperluas melalui RAKSASA di Zon Selatan, RENTAS di Wilayah Tengah, REMBULAN di Pantai Timur dan BERAMBEH di Sarawak.
Perkembangan ini memberi asas yang baik, tetapi jumlah ahli dan program tidak boleh menjadi ukuran tunggal kejayaan. Latihan perlu diterjemahkan kepada amalan keselamatan yang lebih baik, manakala saluran kerjasama mesti membantu organisasi berkongsi amaran dan bertindak dengan pantas. Kedaulatan siber tidak terbina melalui slogan atau sistem pengesahan sahaja; ia bergantung pada identiti yang dilindungi, pengguna yang peka dan sektor yang sanggup bekerjasama.