
Identiti dipercayai ialah lapisan pertahanan pertama
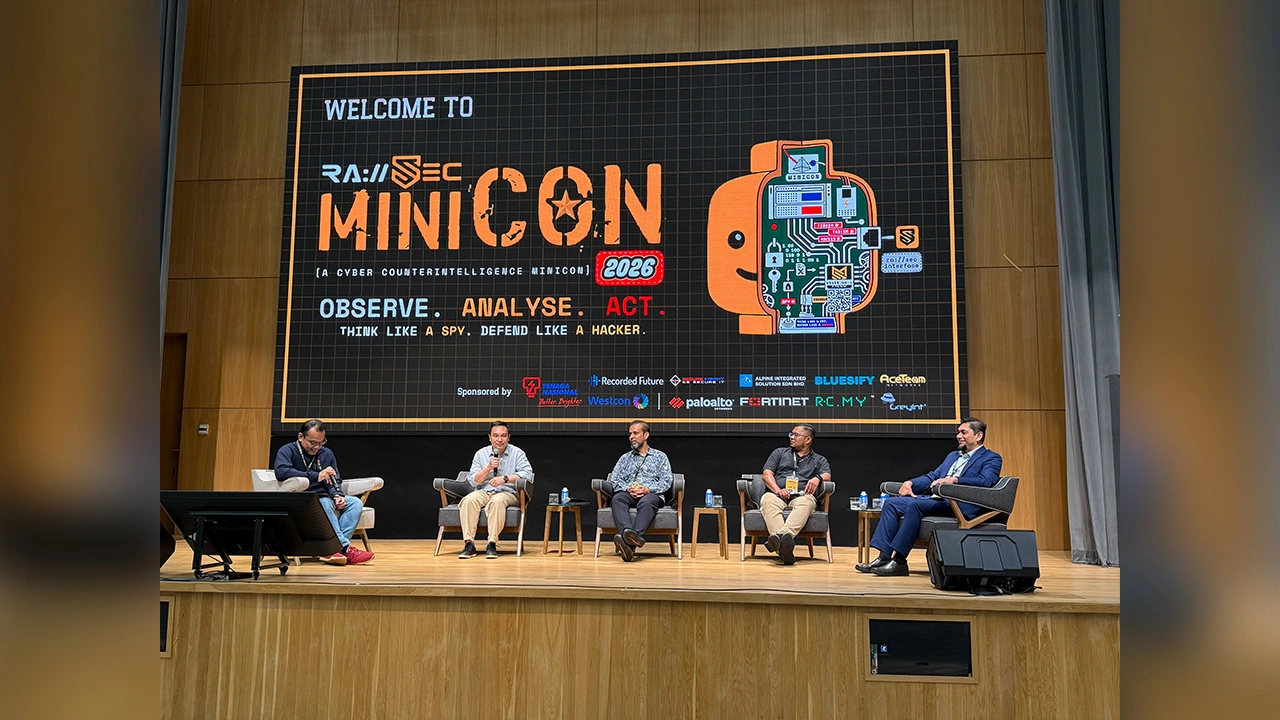
Identiti digital ialah bukti elektronik yang mengesahkan siapa pengguna dalam sesuatu perkhidmatan atau sistem dalam talian, lalu membolehkan akses diberikan kepada pihak yang berhak. Tanpa pengesahan yang boleh dipercayai, pintu kepada infrastruktur digital terbuka kepada penyamaran dan pencerobohan. Ketua Eksekutif Agensi Keselamatan Siber Negara (NACSA), Ir Dr Megat Zuhairy Megat Tajuddin, menegaskan bahawa identiti digital berasaskan kepercayaan penting untuk menjaga keselamatan ekosistem digital negara. Beliau menyampaikan perkara itu ketika merasmikan rawSEC MiniCon 2026 di TNB Platinum, Bangsar, pada 31 Oktober lalu. Penekanan ini tepat: kedaulatan siber bukan sekadar keupayaan bertindak selepas serangan, tetapi juga kawalan terhadap siapa yang boleh memasuki sistem penting. Pengesahan fizikal dan digital perlu saling melengkapi agar akses kepada prasarana digital lebih teratur dan keselamatannya tidak bergantung pada satu lapisan perlindungan.

Pengesahan berbilang faktor perlu menjadi kebiasaan
Bagi pengguna biasa, pertahanan bermula pada langkah yang nampak kecil: cara akaun disahkan. Timbalan Ketua Pegawai Eksekutif MyDigital ID Sdn Bhd, Ir Ts Azrin Aris, berkata peralihan daripada pengesahan tunggal kepada Pengesahan Pelbagai Faktor (MFA) mampu meningkatkan keselamatan dan integriti identiti digital dengan ketara. MFA meminta lebih daripada satu bukti sebelum akses dibenarkan, sekali gus menjadikan kata laluan yang bocor kurang berguna kepada penceroboh. Organisasi yang masih bergantung pada satu kata laluan patut menganggap amalan itu sebagai risiko yang boleh dikurangkan, bukan kemudahan yang tidak boleh disentuh. Namun, pengesahan yang lebih kuat mesti disertai reka bentuk yang mudah difahami dan pemulihan akaun yang selamat. Jika tidak, pengguna mungkin mencari jalan pintas, lalu melemahkan perlindungan yang sepatutnya menjaga mereka dan sistem yang digunakan.
Kerjasama rentas sektor menentukan daya tahan
Ancaman digital berskala tinggi tidak menghormati sempadan antara agensi kerajaan, syarikat dan pengguna. Sebab itu, Strategi Keselamatan Siber Malaysia 2025–2030 memerlukan penglibatan sektor awam, swasta, komuniti serta masyarakat umum; kejayaannya bergantung pada penyertaan mereka. Tumpuan rawSEC MiniCon 2026 kepada risikan balas siber juga wajar: pemahaman tentang taktik pengintipan dan langkah pencegahan proaktif memerlukan perkongsian maklumat antara agensi keselamatan, pakar industri, pengamal teknikal dan bakat baharu. Skala komuniti yang menghimpunkan lebih 3,000 pengamal berbanding 15 ahli ketika ditubuhkan pada 2017 menunjukkan potensi rangkaian kepakaran tempatan. Namun, angka itu hanya bermakna jika kerjasama diterjemahkan kepada saluran tindak balas dan perkongsian amaran yang berkesan. Tanpa koordinasi, organisasi mudah bertindak sendirian ketika serangan sudah merebak.
Lindungi prasarana yang menyokong kehidupan harian
Keselamatan infrastruktur digital bukan isu teknikal yang terasing daripada kehidupan orang ramai. Ketua Pegawai Operasi Keselamatan Siber Tenaga Nasional Berhad, Nasrin Abg Omar, mengingatkan bahawa pertahanan yang lemah boleh mengganggu bekalan tenaga dan menjejaskan operasi infrastruktur asas. Risiko itu menjadikan pengesahan identiti dan kawalan akses sebagai sebahagian daripada keselamatan perkhidmatan, bukan sekadar urusan pentadbiran teknologi. Usaha membina kesiapsiagaan juga perlu berterusan: Program Kesedaran Keselamatan Siber Serantau diperluas melalui RAKSASA di Zon Selatan, RENTAS di Wilayah Tengah, REMBULAN di Pantai Timur dan BERAMBEH di Sarawak. Kerjasama dengan ASEAN-Japan Cybersecurity Community Alliance turut bertujuan memperluas pembangunan bakat dan perkongsian kepakaran. Kesimpulannya, kedaulatan siber memerlukan identiti yang boleh dipercayai, pengesahan berlapis dan kerjasama yang berfungsi. Jika semua pihak mengambil tanggungjawab itu, pertahanan negara akan lebih bersedia menghadapi ancaman yang terus berkembang.