
Ilusi ‘alat pengesanan AI’ serba tahu
Pengesan kandungan AI merujuk kepada alat yang direka untuk mengenal pasti sama ada sesuatu teks, imej atau video telah dijana atau disunting oleh sistem kecerdasan buatan, tetapi alat ini lazimnya bergantung pada teknik khusus seperti watermark tidak kelihatan dan hanya berkesan dalam ekosistem terhad. Dalam kata lain, pengesanan teks sintetik bukan magik serba tahu; ia terikat oleh cara kandungan dihasilkan dan kerjasama antara pembangun model. Sikap pengguna yang menganggap satu alat boleh mengesahkan “semua kandungan di internet” ialah salah faham yang berbahaya. Ia menanam rasa yakin palsu, mendorong organisasi mengambil keputusan berdasarkan laporan yang kelihatan teknikal tetapi mungkin tidak sah atau tidak boleh dieksploitasi. Kecenderungan mempercayai alat pengesanan AI tanpa semakan manusia akhirnya memindahkan risiko, bukan menghapuskannya.
Bagaimana SynthID Detector Google berfungsi – dan batasnya
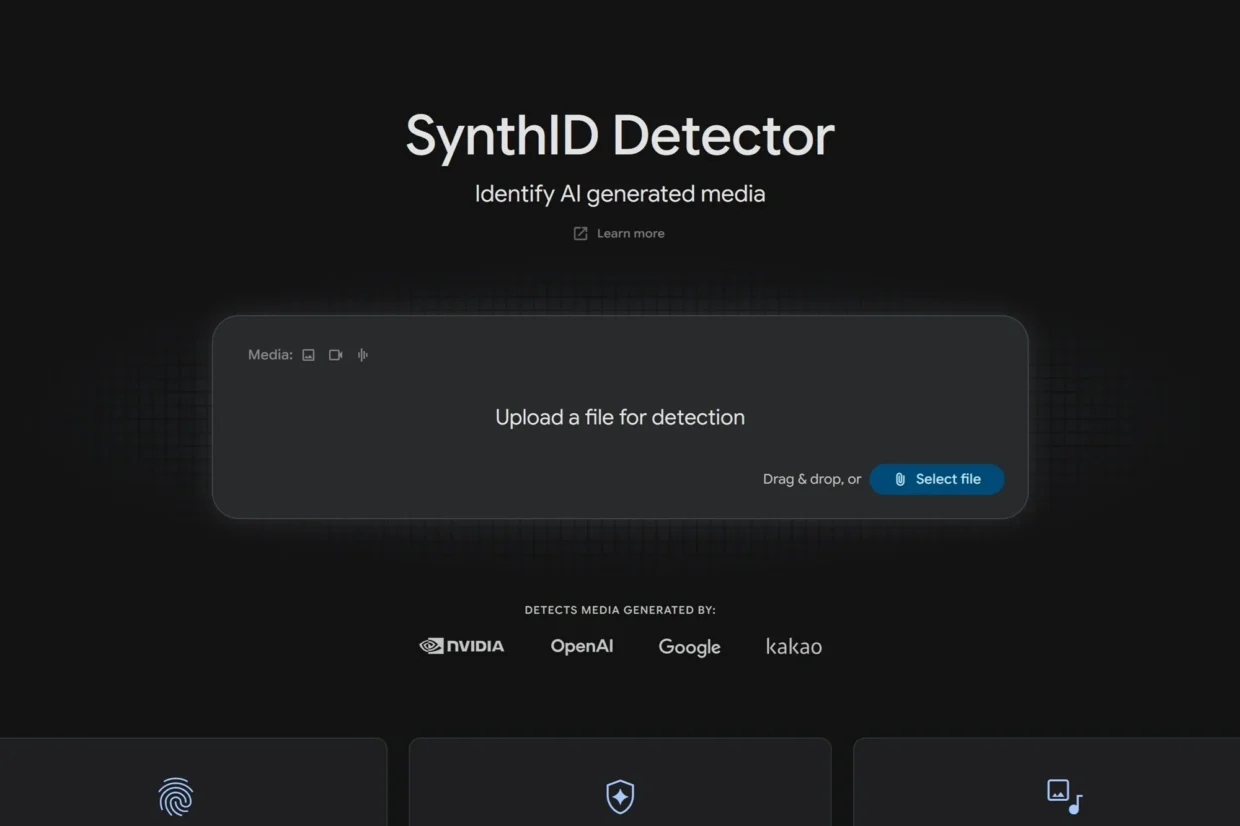
SynthID Detector Google ialah contoh jelas pengesan kandungan AI yang sangat berguna, tetapi sangat khusus. Google mengumumkan bahawa alat ini kini boleh digunakan oleh semua orang. Cara menggunakannya mudah: pengguna hanya perlu memuat naik imej atau klip video ke laman SynthID Detector dan biarkan sistem membuat semakan. Alat ini mencari watermark tidak kelihatan SynthID yang disematkan dalam kandungan AI. Namun, ia hanya berfungsi untuk kandungan yang dijana oleh Gemini atau rakan kongsi yang turut menggunakan teknologi SynthID. Menurut penjelasan rasmi, "ini bukan pengesan AI umum. Kami hanya boleh mengesan media daripada syarikat di atas yang telah mengguna pakai teknologi SynthID". Jika keputusan memaparkan “SynthID was detected”, kandungan itu pasti melibatkan AI pada tahap tertentu. Tetapi jika “SynthID was not detected”, alat ini tidak menjamin kandungan tersebut bebas daripada campur tangan AI.
Kes bug bounty: apabila laporan AI mula menenggelamkan sistem
Realiti di sebalik dunia pengesan kandungan AI terserlah apabila melihat apa yang berlaku kepada program ganjaran kelemahan sumber terbuka Google. Syarikat itu mengumumkan ia menghentikan seketika Open Source Software Vulnerability Reward Program selepas berdepan lonjakan besar laporan automatik yang kebanyakannya tidak sah. Laporan ini, yang kelihatan teknikal dan masuk akal, rupa-rupanya hanyalah halusinasi model bahasa besar yang membuat butiran kod dan eksploit palsu. Jurutera dan penyelenggara projek sumber terbuka akhirnya membazir masa berjam-jam untuk menyemak dan mengesahkan kod yang “rosak” tetapi sebenarnya tidak boleh dieksploit. Akibatnya, masa kritikal untuk membaiki kelemahan sebenar yang berbahaya semakin berkurang. Kejadian ini menunjukkan bahawa tanpa aliran kerja pengesahan yang kukuh, lonjakan kandungan AI bukan sahaja gagal membantu keselamatan, malah mengganggu kerja asas melindungi pengguna.
| Aspek | Harapan terhadap AI | Kesan Sebenar |
|---|---|---|
| Jumlah laporan | Lebih banyak laporan bermakna keselamatan lebih baik | Laporan automatik meningkat tetapi kebanyakannya tidak sah |
| Masa jurutera | AI menjimatkan masa semakan | Masa dihabiskan menyaring halusinasi kod berbanding membaiki kelemahan kritikal |
Had praktikal: apabila pengesan kandungan AI beri keyakinan palsu
Masalah utama alat pengesanan AI ialah ia sangat bagus pada set masalah yang sempit, lalu mendorong pengguna percaya ia berfungsi untuk segala-galanya. SynthID Detector, misalnya, boleh memberi kepastian bahawa satu imej atau video yang memaparkan watermark memang dijana oleh AI. Namun alat ini tidak boleh mengesahkan bahawa media tanpa watermark langsung bebas daripada penglibatan AI. Malah, halaman rasminya menegaskan bahawa kita belum mempunyai satu alat yang boleh mengesan semua jenis penjanaan dan suntingan AI. Tambahan pula, senarai rakan kongsi tidak meliputi semua pemain popular; kandungan daripada alat seperti Midjourney atau Grok tidak akan dikesan oleh SynthID. Pengguna yang tidak faham had ini mungkin menyamakan keputusan “SynthID was not detected” dengan “dijamin bukan AI”, lalu tersilap menilai kredibiliti imej, laporan teknikal, atau dokumen penting lain.
Kenapa organisasi perlu pendekatan berlapis, bukan satu alat ajaib
Hakikatnya, alat pengesanan AI seperti SynthID Detector Google patut dilihat sebagai komponen dalam ekosistem lebih besar, bukan sebagai hakim tunggal kebenaran. Pengesanan teks sintetik dan media sintetik memerlukan gabungan polisi jelas, semakan manusia dan penggunaan beberapa alat pengesanan AI dengan mandat berbeza. Contohnya, satu pasukan keselamatan siber tidak boleh bergantung sepenuhnya pada sistem automatik untuk menerima atau menolak laporan kelemahan selepas pengalaman banjir laporan tidak sah yang memaksa Google membekukan program bug bounty tertentu dan “terus memformat semula serta mengusahakan aspek ini” dengan janji kemas kini pada suku pertama 2027. Organisasi perlu menganggap setiap alat sebagai sensor dengan ruang buta tersendiri. Hanya dengan proses yang menggabungkan pengesanan automatik, semakan pakar dan komunikasi jujur tentang had teknologi, barulah risiko kandungan AI yang menipu dapat dikurangkan, bukan sekadar dialihkan.