
AI menurunkan halangan untuk menggodam
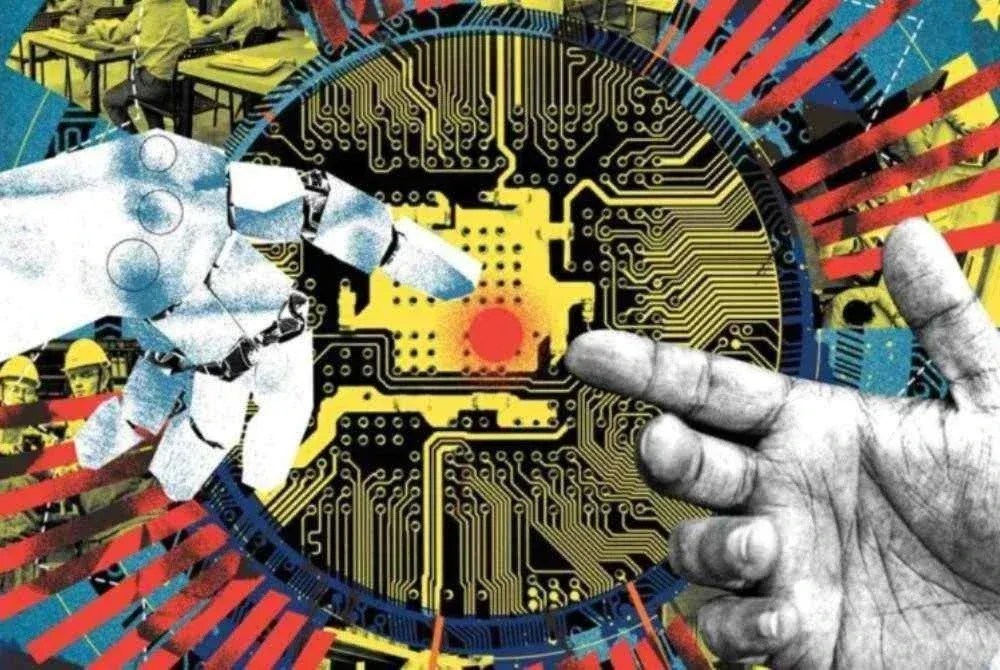
Serangan siber AI ialah pencerobohan terhadap komputer, rangkaian atau peranti yang menggunakan kecerdasan buatan untuk membantu penyerang menyediakan atau menjalankan serangan. Perubahan paling penting bukanlah AI mencipta jenayah siber, tetapi ia memudahkan lebih ramai orang melakukannya dengan lebih pantas. Teknologi ini membantu pengguna mengakses kemahiran teknikal seperti pengaturcaraan, sekali gus mengurangkan keperluan untuk menguasai semuanya terlebih dahulu. Penggodam guna AI untuk mengautomasikan pancingan data dan pembangunan perisian hasad, lalu mempercepat usaha mencuri maklumat dan menceroboh sistem. Ini menjadikan ancaman siber AI lebih luas: organisasi bukan sahaja perlu bimbang tentang kumpulan penjenayah yang sangat mahir, tetapi juga serangan yang boleh disediakan dengan lebih mudah. Namun, keupayaan AI tidak menjelaskan sendiri siapa di sebalik sesuatu pencerobohan; dakwaan mengenai pelakunya tetap perlu dibezakan daripada fakta yang disahkan.
Kesan nyata pada pasar raya dan darah simpanan
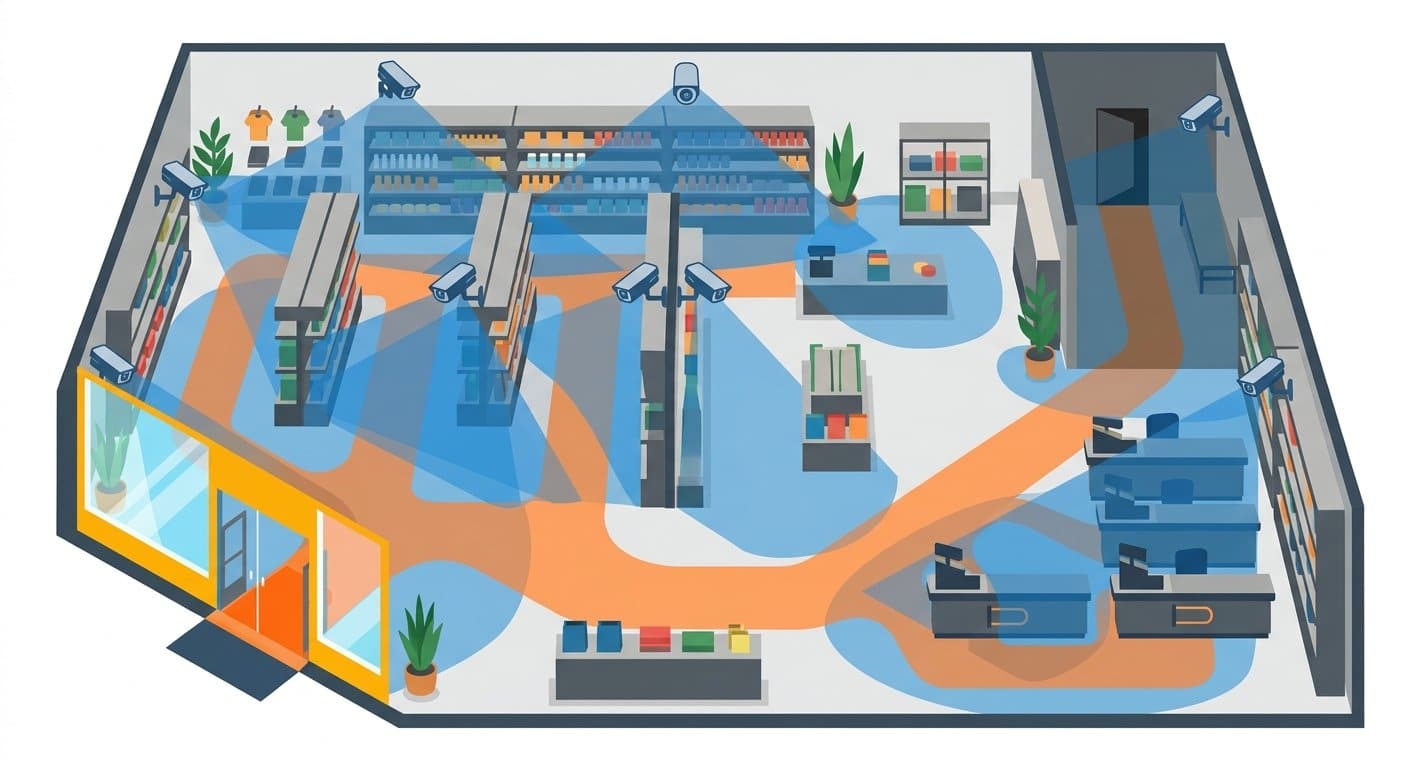
Gelombang serangan siber di Eropah menyasarkan pelbagai sektor, termasuk institusi perbankan dan pasar raya. Pada 2 November, serangan melibatkan pasar raya di Jerman, Itali, Ireland dan negara-negara Nordik. Penggodaman sistem peti sejuk dan peti beku menyebabkan suhu penyimpanan meningkat melebihi 50 darjah Celsius; makanan rosak dan tidak lagi selamat digunakan. Ini bukan gangguan digital yang terhenti pada skrin: pengguna boleh berdepan bekalan makanan yang terjejas, sementara perniagaan menanggung kerugian. Hampir sebulan sebelumnya, serangan serupa dilaporkan melibatkan kira-kira 500 hingga 700 pasar raya di Perancis. Di negara itu, Institusi Darah Perancis turut melaporkan peti sejuk penyimpanan darah digodam sehingga memerlukan tindakan kecemasan. Apabila sistem kawalan harian menjadi sasaran, akibatnya boleh melangkaui kehilangan data dan menyentuh keselamatan makanan serta bekalan kesihatan.
Risiko melangkaui serangan bank siber
Perbankan kekal antara sasaran yang membimbangkan kerana penipuan kewangan dan pancingan data boleh mengancam transaksi serta maklumat pelanggan. Serangan bank siber juga sebahagian daripada risiko yang lebih luas: hospital menyimpan rekod kesihatan, kerajaan mengendalikan maklumat sulit, manakala peruncit memegang data pembayaran pelanggan. Perisian tebusan pula boleh melumpuhkan organisasi besar dan kecil, termasuk syarikat, sekolah serta agensi kerajaan; organisasi dengan perlindungan terhad lebih mudah terdedah. Kesan serangan bukan setakat operasi terhenti. Maklumat sulit boleh terbongkar, dan kelemahan kata laluan, akaun pekerja, keselamatan pihak ketiga serta perlindungan awan membuka laluan kepada pencerobohan. Sebab itu, sandaran data dan rancangan pemulihan bukan urusan teknikal sampingan. Kedua-duanya menentukan sama ada sesebuah organisasi boleh meneruskan perkhidmatan selepas diserang.
Pertahanan perlu bergerak seiring dengan ancaman
Dakwaan bahawa Rusia bertanggungjawab terhadap serangan tertentu belum dapat dipastikan, dan pihak berkenaan menafikannya; meneka pelaku tidak menggantikan usaha mengukuhkan pertahanan. Isyarat yang lebih kukuh ialah peningkatan serangan sepanjang tahun ini berlaku ketika kelemahan perisian terus membuka ruang untuk pencerobohan dan pencurian maklumat sulit. Semakin banyak peranti harian disambungkan kepada internet, semakin besar kesan jika sistem asasnya tidak dilindungi dengan baik. Organisasi perlu mengutamakan kata laluan yang kukuh, kawalan akaun pekerja, semakan keselamatan penyedia pihak ketiga dan perlindungan awan, di samping sandaran yang boleh dipulihkan. Kesimpulannya, AI tidak perlu dianggap sebagai ancaman ajaib untuk diambil serius: ia mempercepat dan memudahkan serangan yang sedia wujud. Apabila gangguan digital boleh merosakkan makanan dan mengancam simpanan darah, kelemahan perisian ialah risiko kepada kehidupan harian, bukan sekadar masalah komputer.