
Geng, aku nak luruskan satu perkara dulu: angka “80%” yang tular itu bukan bermaksud 80% semua fail ZIP WhatsApp atau semua pengguna Malaysia sudah terkena. Ia merujuk satu kempen lain pada Jun 2026. Kalau fail yang tak diminta sampai, jangan buka semata-mata untuk menguji, tapi korang juga tak perlu panik hanya kerana fail itu muncul dalam sembang.
Angka 80% itu merujuk kempen lain
Pada Jun 2026, laporan teknikal Securelist oleh Kaspersky menerangkan kempen melalui WhatsApp Desktop dan WhatsApp Web yang menggunakan fail skrip Windows seperti VBS atau VBE. Laporan itu menyebut 80% mangsa yang diperhatikan dalam kempen tersebut berada di Malaysia. Namun, ringkasan kenyataan Kaspersky hanya menyatakan Malaysia mempunyai bilangan mangsa teramati tertinggi, tanpa menyertakan angka 80%. Jadi, angka itu khusus untuk kempen tersebut, bukan kadar bagi semua serangan WhatsApp atau fail ZIP palsu.
Kes fail ZIP yang menyamar sebagai PDF pula berbeza. Pada 29 September 2026, laporan The Star mencatat aduan pengguna di Malaysia tentang fail ZIP yang datang daripada kenalan WhatsApp yang dipercayai. Kenalan itu mungkin tidak menghantarnya sendiri: akaun atau komputer yang dipautkan boleh sudah diceroboh, lalu fail tersebar melalui WhatsApp Web.
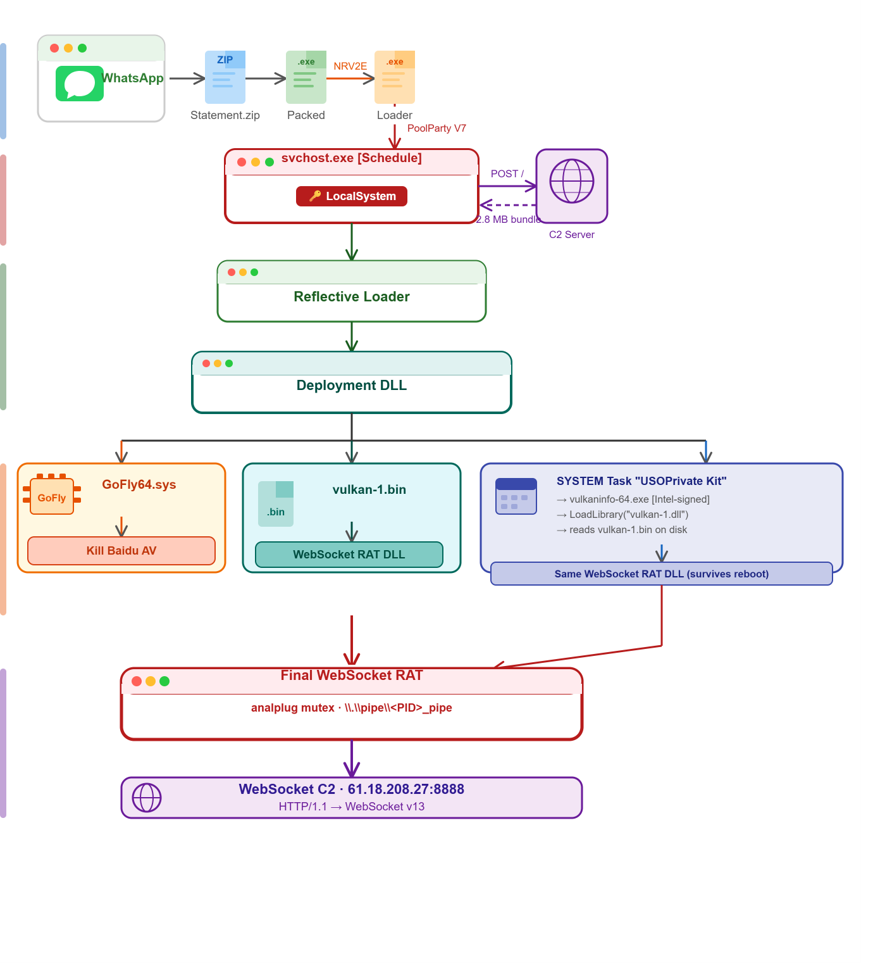
Aku juga tak mahu kata setiap ZIP terus menjangkiti komputer apabila diterima. Dalam analisis teknikal satu sampel yang diterbitkan pada 7 Oktober, arkib ZIP mengandungi fail EXE dan rantaian jangkitan bermula apabila fail EXE itu dijalankan. Analisis sampel tersebut tidak membuktikan semua fail yang dilaporkan di Malaysia mempunyai kandungan atau cara jangkitan yang sama. ZIP ialah arkib, bukannya PDF; jangan ekstrak atau jalankan kandungan yang tak dijangka untuk “tengok apa ada”.
Notis MyCERT tentang kempen VBS bulan Jun pula menerangkan risiko pelaksanaan fail itu pada Windows melalui WhatsApp Desktop atau Web. Itu bukan bukti bahawa telefon Android atau iPhone dijangkiti oleh fail VBS tersebut, walaupun penipuan dan fail berbahaya lain masih boleh menyasarkan telefon.
Semak sebelum buka; jika sudah jalankan, ikut langkah ini
Kalau fail belum dibuka
- Kalau nama nampak seperti resit.pdf.zip, sambungan terakhirnya ialah .zip, bukannya PDF. Dalam File Explorer Windows, pilih View > Show > File name extensions untuk memaparkan sambungan fail yang tersembunyi. Nama atau ikon fail boleh mengelirukan, jadi jangan bergantung pada rupa ikon sahaja.
- Fail ZIP boleh digunakan untuk tujuan biasa, dan sambungan fail semata-mata tidak membuktikan sesuatu itu berniat jahat. Tetapi fail tak diminta yang berakhir dengan .zip, .vbs, .vbe, .exe atau .msi—lebih-lebih lagi mesej yang mendesak korang membukanya pada komputer—patut dianggap mencurigakan. Sahkan dengan pengirim melalui panggilan atau saluran lain yang korang sudah kenal.
- Dari telefon yang dipercayai, semak Peranti Dipautkan dalam WhatsApp dan log keluar komputer yang korang tak kenal. Aktifkan pengesahan dua langkah dan jangan kongsi kod pengesahan atau imbas kod QR atas arahan orang yang tidak dikenali. Meta menerangkan lapisan keselamatan pengesahan dua langkah; ia melindungi akaun, bukan membersihkan komputer yang mungkin dijangkiti.
Kalau sudah buka arkib atau jalankan fail
Kalau korang cuma menerima fail dan belum menjalankan kandungannya, itu bukan bukti komputer sudah dijangkiti. Jangan panik atau terus beli aplikasi keselamatan berbayar kerana takut. Jika sudah menjalankan fail EXE atau skrip VBS pada Windows, putuskan sambungan Wi-Fi dan kabel rangkaian komputer itu dahulu. Jangan guna komputer tersebut untuk WhatsApp Web atau perbankan dalam talian sementara korang mendapatkan bantuan.
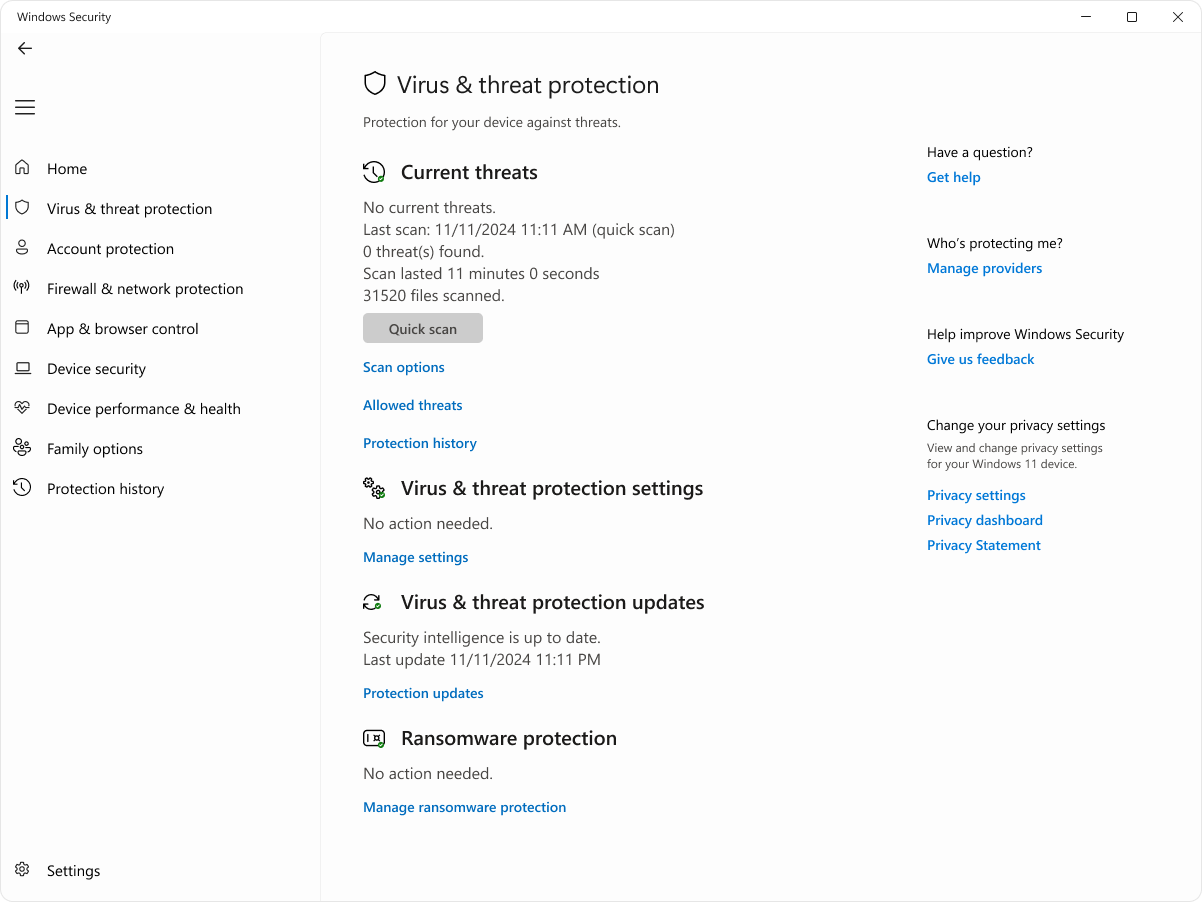
Gunakan peranti lain yang dipercayai untuk menukar kata laluan penting yang mungkin terdedah, menyemak akaun WhatsApp dan menghubungi pasukan IT jika komputer itu milik tempat kerja. Untuk imbasan terbina dalam Windows, simpan kerja yang belum disimpan dahulu, kemudian buka Keselamatan Windows > Perlindungan virus dan ancaman > Pilihan imbasan > Microsoft Defender Antivirus (offline scan). Microsoft menyatakan imbasan luar talian ini memulakan semula komputer dan berjalan sebelum Windows dimuatkan; panduan Microsoft menunjukkan pilihan imbasan tersebut. Untuk menunjukkan hujung nama fail, rujuk juga panduan sambungan nama fail Windows.
Kalau wang sudah hilang atau ada transaksi bank yang korang tak benarkan, hubungi bank melalui nombor rasmi dengan segera dan cuba NSRC 997. Portal kerajaan yang dikemas kini pada 21 Oktober 2026 menyenaraikan talian 997 beroperasi setiap hari, 24 jam dan meminta mangsa melapor dalam tempoh 24 jam selepas menyedari penipuan supaya transaksi boleh cuba disekat. Namun, halaman soalan lazim NFCC yang masih terpapar menyebut waktu 8.00 pagi hingga 8.00 malam. Maklumat rasmi ini tidak selaras; jangan tunggu—telefon bank serta-merta dan cuba 997 jika berlaku kehilangan wang atau transaksi tanpa izin. Menerima fail sahaja bukan sebab untuk menghubungi NSRC.
Ringkasnya: jangan panik, jangan jalankan fail
Pada aku, tindakan paling berbaloi ialah sahkan pengirim, jangan ekstrak atau jalankan fail yang tak diminta, dan guna imbasan Windows terbina dalam jika ada sebab untuk bimbang. Jangan sebarkan fail asal ke kumpulan keluarga; kongsi amaran bertulis sahaja. Korang biasa guna WhatsApp Web pada komputer keluarga atau telefon sahaja? Cara penggunaan itu menentukan peranti mana yang patut disemak dahulu.
Abang Semak · Semakan pada 28 Oktober 2026, waktu Malaysia (MYT).
Bahan ini disusun daripada notis rasmi MyCERT, Meta, Microsoft dan kerajaan Malaysia, serta laporan The Star dan analisis pihak ketiga yang dipautkan. Aku tidak memuat turun atau menguji fail berbahaya dan tidak menjalankan ujian fizikal pada peranti. Panduan ini tidak mengesahkan keselamatan mana-mana fail; tiada harga atau stok produk disemak.