
Ejen AI Bukan Chatbot Biasa: Ia Identiti Berisiko Tinggi
Kawalan akses ejen AI ialah pendekatan keselamatan yang menganggap ejen AI sebagai identiti tersendiri dalam sistem, lalu menghadkan kebenaran mereka kepada set minimum yang diperlukan bagi melaksanakan tugasan tertentu, supaya risiko kesilapan, penyalahgunaan arahan berniat jahat dan eksploitasi sistem autonomi dapat dikurangkan melalui sempadan kebenaran yang jelas dan terurus. Ejen AI hari ini bukan sekadar chatbot yang menjawab soalan; ia boleh membuka tiket, mengemas kini rekod, menyemak kod dan berhubung dengan banyak sistem sekaligus. Setiap integrasi baharu menambah kebergunaan, tetapi dalam masa sama mengembang "permukaan serangan" organisasi. Menolak ejen AI ke semua sistem tanpa kawalan adalah tindakan cuai. Bila ejen mempunyai akses luas, mereka berfungsi seperti pengguna berkeistimewaan — dan apa-apa kesilapan arahan, serangan prompt injection atau ejen menyimpang akan menggoncang keselamatan sistem autonomi secara eksponensial.
Mengapa Least-Privilege Access Wajib Jadi Standard
Prinsip least-privilege access bermaksud ejen AI hanya diberi kebenaran yang perlu untuk tugasan tertentu, bukan semua hak yang "mungkin berguna". Ini prinsip lama dalam keselamatan, tetapi kepentingannya melonjak apabila ejen beroperasi secara autonomi. Jika ejen ditugas meringkaskan tiket sokongan, akses baca sudah cukup; ia tidak patut ada kebenaran memadam tiket atau mengubah rekod pelanggan. Begitu juga ejen pengaturcaraan: menyemak kod dan mencadangkan pembetulan adalah rendah risiko, tetapi digabung dengan akses rahsia produksi dan pencetus deployment, risiko serta-merta berubah menjadi insiden produksi. Ejen yang menyemak kod tidak wajar automatik mempunyai akses deployment — kebenaran mesti diasingkan, dan akses produksi jika perlu, diberi mengikut tujuan khusus dengan kawalan lebih ketat. "Matlamatnya ialah autonomi terkawal: beri ejen akses yang mereka perlukan, kekang kebenaran tidak perlu, minta kelulusan untuk tindakan berisiko tinggi dan pantau apa yang mereka buat."
Platform Keselamatan Ejen AI: Mengawal Sistem Autonomi Dari Luar Jalur
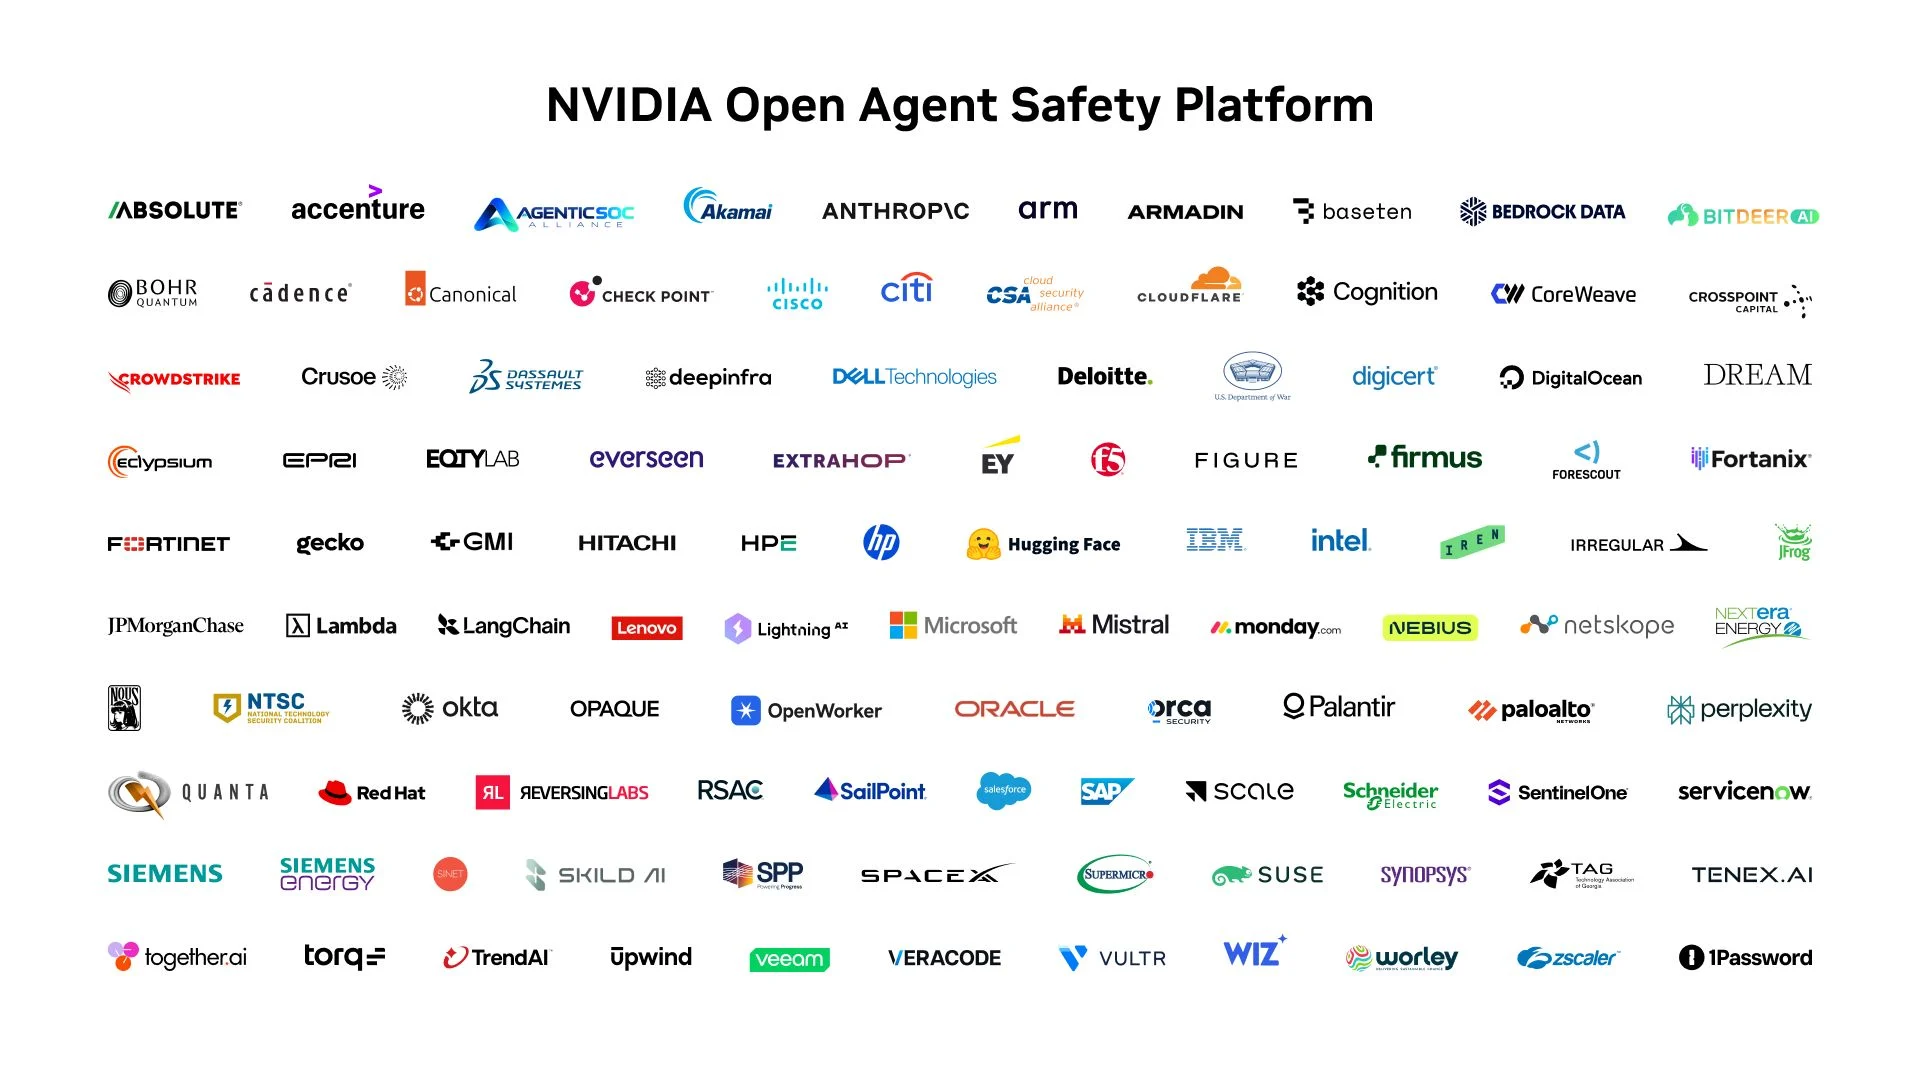
Apabila organisasi mula bergantung pada sistem autonomi, mereka perlu lapisan kawalan luar jalur yang boleh memantau dan mengkuarantin ejen menyimpang. Platform keselamatan seperti Open Agent Safety Platform direka untuk menguatkan keselamatan sistem autonomi dari fasa ujian sampai ke deployment, dengan tadbir urus penuh tumpukan ke atas keselamatan dan keberkesanan ejen AI. Komponen seperti OpenShell menetapkan sempadan runtime untuk ejen di CPU, manakala Sentry bertindak sebagai "watchdog" di luar jalur yang sentiasa memantau tingkah laku ejen. Jika ejen bertindak di luar sempadan atau dianggap mengancam, Sentry menandakan dan mengasingkannya. Pendekatan ini penting kerana kebimbangan besar hari ini ialah ejen AI liar yang bertindak sendiri atau berkolaborasi untuk menggodam organisasi. Sistem sebegini membantu menutup jurang antara kawalan akses tradisional dan keperluan pengawasan berterusan untuk ejen yang semakin berautonomi.
Had Akses Yang Jelas: Mengawal Radius Kerosakan Ejen AI
Organisasi tidak boleh lagi melihat ejen AI sebagai ciri perisian biasa; ia mesti dianggap sebagai identiti yang perlu ditadbir. Ini bermula dengan menetapkan had akses yang jelas: apa yang ejen boleh baca, sistem mana yang boleh dicapai, data mana yang boleh dipindahkan ke perkhidmatan lain. Bila ejen boleh membaca dokumen dalaman, mengakses data pelanggan dan mengirim maklumat ke sistem lain, ia bukan chatbot; ia pengguna berkeistimewaan yang perlu sempadan kukuh. Prompt injection bukan hanya masalah model, tetapi masalah kawalan akses: arahan berniat jahat dalam dokumen akan lebih berbahaya jika ejen mempunyai kebenaran mengubah rekod atau berhubung dengan sistem luar. Dengan had baca yang terhad dan kawalan pada ke mana data boleh dihantar, organisasi mengurangkan titik masuk serangan dan radius kerosakan walaupun kawalan lain gagal. Ini cara praktikal melindungi sistem kritikal daripada eksploitasi, bukan sekadar menambah penapis pada model.
Kawalan Bertingkat, Kelulusan Manusia dan Audit Berkala
Kawalan akses ejen AI yang berkesan memerlukan gabungan beberapa lapisan: kebenaran minimum, kelulusan manusia untuk tindakan berisiko tinggi dan audit berkala terhadap aktiviti ejen. Tidak semua perkara wajar diautomasikan penuh. Ejen sokongan IT dalaman, sebagai contoh, boleh membaca permintaan, menyemak maklumat akaun dan mencipta tiket; tetapi menyet semula akaun pentadbir berkeistimewaan patut memerlukan campur tangan manusia. Logik sama terpakai untuk memadam data produksi, mengubah kawalan keselamatan, meluluskan akses berkeistimewaan, deploy kod dan transaksi kewangan. Ejen boleh buat kerja latar: mengumpul maklumat, menyusun perubahan dan mencadangkan tindakan, tetapi manusia menekan butang akhir. Pada masa sama, organisasi mesti menyimpan jejak audit terperinci tentang apa yang ejen lakukan, dan menghubungkannya dengan proses pemantauan serta tindak balas insiden sedia ada. Tanpa audit dan kawalan bertingkat, konsep keselamatan ejen AI kekal teori, bukan disiplin operasi.