
AI Protect: Apa Sebenarnya Yang Dilindungi?
Kaspersky AI Protect ialah penyelesaian keselamatan kecerdasan buatan yang direka khusus untuk memberi perlindungan infrastruktur AI perusahaan daripada ancaman siber berbasis AI, merangkumi pengesanan manipulasi model bahasa besar, ejen AI berniat jahat dan serangan siber tradisional yang semakin canggih, sekali gus memastikan sistem AI yang kompleks dapat beroperasi dengan lebih selamat dan boleh dipercayai dalam persekitaran digital moden. Peluncurannya di Asia Pasifik bukan sekadar pengenalan produk baharu, tetapi isyarat jelas bahawa permainan keselamatan siber sudah berubah. Vendor keselamatan mula melihat AI bukan hanya sebagai alat produktiviti, tetapi sebagai permukaan serangan baharu yang perlu dikawal rapat. Hakikatnya, gelombang adopsi AI bergerak lebih laju daripada kemampuan organisasi membina kawalan risiko. Apabila AI digunakan untuk membuat keputusan operasi, mengautomasi pengeluaran dan memproses data pelanggan, sebarang kompromi pada model dan ejen AI bukan lagi isu teknikal semata-mata – ia isu kelangsungan perniagaan. Inilah jurang yang cuba diisi oleh Kaspersky AI Protect: mengembalikan keseimbangan antara inovasi dan keselamatan dalam ekosistem AI perusahaan.
Kenapa Asia Pasifik Jadi Medan Ujian Keselamatan AI
Peluncuran Kaspersky AI Protect di Asia Pasifik datang tepat pada masa ketika rantau ini muncul sebagai tumpuan serangan siber global dengan menyumbang lebih 60 peratus daripada serangan yang direkodkan di seluruh dunia. Ini bukan statistik untuk ditatap; ia amaran keras bahawa infrastruktur AI di sini sedang diuji habis-habisan oleh penyerang. Data vendor turut menunjukkan lebih 92,000 serangan berniat jahat yang menyamar sebagai perkhidmatan AI direkodkan di seluruh dunia pada separuh pertama 2026, menandakan ancaman siber berbasis AI semakin sistematik dan tersusun. Apabila Pengarah Urusan Kaspersky bagi Asia Pasifik menjelaskan bahawa penggunaan AI dalam kalangan perusahaan di rantau ini semakin pantas tetapi ancaman yang mengiringinya masih dipandang rendah, ia menggambarkan realiti pahit: banyak organisasi teruja mengguna AI, tetapi lambat mengukuhkan keselamatan di sekelilingnya. Risiko rantaian bekalan AI, manipulasi model (model poisoning), ejen berniat jahat dan serangan prompt injection menunjukkan bahawa ancaman kini menyusup masuk terus ke dalam logik sistem, bukan sekadar menyerang di pinggir rangkaian. Peluncuran KAIP di rantau ini, pada pandangan saya, ialah pengiktirafan bahawa Asia Pasifik ialah medan ujian utama bagi solusi cybersecurity Asia Pasifik yang berfokuskan AI.
Bagaimana KAIP Menjawab Keperluan Perlindungan Infrastruktur AI Perusahaan
Kekuatan sebenar Kaspersky AI Protect terletak pada fokusnya terhadap lapisan yang selama ini diabaikan: model dan ejen AI. Penyelesaian ini direka untuk mengesan ancaman generasi baharu termasuk fail Model Bahasa Besar (LLM) yang telah dimanipulasi, ejen AI berniat jahat serta serangan siber konvensional yang terus berkembang seiring penggunaan teknologi AI. Dengan keupayaan memeriksa fail LLM dan ejen AI untuk mengesan fungsi berniat jahat sambil mengekalkan perlindungan terhadap ancaman tradisional, KAIP meletakkan keselamatan kecerdasan buatan sebagai komponen utama, bukan tambahan kosmetik. Apa yang penting bagi perusahaan ialah integrasi praktikal. KAIP boleh disambungkan dengan pelbagai aplikasi bagi melindungi portal dan aplikasi web, pelayan proksi, storan rangkaian serta gerbang e-mel. Ia boleh digunakan melalui HTTP dan ICAP sebagai perkhidmatan kendiri, kluster berskala atau kontena Docker, dan tersedia untuk persekitaran Linux termasuk Docker Swarm, Kubernetes dan AWS EKS. Ini menunjukkan pendekatan yang realistik: jangan paksa organisasi rombak seluruh timbunan teknologi, tetapi bawa keselamatan AI ke tempat sistem sedia ada beroperasi. Dalam ekosistem di mana projek AI sering diselarikan dengan transformasi digital, pendekatan integrasi seperti ini menentukan sama ada perlindungan infrastruktur AI benar-benar boleh dilaksanakan atau sekadar kekal dalam slaid pembentangan.
Keselamatan Dalam Kitaran Hayat AI: Daripada Model Hingga Operasi
Pandangan yang paling meyakinkan daripada peluncuran ini ialah penegasan bahawa keselamatan perlu diterapkan dalam keseluruhan kitaran hayat AI – daripada proses mengimport model sehingga pelaksanaan ejen, dan diintegrasikan ke dalam operasi keselamatan sedia ada bagi mengimbangi inovasi dan pengurusan risiko. Banyak organisasi selama ini beranggapan bahawa menyimpan model bahasa besar secara dalaman sudah mencukupi untuk keselamatan. Namun Kaspersky mengingatkan bahawa kod berniat jahat boleh diseludup masuk menerusi pemberat model (model weights), pemalam AI dan skrip kemahiran yang diperoleh dari luar, menunjukkan betapa rapuhnya asumsi "dalaman adalah selamat" dalam konteks AI moden. Di sinilah KAIP memainkan peranan strategik: bukan sekadar alat pengimbas, tetapi komponen yang memaksa organisasi menstruktur semula tadbir urus AI mereka. Integrasi dengan ekosistem teknologi, termasuk penyelesaian keselamatan perkakasan dan perisian pihak ketiga menerusi pakatan teknologi Kaspersky, membuka ruang kepada model operasi yang lebih matang, di mana kawalan ke atas model dan ejen AI dipantau secara berterusan, sama seperti kawalan ke atas trafik rangkaian dan titik akhir. Bagi organisasi yang mempercepat transformasi digital, menjadikan keselamatan AI sebagai bahagian rasmi dalam proses pembangunan dan operasi bukan lagi pilihan mewah; ia pra-syarat untuk kekal dipercayai.
Ancile Tech dan Lanskap SOC/NOC: Bentuk Baharu Ekosistem Cybersecurity Asia Pasifik
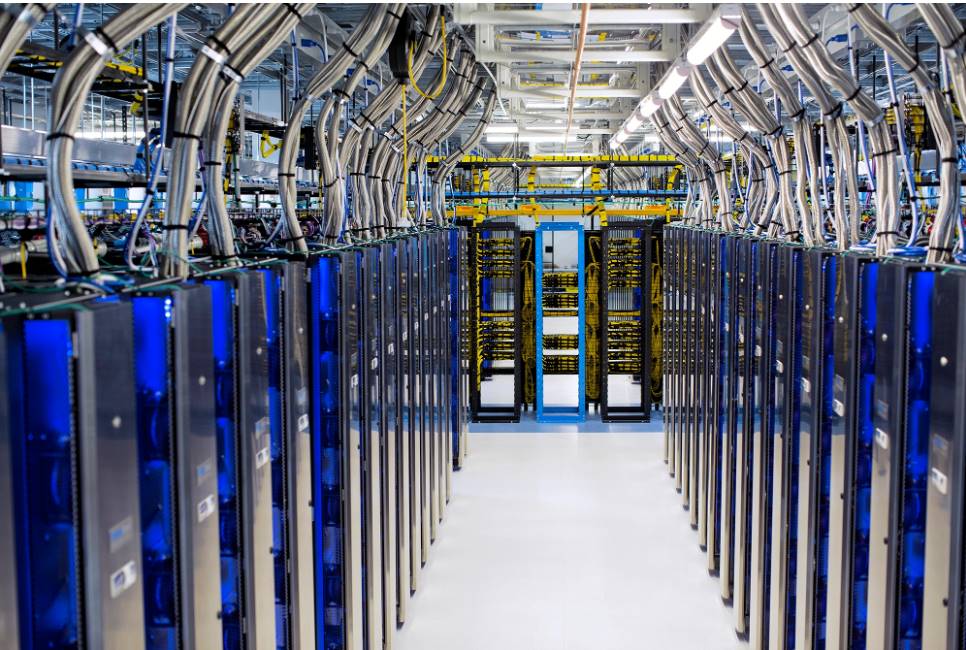
Peluncuran KAIP berlaku selari dengan pergerakan pemain serantau seperti Ancile Tech Berhad yang memfailkan prospektus awalan bagi penyenaraian di Pasaran ACE, dengan sebahagian dana IPO dirancang untuk membina pusat operasi rangkaian (NOC) dan pusat operasi keselamatan (SOC) sendiri. Kemudahan ini bakal menyediakan perkhidmatan pemantauan rangkaian dan keselamatan siber sepanjang masa kepada pelanggan perusahaan, sekaligus memperkukuh penawaran perkhidmatan dalam bidang teknologi keselamatan siber. Pada saya, gabungan solusi seperti KAIP dengan inisiatif SOC/NOC tempatan menunjukkan arah baharu: keselamatan AI tidak akan berdiri sendiri, tetapi menjadi komponen dalam ekosistem pemantauan dan tindak balas insiden yang lebih luas. Ancile Tech merancang memperluas operasi dengan membuka cawangan di beberapa bandar utama dan menambah tenaga kerja, di samping membangunkan rumusan dan perkhidmatan baharu termasuk aspek AI, automasi dan teknologi hijau. Segmen pembuatan menyumbang kira-kira 72.48% daripada keseluruhan hasil kumpulan bagi FY25, menandakan sektor yang sama yang menjadi sasaran utama serangan siber juga bergantung pada penyedia tempatan untuk mengurus infrastruktur rangkaian, pelayan, penyimpanan dan pusat data. Di sinilah strategi keselamatan AI perlu disepadukan: model dan ejen AI dalam sistem pembuatan tidak boleh dibiarkan tanpa kawalan, sedangkan rangkaian, pelayan dan pusat data sudah diawasi 24/7 oleh SOC.
Imej: pusat operasi keselamatan dan rangkaian Ancile Tech yang dirancang menggambarkan keperluan pemantauan berterusan dalam ekosistem cybersecurity Asia Pasifik moden.
Kesimpulan: Menjadikan AI Selamat Sebelum Ia Jadi Pusat Risiko Baharu
Peluncuran Kaspersky AI Protect di Asia Pasifik dan langkah Ancile Tech membina NOC serta SOC sendiri mencerminkan satu hakikat: kita memasuki fasa di mana keselamatan kecerdasan buatan bukan lagi topik masa depan, tetapi tugas mendesak hari ini. Dengan rantau ini menyumbang lebih 60 peratus serangan siber global dan puluhan ribu serangan menyamar sebagai perkhidmatan AI direkodkan, organisasi yang mempercepat transformasi digital sebenarnya sedang beroperasi di medan tempur yang aktif. Pendapat saya tegas: mana-mana perusahaan yang menjadikan AI sebagai tonggak operasi mesti menganggap perlindungan infrastruktur AI sebagai keutamaan strategik, setaraf dengan perlindungan rangkaian dan pusat data. Mengimport model secara dalaman tanpa kawalan keselamatan khusus kini sama berisiko dengan memasang pelayan di internet tanpa firewall. Integrasi keselamatan AI ke dalam kitaran hayat model dan ejen – disokong oleh SOC/NOC yang matang – ialah satu-satunya cara untuk memastikan inovasi AI mengukuhkan daya saing, bukannya membuka pintu kepada bencana siber seterusnya. Dalam era ini, AI yang selamat bukan kelebihan tambahan; ia lesen untuk terus beroperasi.