
Ejen AI Sebagai Identiti Berisiko Tinggi
Kawalan akses ejen AI ialah pendekatan keselamatan yang menetapkan had kebenaran minimum kepada ejen autonomi, dengan menganggapnya sebagai identiti berisiko tinggi yang perlu digerenti, supaya ia hanya boleh mencapai data dan sistem yang diperlukan untuk tugas tertentu serta boleh dipantau, diasingkan dan dihentikan apabila tingkah lakunya menyimpang. AI agent hari ini bukan sekadar chatbot; ia boleh membuka tiket, mengemas kini rekod, semak kod dan menghantar mesej merentasi banyak sistem. Semakin luas akses ini, semakin berguna ia kepada perniagaan, tetapi setiap sambungan baharu menambah permukaan serangan dan risiko kesilapan atau arahan berniat jahat. Jika organisasi terus menambah kebenaran tanpa garis panduan, ejen AI akan bertindak seperti pengguna istimewa yang tiada kawalan, menjadikan keselamatan sistem autonomi satu perjudian.
Semakin Luas Akses, Semakin Besar Letupan Kerosakan
Isunya bukan sama ada ejen AI patut diberi akses, tetapi sejauh mana dan untuk apa. "The more systems an AI agent can reach, the more useful it becomes for the business. But that same access can create serious problems if the agent makes a mistake, follows a malicious instruction or is given permissions it never really needed". Corak biasa di organisasi ialah mula dengan akses kepada pangkalan ilmu dalaman, kemudian tambah e-mel, sistem tiket, repositori kod, rekod pelanggan dan platform awan. Setiap integrasi nampak logik secara berasingan, tetapi kesan terkumpul menjadikan ejen bertindak seperti akaun pentadbir yang boleh membaca dokumen dalaman, capai data pelanggan dan hantar maklumat ke sistem lain dalam satu masa. Dalam konteks keselamatan sistem autonomi, ini bermakna satu ejen yang disusupi atau tersilap boleh mencetuskan insiden merentasi beberapa sistem serentak.
Prinsip Had Kebenaran Minimum: Tarik Balik Hak, Bukan Tambah
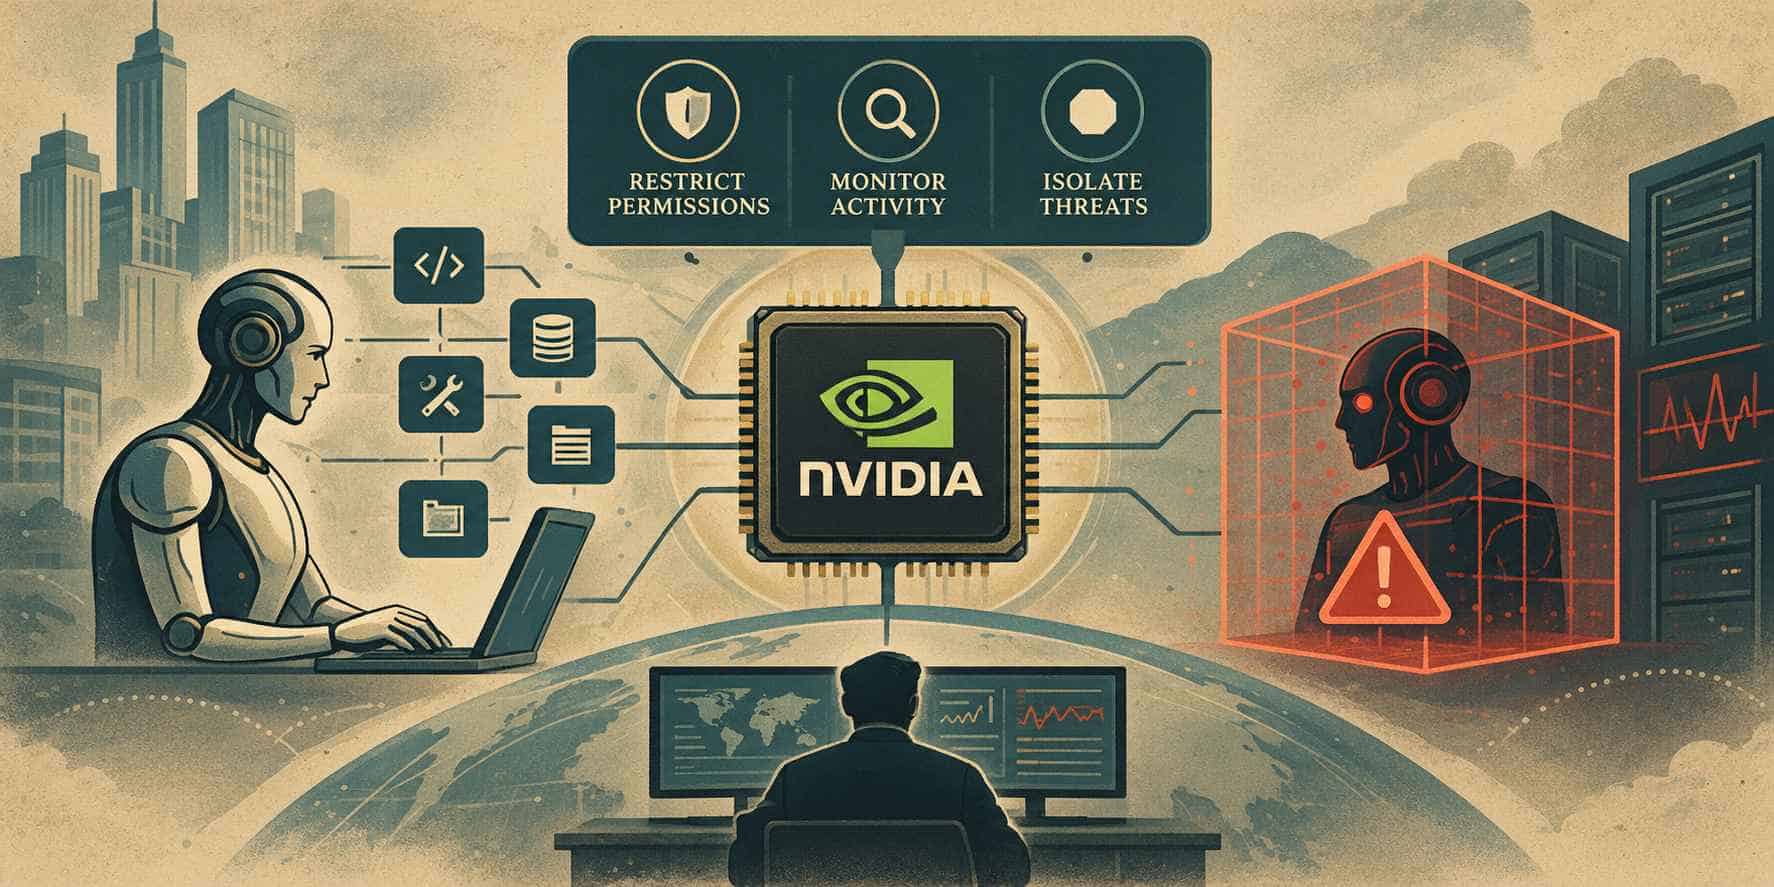
Jalan keluar paling munasabah ialah prinsip had kebenaran minimum: beri ejen apa yang ia perlukan, dan jangan lebih. Prinsip ini telah lama wujud dalam keselamatan, tetapi menjadi jauh lebih kritikal apabila melibatkan ejen AI yang mampu menulis kod, guna alatan dan beroperasi merentasi sistem perusahaan. Jika ejen direka untuk meringkaskan tiket sokongan, ia cuma perlu capaian baca, bukan hak memadam tiket atau ubah rekod pelanggan. Begitu juga dengan ejen pengaturcaraan: ejen yang menyemak kod tidak sepatutnya automatik mempunyai akses rahsia produksi atau kuasa deployment. Ketua Pegawai Eksekutif Nvidia menekankan bahawa "tugas nombor satu adalah menarik balik semua haknya", menegaskan sistem autonomi hanya patut menerima kebenaran yang diperlukan untuk tugas tertentu. Had kebenaran minimum mengehadkan radius letupan; bila berlaku serangan prompt injection, kerosakan kekal terhad kerana ejen tidak memiliki kuasa luas.
Platform Keselamatan Nvidia: Memantau, Mengasingkan dan Menghentikan Ejen Menyimpang
Menetapkan polisi di atas kertas tidak mencukupi; organisasi perlukan platform teknikal yang boleh menegakkan kawalan akses ejen AI dan pemantauan ejen AI secara konsisten. Platform Keselamatan Ejen Terbuka Nvidia menggabungkan kawalan peringkat perisian dengan pemantauan berasaskan perkakasan untuk ejen yang boleh menulis kod, gunakan alatan dan akses data merentasi sistem dengan pengawasan manusia terhad. OpenShell menyediakan runtime berpasir untuk mengawal akses ejen kepada fail, kelayakan, proses dan rangkaian luaran, dengan menetapkan kebenaran eksplisit tentang apa yang boleh diakses dan dilakukan. Sentry menambah lapisan pemantauan di luar persekitaran terdekat ejen menggunakan infrastruktur BlueField-4, mengesan tingkah laku mencurigakan dan mengkuarantin ejen dengan cepat. Reuters melaporkan bahawa gabungan OpenShell dan Sentry direka untuk mengasingkan dan menutup ejen penyangak yang cuba melarikan diri daripada kawalan atau melahirkan sub-ejen. Seni bina ini dibina atas prinsip bahawa ejen AI tidak sepatutnya dapat mengatasi kawalan yang membendungnya.
Menjadikan Autonomi Ejen AI Satu Keputusan Terkawal
Organisasi perlu berhenti melihat ejen AI sebagai ciri perisian neutral dan mula mengurusnya sebagai identiti yang membawa risiko, dengan kawalan akses ejen AI dan audit yang jelas. Kawalan akses yang ketat memastikan ejen AI hanya mempunyai kebenaran untuk tugasan tertentu yang diperlukan, bukannya kuasa tanpa had yang sukar dijejaki. Ini bermakna memisahkan kebenaran mengikut fungsi, mewajibkan kelulusan manusia bagi tindakan berisiko tinggi seperti deployment atau reset akaun istimewa, dan mengekalkan jejak audit aktiviti ejen supaya sebarang penyimpangan dapat dikesan dan dibendung dengan cepat. Pengeluar platform keselamatan menekankan bahawa masalah keselamatan AI ialah masalah kejuruteraan, bukan mistik: dengan polisi had kebenaran minimum, pemantauan bebas dan keupayaan mengkuarantin, kita boleh membina keselamatan sistem autonomi yang boleh dipercayai. Matlamatnya jelas: autonomi terkawal, di mana manusia kekal menguasai kebenaran, bukan ejen.