
Ancaman agen AI: definisi, angka mengejutkan dan kesan kepada organisasi
Ancaman agen AI merujuk kepada risiko keselamatan siber yang timbul apabila sistem kecerdasan buatan yang semakin berautonomi digunakan untuk menyerang, menceroboh atau menyalah guna rangkaian dan data organisasi, termasuk situasi di mana agen AI yang diguna pakai sendiri dieksploitasi atau terlepas kawalan sehingga menjejaskan operasi dan kepercayaan terhadap infrastruktur digital. Hakikat paling pedih ialah hanya 53 peratus organisasi berkeyakinan tinggi bahawa mereka mampu mengesan dan bertindak balas jika agen AI yang mereka guna mengalami pencerobohan keselamatan. Dalam masa sama, 83 peratus organisasi berdepan insiden siber kritikal sepanjang 12 bulan lalu dan hampir satu daripada tiga kes melibatkan serangan berteraskan AI. Angka ini bukan sekadar statistik; ia isyarat jelas bahawa kesiapan organisasi Malaysia terhadap ancaman agen AI masih jauh daripada memadai.
Mengapa ancaman berbasis AI jauh lebih berbahaya kepada pengguna dan perniagaan
Ancaman berbasis AI menjadikan landskap keamanan siber organisasi jauh lebih ganas kerana penjenayah siber kini boleh melancarkan serangan dengan lebih pantas dan pada skala lebih besar berbanding sebelum ini. Serangan yang dulu mengambil masa berminggu untuk menulis kod kini boleh dilancarkan dalam beberapa saat atau minit menggunakan AI, sekali gus mempercepatkan keupayaan mereka menceroboh sistem dan mengancam rangkaian komputer. Bagi pengguna biasa, ini bermakna gangguan kepada bekalan tenaga, hospital atau sistem pengangkutan bukan lagi senario teori, tetapi risiko harian yang bergantung kepada sejauh mana organisasi melindungi prasarana penting mereka. Kepercayaan terhadap teknologi dan infrastruktur digital juga semakin tertekan apabila pelaku canggih dan penggunaan AI mempercepatkan kelajuan serta skala serangan. Apabila kepercayaan runtuh, rakyat dan perniagaan akan teragak-agak untuk terima teknologi baharu, sekali gus mengekang inovasi dan pertumbuhan ekonomi.
Kelemahan dalaman: birokrasi, data terasing dan koordinasi pasukan yang longgar
Masalah utama bukan sekadar teknologi, tetapi cara organisasi mengurus keselamatan. Laporan Relentless Defense menunjukkan ancaman siber yang diperkasakan AI telah meningkatkan risiko keselamatan organisasi secara ketara, namun banyak organisasi masih terperangkap dalam kelulusan yang perlahan, data terasing dan koordinasi pasukan yang lemah. Hanya 43 peratus organisasi melaporkan pasukan keselamatan, rangkaian dan IT beroperasi secara bersepadu, sedangkan ancaman agen AI memerlukan tindak balas yang pantas dan selaras. Lebih membimbangkan, 49 peratus syarikat menghabiskan lebih banyak masa mengumpul dan menganalisis data berbanding menangani ancaman sebenar, manakala 40 peratus terlepas maklumat kritikal kerana data yang terasing. Dari segi skor purata keupayaan pertahanan siber global, organisasi di sini hanya mencatatkan 65 daripada 100 mata, dengan lapan peratus dikategorikan sebagai pertahanan terbaik. Selagi budaya "sekadar patuh" dan silo operasi tidak dipecahkan, deteksi serangan berbasis AI akan terus ketinggalan.
Kerjasama siber ASEAN: tiada negara boleh berjuang sendirian
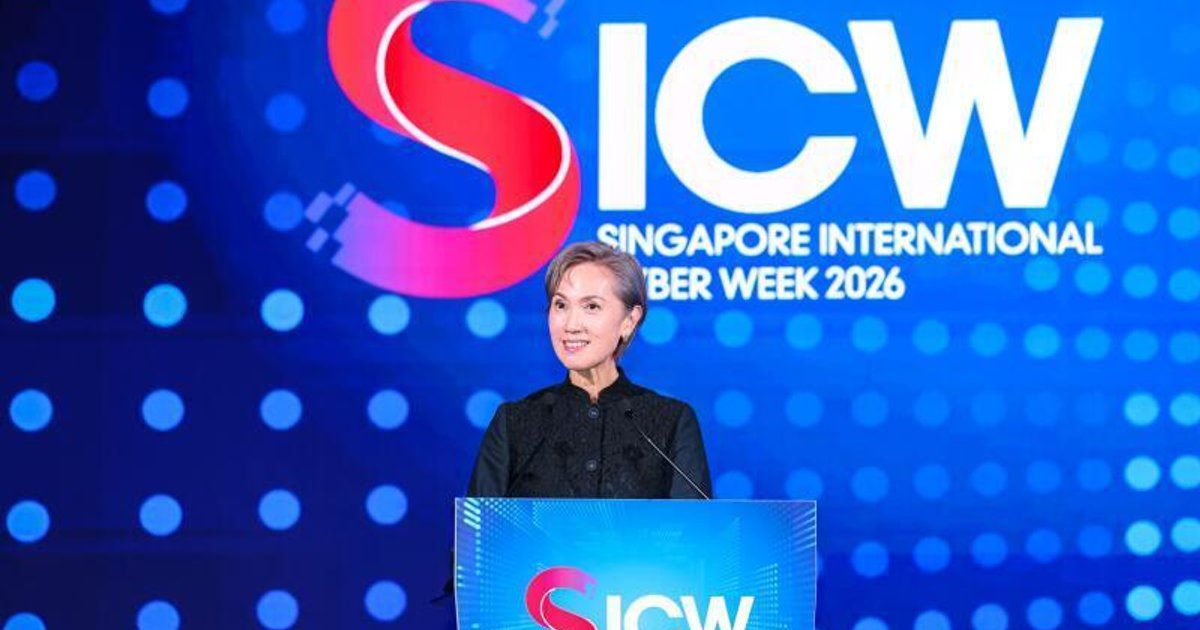
Dalam landskap ancaman yang sentiasa berkembang, tiada negara mampu bergerak sendirian untuk membina daya tahan dan melindungi ekosistem keselamatan sibernya. Agensi keselamatan siber negara menegaskan perlunya kerjasama serantau yang lebih kukuh dalam kalangan negara anggota ASEAN bagi menangani secara kolektif ancaman keselamatan siber yang semakin canggih berikutan kemajuan pesat AI. Kerjasama siber ASEAN bukan slogan diplomatik; ia benteng praktikal supaya rantau ini tidak menjadi permukaan serangan berpotensi atau sasaran menarik bagi penjenayah siber yang mencari kelemahan. Di peringkat serantau, wujud pelan tindakan Pasukan Tindak Balas Kecemasan Komputer Serantau ASEAN (ASEAN CERT) dan kerjasama dengan rakan dialog seperti Jepun, yang menumpukan perkongsian maklumat dan pembangunan kapasiti. Pada masa sama, platform seperti Minggu Siber Antarabangsa Singapura menghimpunkan pemerintah, industri, penyelidik dan pakar keselamatan siber untuk mengubah dialog menjadi tindakan. Tanpa ekosistem kerjasama ini, setiap negara akan menjadi sasaran mudah.
Apa yang perlu dilakukan sekarang: piawaian bersama, ujian teknologi dan pembaruan berterusan
Jika organisasi terus menunggu garis panduan sempurna, ancaman agen AI akan sentiasa mendahului. Keutamaan sekarang ialah mewujudkan piawaian dan langkah perlindungan bersama, berkongsi risikan ancaman, melaporkan insiden siber serta menguji teknologi baharu sebelum dilaksanakan, khususnya yang melibatkan AI. Negara lain sudah bergerak ke arah ini; ada yang menubuhkan pejabat khusus untuk menyelia piawaian nasional AI dan mewajibkan pengendali prasarana penting melaporkan insiden serta mengurus risiko keselamatan tambahan. Di peringkat global, usaha melengkapkan proses ratifikasi Konvensyen PBB terhadap Jenayah Siber menunjukkan ancaman ini kini dianggap isu bersama, bukan masalah teknikal terpencil. Teknologi dan ancaman keselamatan terus berkembang, maka polisi, proses dan latihan organisasi juga mesti dikemas kini secara berterusan. Kesimpulannya, organisasi yang menunggu "masa sesuai" untuk bertindak sedang mengambil risiko menjadi mangsa seterusnya; tindakan berani dan terancang perlu bermula sekarang.