
Gangguan teknikal, bukan penggodaman
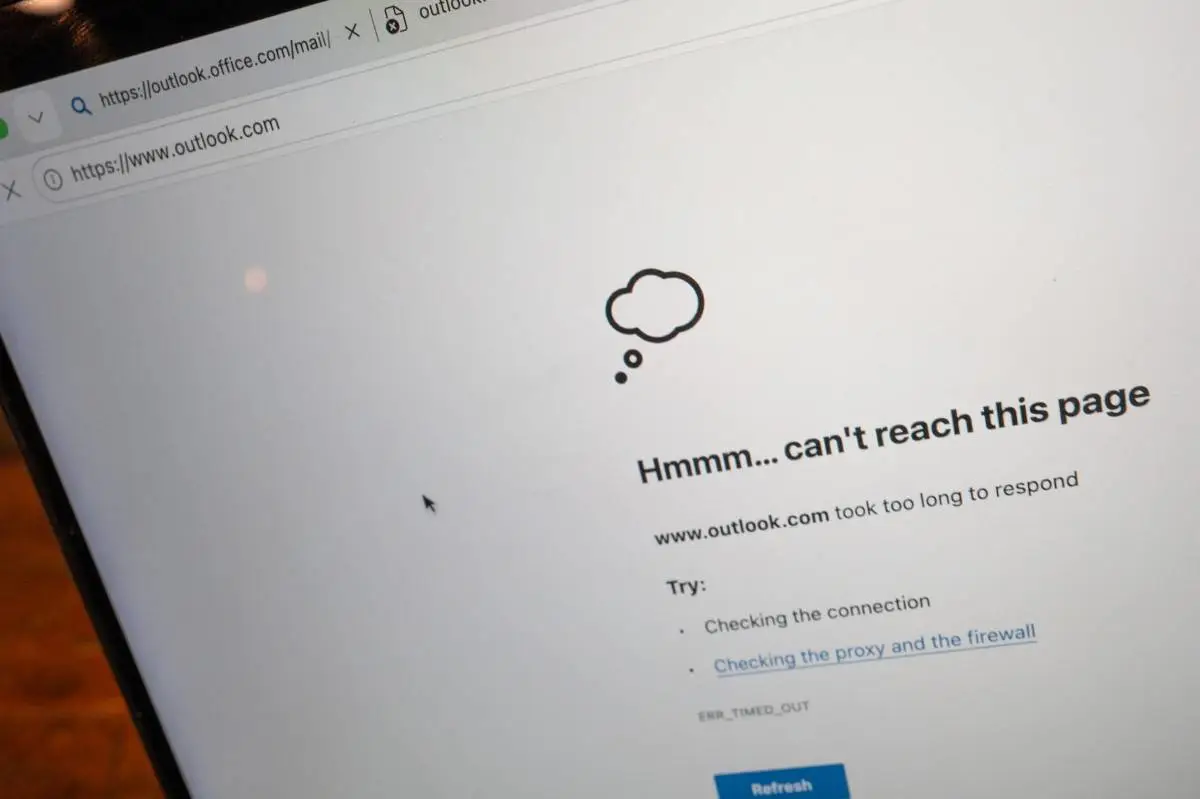
Gangguan Microsoft 365 ialah kemerosotan perkhidmatan dalam talian yang menyekat atau melambatkan akses pengguna kepada aplikasi dan sistem Microsoft. Insiden global pada 12 dan 13 November itu berlangsung hampir 24 jam, bermula sekitar pukul 2 pagi waktu Malaysia, dan mengganggu operasi organisasi serta pengguna di pelbagai negara. Microsoft kini mengenal pasti tiga punca teknikal yang saling berkait, sementara Agensi Keselamatan Siber Negara (NACSA) menyatakan maklumat semasa tidak menunjukkan bukti serangan siber. Laporan awal turut menolak aktiviti penggodaman dan kegagalan sistem kecerdasan buatan (AI) sebagai punca. Perbezaan ini penting: gangguan besar tidak semestinya menandakan pencerobohan. Namun, penjelasan teknikal bukan alasan untuk menganggap insiden itu kecil—kegagalan infrastruktur yang berantai tetap boleh melumpuhkan kerja harian pada skala global.
Kesan paling ketara dirasai pada perkhidmatan yang bergantung pada e-mel, sekali gus mengganggu komunikasi dan operasi organisasi. Outlook, Microsoft 365 Copilot dan Microsoft Defender XDR antara produk yang terjejas; pengguna turut melaporkan masalah pada aplikasi lain. Microsoft Teams dan SharePoint pula dilaporkan kembali beroperasi ketika NACSA mengeluarkan maklumatnya. Lebih 200,000 laporan pengguna direkodkan pada laman pemantauan gangguan. Angka itu menggambarkan betapa ramai pengguna bergantung pada ekosistem yang sama, walaupun ia bukan ukuran tepat jumlah individu terjejas.
Tiga faktor yang mencetuskan rantaian kegagalan
Punca teknikal Microsoft bermula dengan pepijat terpendam dalam kemas kini perisian yang dipasang pada pelayan gerbang rangkaian sejak Julai 2026. Pepijat itu mencetuskan persaingan sumber antara proses dalaman, lalu menaikkan penggunaan CPU dan memori pada perkakasan berkapasiti tinggi. Faktor kedua ialah pengalihan trafik: kira-kira 15 jam sebelum gangguan, sistem memindahkan trafik Teams daripada pelayan gerbang alternatif ke pelayan utama yang turut dikongsi Exchange Online, menambah beban. Faktor ketiga ialah kehilangan hampir 14 peratus kapasiti pelayan gerbang akibat isu teknikal berasingan sehari sebelumnya. Kapasiti yang sudah berkurang mengecilkan ruang untuk menyerap lonjakan trafik. Ini bukan tiga masalah terpencil; gabungannya menjadikan sistem lebih rapuh ketika beban meningkat.
Apabila sistem pengurusan trafik cuba mengalihkan beban kerja ke pelayan yang masih beroperasi, lebih 80 peratus pelayan gerbang rangkaian menjadi tidak responsif dalam tempoh kurang dua jam. Mekanisme pengasingan antara rantau yang sepatutnya mengehadkan gangguan setempat turut gagal berfungsi akibat isu berasingan, lalu membolehkan kesan merebak ke peringkat global. Penjelasan ini menunjukkan kelemahan utama bukan satu titik kerosakan semata-mata, tetapi bagaimana pepijat, kapasiti yang susut dan pengagihan trafik bertemu tanpa penghadang yang berkesan. Bagi pengguna, hasilnya tetap sama: masalah Microsoft 365 menyekat akses kepada alat kerja penting, walaupun tiada bukti data atau akaun diceroboh.
Apa yang dipulihkan dan pengajaran seterusnya
NACSA melaporkan Microsoft masih menjalankan usaha pemulihan ketika gangguan berlaku, manakala status perkhidmatan menunjukkan akses kepada beberapa aplikasi telah pulih. Microsoft kemudian menyatakan langkah pencegahan termasuk mengembalikan kod perisian kepada versi stabil terdahulu, menambah kapasiti infrastruktur, memperkukuh pemantauan dan meningkatkan perlindungan terhadap kegagalan berantai. Agensi kerajaan dan entiti Infrastruktur Maklumat Kritikal Negara juga disaran menyemak status perkhidmatan terjejas, mengekalkan pemantauan keselamatan siber dan melaporkan gangguan operasi melalui saluran tersedia. Langkah-langkah ini wajar, tetapi nilainya bergantung pada ujian yang membuktikan sistem mampu menahan kegagalan serupa, bukan sekadar pembaikan selepas kejadian.
Insiden ini perlu dibezakan dengan jelas daripada serangan siber Microsoft: NACSA menyatakan punca yang dikenal pasti ialah masalah teknikal dan infrastruktur, bukan pencerobohan. Namun, ketiadaan bukti serangan tidak mengurangkan tanggungjawab penyedia untuk membina sistem yang boleh mengehadkan kerosakan apabila satu komponen gagal. Bagi organisasi, pengajaran praktikalnya ialah memantau kemas kini status, mengenal pasti proses yang bergantung pada perkhidmatan awan dan menyediakan saluran komunikasi sandaran. Tiga faktor yang didedahkan Microsoft menjadikan puncanya lebih jelas; cabaran seterusnya ialah memastikan pembaikan benar-benar menghalang kegagalan berantai. Keyakinan pengguna akan pulih melalui prestasi yang konsisten, bukan penjelasan semata-mata.